
Puntos clave
- La advertencia del caso CDK: la brecha de CDK Global demuestra cómo el ataque a un solo proveedor puede paralizar a miles de empresas y dejar al descubierto enormes carencias de parcheo.
- Parchear es defensa esencial: los ataques basados en phishing se nutren de sistemas sin parchear, que permiten un movimiento lateral rápido por todo el entorno.
- Sin parches, más riesgo de brecha: hasta el 60 % de las filtraciones tiene su origen en vulnerabilidades sin parchear y, aun así, muchas organizaciones siguen rezagadas.
- Hacen falta visibilidad y automatización: los equipos de TI necesitan herramientas que detecten activos no autorizados, prioricen los parches de seguridad y automaticen las actualizaciones con seguridad.
- NinjaOne NMS refuerza la resiliencia: la visibilidad unificada y el parcheo automatizado ayudan a reducir riesgos, ahorrar tiempo y estar preparado ante cualquier ciberataque.
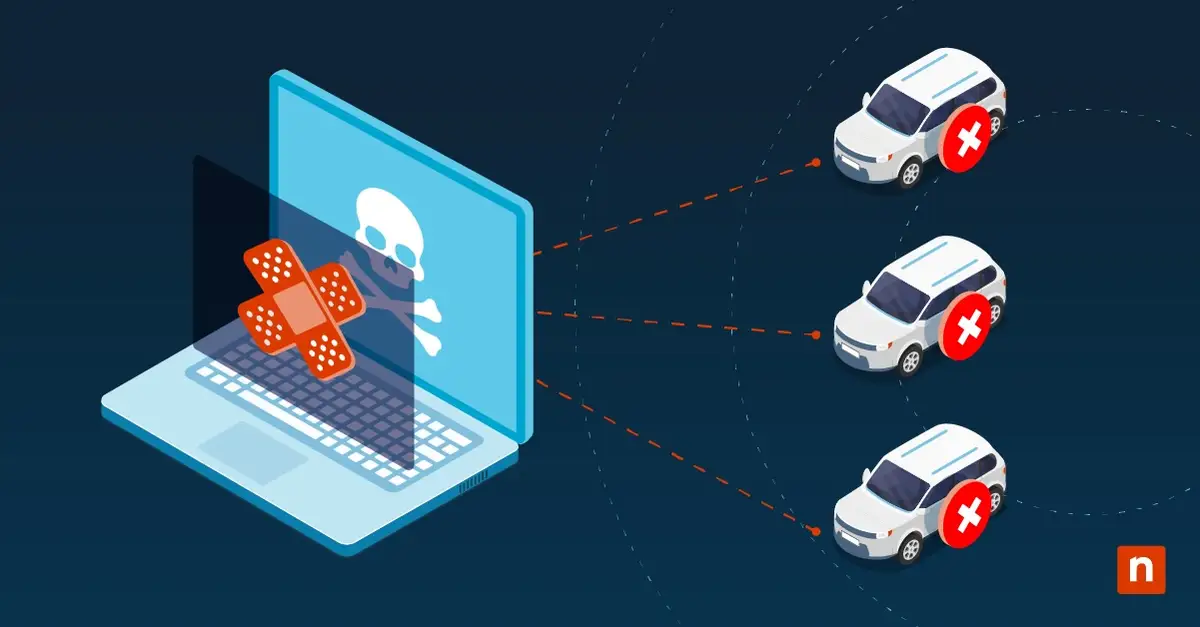
Hace unas semanas, CDK Global, un proveedor de software con 15.000 concesionarios de automóviles como clientes en Norteamérica, sufrió dos ciberataques consecutivos que dejaron sin servicio la gestión de citas, los registros y otros servicios de miles de clientes durante varios días. El ataque a CDK Global es también el incidente más reciente que ha reavivado el debate en todo el sector sobre los riesgos que la cadena de suministro corre frente a atacantes cada vez más agresivos y despiadados.
Axios publicó un buen análisis de la noticia, en el que explica cómo «CDK es la última víctima de una larga serie de ciberataques de este año que empezaron con un único proveedor tecnológico y se extendieron a cientos, si no miles, de incidentes en todo un sector» (quizá recuerdes los efectos colaterales del ciberataque que sufrió Change Healthcare a principios de este año, que paralizó durante semanas los pagos sanitarios, las comprobaciones de elegibilidad y la dispensación de recetas, incluso después de que la empresa pagara un rescate desorbitado de 22 millones de dólares).
Esto es lo que, a mi juicio, pone de relieve este incidente: es un recordatorio poco alentador de que la gestión de parches importa, sobre todo cuando los atacantes buscan explotar cadenas de suministro interconectadas y un número creciente de endpoints expuestos.
La defensa en profundidad empieza por la gestión de parches
La gestión de parches es fundamental para que un enfoque de defensa en profundidad funcione. Hoy, muchos incidentes de ciberseguridad empiezan cuando un usuario interactúa con un correo de phishing (según Egress, el 94 % de las organizaciones fue víctima de ataques de phishing en 2023). Si a eso le sumas endpoints mal parcheados, el desastre está servido.
Con demasiada frecuencia vemos cómo los atacantes se mueven lateralmente por una organización a gran velocidad aprovechando un entorno mal parcheado. Y esto es importante: a medida que las organizaciones y su parque de endpoints evolucionan, crecen y se expanden, al ritmo de tendencias como el WFA y el BYOD, o se reducen por consolidaciones y recortes de costes, las empresas necesitan dominar lo básico, como parchear con regularidad.
Por desgracia, muchas organizaciones siguen sin parchear de forma periódica, lo que las deja totalmente expuestas a amenazas cada vez más graves e interconectadas. De hecho, hace unos años ServiceNow descubrió que las vulnerabilidades sin parchear son la causa directa del 60 % de todas las filtraciones de datos.
Las organizaciones deben acertar con la gestión de parches si quieren construir una defensa en profundidad sostenible. Para lograrlo, necesitan soluciones que faciliten detectar activos desconocidos o no autorizados, de modo que los equipos de TI puedan evaluarlos y gestionarlos antes de que causen daño. Los equipos de TI también necesitan soluciones que les permitan aplicar los parches que cubren seguridad y vulnerabilidades y, al mismo tiempo, omitir los de herramientas o utilidades que no son vulnerables (y que pueden generar nuevos problemas para TI).
Por suerte, el NinjaOne Network Management System (NMS) puede ayudarte con todo esto y mucho más. Ofrece a las organizaciones visibilidad total de su infraestructura de TI y de su parque de endpoints para anticipar y corregir riesgos a medida que el negocio crece, automatiza el parcheo (lo que ahorra tiempo y recursos a los equipos de TI y garantiza que los parches se apliquen sin interrumpir el servicio del equipo) y libera tiempo para la formación, de forma que los equipos de TI estén mejor preparados para afrontar los incidentes de ciberseguridad cuando, inevitablemente, ocurran.
En definitiva, una gestión de parches eficaz es clave para construir una estrategia sólida de resiliencia cibernética. Conocer tu perfil de riesgo total en la red y en los endpoints y formar bien a tu equipo para frenar los incidentes cuando se producen son piezas imprescindibles de la defensa en profundidad.
¿Quieres profundizar en cómo NinjaOne simplifica el parcheo? Consulta nuestras preguntas frecuentes sobre gestión de parches.