Puntos clave
- DORA frente al RGPD: DORA se centra en la ciberseguridad y la resiliencia de las TIC de las entidades financieras de la UE, mientras que el RGPD regula la privacidad y la protección de los datos personales a escala mundial.
- Ámbito de aplicación y entidades: DORA se aplica a bancos, aseguradoras y proveedores de servicios de TIC de la UE, mientras que el RGPD se aplica a escala mundial a cualquier organización que trate datos personales de ciudadanos de la UE.
- Cumplimiento y régimen sancionador: DORA, de obligado cumplimiento desde enero de 2025, está sujeto a la supervisión de los reguladores financieros (EBA, ESMA y EIOPA), mientras que el RGPD es supervisado por las autoridades de protección de datos (EDPB y autoridades nacionales de protección de datos).
- Similitudes y puntos en común: ambos exigen gestión de riesgos, notificación de incidentes y un cumplimiento estricto; las entidades financieras deben integrar los requisitos de ciberseguridad de DORA con los de privacidad del RGPD.
- Impacto empresarial: el incumplimiento conlleva multas, daños reputacionales y pérdida de confianza, mientras que el cumplimiento refuerza la resiliencia, la seguridad y la confianza de los clientes.
El Reglamento de Resiliencia Operativa Digital (DORA) es una normativa de la UE de reciente aplicación cuyo objetivo es mejorar la resiliencia digital de las entidades financieras y sus proveedores de servicios de terceros. Por su parte, el Reglamento General de Protección de Datos (RGPD) regula cómo las organizaciones recopilan, almacenan, tratan y gestionan los datos personales de las personas en la UE.
Ambas normativas pretenden reforzar la seguridad y proteger a organizaciones y personas físicas en el espacio digital. Comprender las diferencias y similitudes entre DORA y el RGPD es crucial para las instituciones que operan en la UE, especialmente a medida que crece la dependencia digital y con ella el riesgo de ciberamenazas.
Esta guía analiza DORA frente al RGPD, tratando sus definiciones, propósitos, diferencias clave, similitudes e implicaciones empresariales.
Mantén el cumplimiento normativo y prepárate para las auditorías de los organismos reguladores de la UE.
→ Consulta esta lista de comprobación de DORA o esta lista de comprobación del RGPD.
¿Qué es DORA?
El Reglamento de Resiliencia Operativa Digital (DORA) es un reglamento de la UE en materia de ciberseguridad diseñado para reforzar la resiliencia operativa de las entidades financieras —como bancos, empresas de inversión y aseguradoras— y de sus proveedores terceros de servicios, incluidos los proveedores de servicios de datos y en la nube.
Reconoce la creciente dependencia del sector financiero de la tecnología digital y los consiguientes riesgos para la seguridad. DORA ofrece un enfoque estandarizado que abarca cinco pilares clave para garantizar la coherencia en las prácticas de resiliencia de las TIC en todo el sector:
- Gestión de riesgos de las TIC: comprender los riesgos de las TIC y establecer estrategias o marcos sólidos de gestión de riesgos para mitigar los ciberriesgos y garantizar la continuidad de la actividad.
- Notificación de incidentes relacionados con las TIC: obligación de notificar los incidentes relacionados con las TIC a las autoridades reguladoras en un plazo definido.
- Pruebas de resiliencia operativa digital: pruebas periódicas de los sistemas informáticos para evaluar la resiliencia e identificar vulnerabilidades, incluyendo pruebas de penetración, red teaming y otras evaluaciones de seguridad.
- Gestión de riesgos de terceros en las TIC: supervisión atenta de los proveedores de servicios externos, con cláusulas contractuales claras sobre gestión de riesgos y normas de seguridad.
- Intercambio de información e inteligencia: intercambio de información sobre amenazas a la ciberseguridad para mejorar la resiliencia colectiva de todo el sector.
Requisitos y plazos de cumplimiento del DORA
Dado que el DORA es una normativa obligatoria para todas las entidades financieras y sus proveedores de servicios a terceros en la UE, su incumplimiento puede acarrear multas y daños a la reputación. DORA es plenamente aplicable desde el 17 de enero de 2025, por lo que las organizaciones deben cumplir sus requisitos. Estos son los principales requisitos y plazos de cumplimiento que debes tener en cuenta:
- Gestión de riesgos de las TIC
- Supervisión de terceros
- Notificación de incidentes
- Gobernanza
- Documentación del sistema
- Contratos con proveedores
- Riesgos de concentración
- Supervisión
- Formación de los empleados
- Mejora continua
Las entidades financieras deben presentar su Registro de Información antes del 30 de abril de 2025, incluida la documentación sobre proveedores de TIC, funciones esenciales y acuerdos de subcontratación. A partir de ahora, será necesario presentar informes trimestrales y anuales sobre los incidentes de TIC en curso, las métricas de resiliencia y las evaluaciones de las pruebas realizadas durante el año.
¿Qué es el RGPD?
El Reglamento General de Protección de Datos (RGPD) es una ley de la UE que regula la recopilación, el tratamiento y la protección de los datos personales de todas las personas en el marco de la Unión Europea. Está ampliamente considerada como la ley de privacidad y seguridad más estricta del mundo, ya que impone obligaciones a cualquier empresa del mundo que procese datos personales de ciudadanos de la UE, independientemente de su ubicación. Este Reglamento otorga a los ciudadanos de la UE un mayor control sobre sus datos personales y el uso que las organizaciones hacen de ellos.
Echemos un vistazo a los siete principios básicos del RGPD:
- Licitud, lealtad y transparencia: la recogida y el tratamiento de datos personales deben realizarse de forma legal, imparcial y abierta al interesado.
- Limitación de la finalidad: la recogida de datos debe realizarse únicamente con fines específicos y legítimos, que deben comunicarse claramente al interesado en el momento de la recogida.
- Minimización de datos: solo deben recopilarse los datos mínimos necesarios para cumplir los fines especificados.
- Exactitud: los datos deben mantenerse exactos y actualizados.
- Limitación del plazo de conservación: los datos solo deben almacenarse si es necesario y las organizaciones deben eliminarlos cuando ya no se necesiten.
- Integridad y confidencialidad: las organizaciones deben procesar los datos de forma segura, garantizando su integridad y confidencialidad al tiempo que los protegen de infracciones y accesos no autorizados.
- Responsabilidad proactiva: las organizaciones deben demostrar el cumplimiento del RGPD mediante la adhesión a estos principios.
Requisitos de cumplimiento y sanciones del RGPD
El cumplimiento del RGPD va más allá de limitarse a cumplir una serie de requisitos; implica demostrar las políticas y procedimientos que las organizaciones tienen implantados para respetar sus principios fundamentales. A continuación detallamos los requisitos de cumplimiento del RGPD:
- Licitud y transparencia: las organizaciones deben mantener un registro actualizado de las actividades de tratamiento de datos, los detalles de acceso y las medidas de protección, incluidas las políticas de conservación. Para tratamientos de alto riesgo, el RGPD exige una Evaluación del Impacto en la Protección de Datos (EIPD), realizada idealmente durante la planificación del proyecto. Aunque no siempre es obligatoria, demuestra el cumplimiento del RGPD. En caso de contar con un delegado de protección de datos (DPD), este debe ser consultado para garantizar el cumplimiento normativo.
- Seguridad de los datos: las organizaciones deben aplicar medidas técnicas y organizativas para proteger los datos, como el cifrado y la anonimización. También deben formar al personal en los procedimientos de tratamiento de datos y mantener registros de la formación. Las organizaciones también deben contar con un protocolo claro para responder a las violaciones de seguridad que expongan datos personales y notificarlas en un plazo de 72 horas.
- Responsabilidad proactiva y gobernanza: las organizaciones deben designar a un responsable del cumplimiento del RGPD que supervise la aplicación y actúe como principal punto de contacto. Esta persona debe ser experta en el RGPD, las leyes de protección de datos y su aplicación. Generalmente se recomienda un delegado de protección de datos (DPD) para esta función.
- Derechos de privacidad: las organizaciones deben asegurarse de que los titulares de los datos comprenden sus derechos en relación con la privacidad de los datos. Esto incluye solicitar copias de sus datos personales e invocar su «derecho al olvido», que les permite solicitar la supresión permanente de los datos. Las organizaciones deben garantizar que se da curso a estas solicitudes y deben ser transparentes sobre estos procesos.
- Consentimiento: las organizaciones deben implementar un sistema de consentimiento que permita a los interesados dar su consentimiento explícito antes de que se recopilen los datos. No se permiten las casillas marcadas previamente. Las opciones de consentimiento deben proporcionarse por separado de los términos y condiciones y de diferentes maneras. Además, las organizaciones deben mantener registros del consentimiento obtenido.
Es importante recordar que incumplir el RGPD puede acarrear sanciones económicas graves de hasta 20 millones de euros o el 4 % del volumen de negocio total anual global (la cifra que sea mayor).
QUIZÁS TE INTERESE: Por qué NinjaOne protege la privacidad del cliente para cumplir con el RGPD
DORA vs. RGPD: las principales diferencias
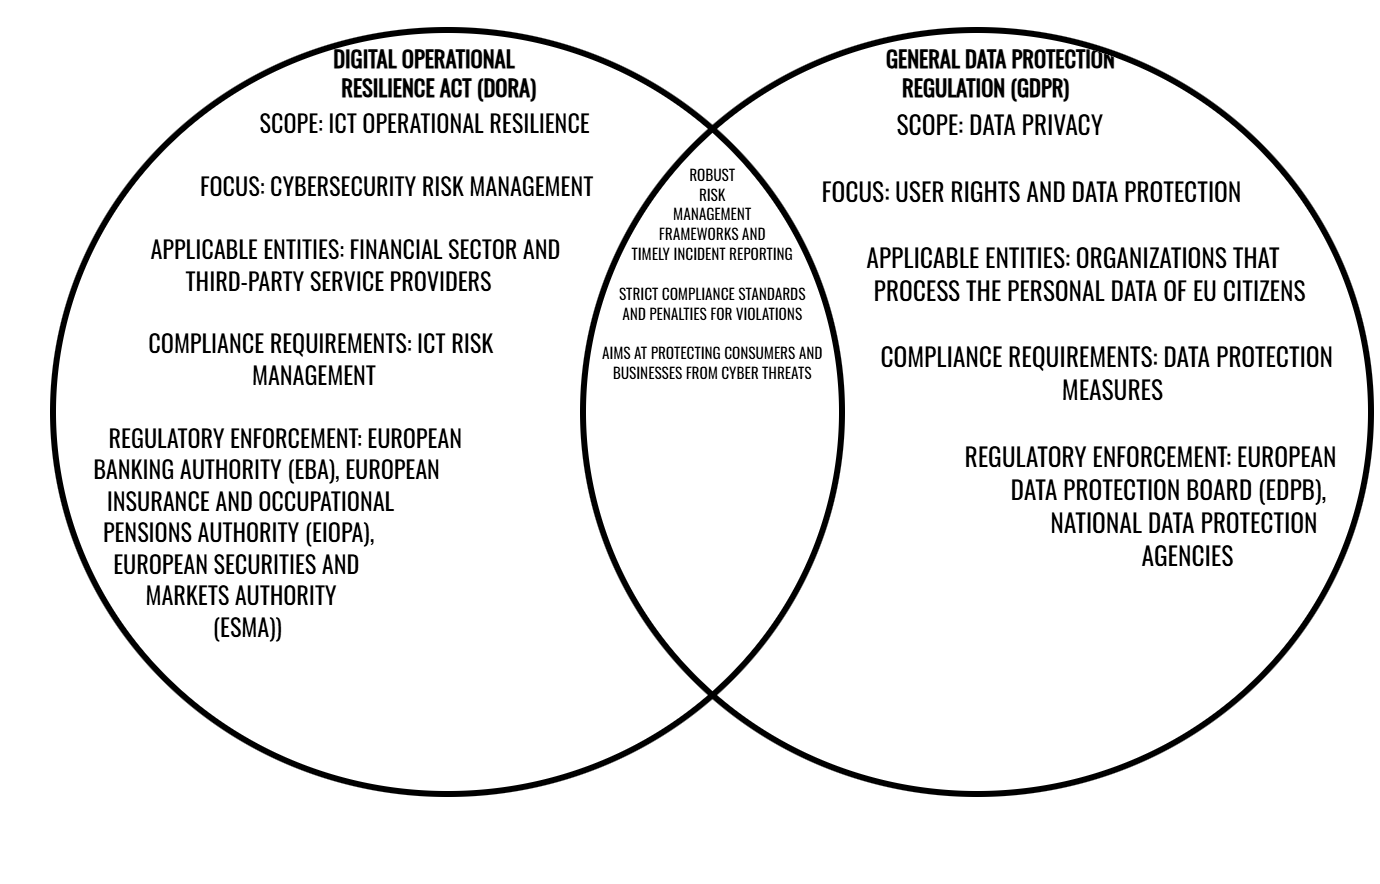
El DORA y el RGPD comparten el objetivo común de garantizar la seguridad de los datos y la protección de los interesados. Sin embargo, tienen perspectivas distintas que es importante comprender. Estas son las principales diferencias entre el DORA y el RGPD:
Alcance
DORA se centra en la resiliencia operativa de las TIC y establece un marco para que las entidades financieras y sus proveedores mitiguen los riesgos de ciberseguridad. El RGPD se centra en la privacidad de los datos y regula el tratamiento de datos personales en la UE.
Enfoque
DORA se centra principalmente en la gestión de riesgos de ciberseguridad, mientras que el RGPD prioriza los derechos de las personas y la protección de datos.
Entidades a las que se aplica
DORA se aplica a entidades financieras como bancos y aseguradoras, así como a sus proveedores terceros de servicios dentro de la UE. El RGPD se aplica a cualquier organización del mundo que trate datos personales de ciudadanos de la UE.
Requisitos de cumplimiento
El cumplimiento de DORA se centra en la gestión de riesgos de las TIC, incluida la notificación de incidentes y los requisitos de seguridad para terceros. El cumplimiento del RGPD abarca medidas más amplias de protección de datos, como el acceso a los datos, los protocolos de seguridad y la notificación de violaciones de seguridad.
Supervisión del cumplimiento normativo
DORA es supervisado por autoridades financieras como la Autoridad Bancaria Europea (EBA), la Autoridad Europea de Seguros y Pensiones de Jubilación (EIOPA), la Autoridad Europea de Valores y Mercados (ESMA) y los reguladores financieros nacionales.
El RGPD está supervisado por autoridades de protección de datos de toda la UE, como el Comité Europeo de Protección de Datos (CEPD), las autoridades nacionales de protección de datos de cada Estado miembro y otras autoridades de control.
Consulta las diferencias entre DORA y el RGPD detalladas en este vídeo.
Similitudes entre el DORA y el RGPD
Aunque DORA y el RGPD parten de perspectivas diferentes, comparten algunos aspectos que hacen que se complementen entre sí. Algunas de las principales similitudes entre el DORA y el RGPD incluyen:
La gestión de riesgos y la notificación de incidentes
Ambos exigen marcos sólidos de gestión de riesgos y una notificación de incidentes para reforzar la seguridad digital.
Estrictos requisitos de cumplimiento y sanciones
Ambos establecen estrictos requisitos de cumplimiento y contemplan sanciones importantes en caso de infracción, incluidas multas y daños reputacionales.
Proteger a consumidores y empresas de las ciberamenazas
En última instancia, ambos reglamentos buscan proteger a los usuarios y a las empresas frente a las ciberamenazas y establecer directrices para unas operaciones digitales seguras.
Implicaciones para las empresas
DORA y el RGPD son reglamentos complejos que tienen un impacto significativo en las empresas. Su incumplimiento puede acarrear graves sanciones y dañar la reputación, integridad y fiabilidad de una empresa. Sin embargo, el cumplimiento ayuda a crear un entorno seguro para las instituciones, su personal y los consumidores, garantizando la confianza y la resiliencia.
Cómo prepararse para el cumplimiento de DORA y RGPD
Las organizaciones deben comprender los principios básicos de ambas normativas y desarrollar marcos integrales que garanticen el cumplimiento de ambas con los máximos estándares
En el caso de DORA, las entidades financieras deben establecer marcos de gestión de riesgos de las TIC, realizar pruebas de resiliencia y elaborar planes de respuesta ante incidentes, además de garantizar que los proveedores terceros cumplan los requisitos de seguridad de DORA.
En el caso del RGPD, las organizaciones deben implementar planes de protección de datos, gestionar el consentimiento y establecer políticas de tratamiento de datos, además de aplicar un cifrado robusto y controles de acceso para proteger los datos personales.
Requisitos de cumplimiento del DORA y el RGPD que se solapan
Dado que ambas normativas comparten un objetivo común, existen requisitos que se solapan y que pueden beneficiar a las entidades obligadas a cumplir ambas. DORA y el RGPD establecen requisitos estrictos en materia de notificación de incidentes, evaluación de riesgos y supervisión continua. Las organizaciones deben alinear sus políticas de seguridad, cumplimiento y privacidad para garantizar un enfoque unificado de la protección de datos y la ciberseguridad.
Además, las entidades financieras cubiertas por el DORA también están sujetas al RGPD. Quienes manejen datos tanto financieros como personales deben integrar las medidas de ciberseguridad del DORA junto con los principios de protección de datos del RGPD.
El papel de la seguridad de TI, los equipos jurídicos y los responsables de cumplimiento para garantizar el cumplimiento
Los equipos de seguridad de TI son responsables de vigilar, prevenir y responder a las ciberamenazas, así como de aplicar medidas de seguridad de los datos para mantener un entorno digital seguro. Colaboran estrechamente con los equipos jurídicos y de cumplimiento normativo, que se aseguran de que se cumplan todos los requisitos regulatorios establecidos por DORA y el RGPD.
Garantiza el cumplimiento de DORA y el RGPD tomando el control total de tus operaciones de TI.
→ Regístrate para disfrutar de una prueba gratuita de NinjaOne durante 14 días.
Reglamento de Resiliencia Operativa Digital frente al Reglamento General de Protección de Datos: Conclusiones
El compromiso de la Unión Europea con la ciberseguridad se materializa en DORA y el RGPD, cuyo objetivo es reforzar la seguridad del sector financiero digital. DORA refuerza la resiliencia operativa, mientras que el RGPD protege los derechos de las personas sobre sus datos.
Las empresas sujetas a ambos reglamentos deben adoptar un enfoque integrado de cumplimiento que fomente la colaboración entre los equipos de seguridad de TI, asuntos jurídicos y cumplimiento normativo.
Para más información, consulta los recursos que figuran a continuación.