Pontos principais
- Por que o patch de aplicativos de terceiros importa
- Softwares de terceiros sem patch ampliam a superfície de ataque, criam riscos de conformidade e podem levar a violações graves
- Etapas centrais de um gerenciamento de patches eficaz
- Avaliação do inventário, análise de risco, teste de patches, automação, agendamento e implantação, monitoramento e auditoria, treinamento dos funcionários e revisão periódica da estratégia.
- Automação e gerenciamento centralizado de patches
- Usar ferramentas (como o NinjaOne Patch Management) e um sistema centralizado simplifica a implantação, reduz o erro humano e garante atualizações no prazo.
- Boas práticas para a estratégia de patches
- Desenvolva um plano formal de patches de segurança para aplicativos, defina políticas de priorização, teste em ambientes de homologação, atribua papéis, agende implantações fora do horário de pico e monitore e relate o status dos patches com regularidade.
Os aplicativos dos quais dependemos vão muito além dos sistemas centrais entregues pelos nossos principais fornecedores de software, já que a infraestrutura tecnológica quase sempre se mistura com aplicativos de terceiros. Essas ferramentas trazem funcionalidades e praticidade enormes, mas também trazem suas próprias vulnerabilidades. O software de aplicação de patches em aplicativos de terceiros é o herói anônimo que mantém suas ferramentas externas seguras, atualizadas e otimizadas.
Conheça o gerenciamento de patches autônomo NinjaOne
Acelere a correção de vulnerabilidades com a automação inteligente fornecida pela Patch Intelligence AI, que evita atualizações problemáticas e garante a conformidade.
Mais info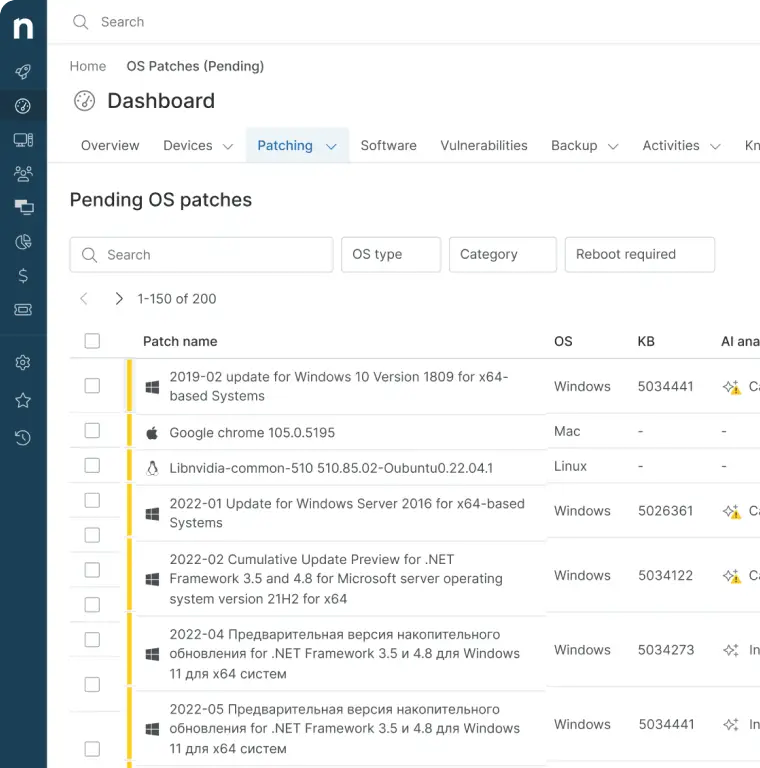
O que são aplicativos de terceiros?
São programas de software desenvolvidos por empresas diferentes do fornecedor original do sistema operacional ou do hardware em que o aplicativo roda. Aplicativos de terceiros também podem ser pacotes de fornecedores criados para complementar o software central do sistema, como pacotes reforçados que protegem servidores de produção expostos à internet contra vulnerabilidades.
O papel dos aplicativos de terceiros nos negócios e na TI
Aplicativos de terceiros costumam oferecer funcionalidades especializadas que os aplicativos nativos não têm. Vão de ferramentas de produtividade a soluções corporativas complexas, e suas vulnerabilidades podem gerar riscos significativos quando não são gerenciadas direito. Além disso, muitos serviços de gerenciamento de patches de terceiros existem justamente para superar as opções de patch do fornecedor original.
Fundamentos da aplicação de patches em aplicativos de terceiros
Aplicar patches em aplicativos de terceiros significa implementar alterações de código em softwares de fornecedores que não são o provedor principal do sistema operacional. Esses patches corrigem vulnerabilidades, bugs ou problemas de desempenho.
O patch de terceiros é uma camada essencial de conhecimento técnico e capacidade de resposta que pode separar um ambiente saudável de uma falha catastrófica. Aplicativos de terceiros sem patch viram portas de entrada para malware e ciberataques.
A violação da Equifax em 2017, causada por um framework Apache Struts sem patch, e as violações de dados do MOVEit em 2023, que exigiram patches para eliminar vulnerabilidades de dia zero, servem de alerta sobre os riscos da nossa dependência crescente de bibliotecas de terceiros para ampliar as funções dos serviços centrais do sistema.
Superfície de ataque em expansão
Quanto mais as organizações dependem de um conjunto diverso de aplicativos, maior fica a superfície de ataque. Cada software pode ter vulnerabilidades, seja um sistema operacional, um banco de dados ou um simples utilitário. Essas vulnerabilidades funcionam como janelas abertas, um convite ao acesso não autorizado.
Resposta no tempo certo
Os fornecedores do software original nem sempre lançam patches rapidamente. O relatório State of Patch Management 2025, da Adaptiva, mostrou que “77% das organizações precisam de mais de uma semana para implantar patches”.
E mesmo quando os fornecedores lançam os patches, eles podem não ser compatíveis de imediato com a configuração específica de cada organização. Por isso, os serviços de patch de terceiros costumam entregar soluções mais rápidas e flexíveis, sob medida para necessidades específicas.
Conhecimento especializado
Serviços de patch de terceiros costumam ter expertise específica para identificar e corrigir vulnerabilidades que passam despercebidas pelas equipes internas de TI ou até pelos próprios fornecedores originais.
A natureza probabilística da cibersegurança
A cibersegurança é regida por probabilidades. Não existe segurança de 100%; tudo gira em torno de reduzir riscos. Os serviços de patch de terceiros usam heurísticas avançadas, modelos estatísticos e algoritmos de aprendizado de máquina (aliás, a integração de IA já é uma grande tendência no gerenciamento de patches em 2025) para prever vulnerabilidades e oferecer patches antes mesmo da exploração, funcionando como um escudo proativo. Algumas plataformas de gerenciamento de patches usam análises e pontuação de risco para priorizar vulnerabilidades — segundo a Adaptiva, 94% das organizações já automatizam ou pretendem automatizar a distribuição de patches —, o que ajuda as equipes de TI a tratar primeiro os patches mais críticos.
Conformidade e governança
Muitos setores têm exigências rígidas de conformidade em segurança de software. Os serviços de patch de terceiros costumam oferecer relatórios completos que ajudam as organizações a cumprir essas exigências, atuando como escudo e registro ao mesmo tempo. Isso é ainda mais crítico em setores sujeitos a regulamentações como HIPAA, PCI DSS e GDPR, que exigem comprovação de patches aplicados no prazo.
Custo-benefício
Serviços de patch de terceiros têm custo, mas o peso financeiro de uma violação de dados pode ser exponencialmente maior. Investir em patch de terceiros é como pagar um seguro: é um custo do negócio que compra tranquilidade e segurança financeira.
Em resumo, software sem patch não é só uma bomba-relógio; é também um caminho direto para violações de dados, pesadelos de conformidade e possíveis consequências jurídicas. Gerenciar patches de vários fornecedores aumenta a complexidade, e a falta de soluções centralizadas para aplicativos de terceiros amplia ainda mais o risco.
8 passos para aplicar melhor os patches em aplicativos de terceiros
Com esses passos, você melhora a aplicação de patches e reforça toda a sua postura de cibersegurança.
- Avalie o inventário: crie uma lista completa de todo o hardware de computação, equipamentos de rede, infraestrutura na nuvem e aplicativos em uso, incluindo softwares de terceiros. Saber o que você tem é o primeiro passo para entender o que precisa de patch. Esse passo é facilmente esquecido, então trate-o como essencial.
- Avalie o risco: faça o gerenciamento de riscos de TI e priorize os aplicativos conforme a criticidade para as operações e os riscos de segurança. Nem todo software é igual; alguns são mais vulneráveis ou mais valiosos que outros.
- Teste o patch: antes de implantar qualquer patch, teste-o em um ambiente controlado para garantir que ele não quebre funcionalidades existentes nem introduza novas vulnerabilidades.
- Automatize com ferramentas: use ferramentas de gerenciamento de patches, como o software de gerenciamento de patches da NinjaOne, para automatizar o processo de forma verificável, garantindo atualizações no prazo e reduzindo o erro humano.
- Agende e implante: defina um calendário regular de patches alinhado aos ciclos do negócio para minimizar interrupções. Sempre que possível, implante os patches fora do horário de pico.
- Monitore e audite: acompanhe continuamente o sistema para confirmar as instalações bem-sucedidas e faça auditorias regulares para garantir a conformidade com as regulamentações do setor.
- Treine os funcionários: oriente a equipe sobre a importância das atualizações de software e sobre como reconhecer sinais de vulnerabilidades. Um time bem informado é uma primeira linha de defesa essencial.
- Revise e atualize: revise periodicamente sua estratégia de gerenciamento de patches para acompanhar novos desafios de segurança e avanços tecnológicos.
Benefícios do patch automatizado de terceiros
O patch automatizado mantém todos os aplicativos atualizados e reduz a superfície de ataque da sua rede. As ferramentas de automação implantam patches em vários sistemas ao mesmo tempo, economizam tempo e recursos e simplificam o gerenciamento de segurança para equipes técnicas e MSPs.
Com a natureza distribuída das organizações corporativas atuais, a complexidade crescente da implantação de patches logo se torna avassaladora.
Sistemas automatizados erram menos e ainda aplicam patches fora do horário de pico, reduzindo o impacto no negócio. Tirar ao máximo o fator erro humano desse processo complexo garante muito mais estabilidade.
Boas práticas na implementação do patch de terceiros
Crie um plano de patches de segurança para aplicativos
Um plano de patches de segurança para aplicativos é a base de uma cibersegurança eficaz. Ele deve descrever os procedimentos de varredura de vulnerabilidades, teste e implantação de patches, funcionando como um guia para a equipe de TI. O plano precisa especificar
- com que frequência as avaliações de vulnerabilidade acontecem,
- os critérios de priorização dos patches e
- os protocolos de teste e de implantação.
Na prática, esse plano é um manual de jogadas que detalha cada etapa do processo, da identificação à implementação e até ao monitoramento pós-implantação. Com um plano bem definido, a abordagem de segurança do software fica sistemática, consistente e alinhada às metas mais amplas de segurança e conformidade da organização.
Monte um sistema centralizado de gerenciamento de patches
Montar um sistema centralizado de gerenciamento de patches envolve algumas etapas-chave, todas voltadas a simplificar a tarefa de manter o ambiente de software seguro e atualizado.
- Avaliação de necessidades: analise os requisitos específicos da organização, incluindo os tipos de software em uso, as exigências de conformidade e a escala da infraestrutura de TI.
- Escolha da ferramenta: escolha uma solução de gerenciamento de patches que atenda às suas necessidades. As opções incluem soluções internas ou serviços de terceiros, como o software de gerenciamento de patches da NinjaOne.
- Criação do inventário: gere um inventário completo de todos os softwares, aplicativos e sistemas que o sistema centralizado vai gerenciar.
- Atribuição de papéis: defina papéis e responsabilidades dentro da equipe de TI para conduzir o processo, incluindo quem aprova os patches, quem os implanta e quem monitora o impacto.
- Desenvolvimento de políticas: crie uma política de gerenciamento de patches que descreva como eles são priorizados, testados e implantados. Ela deve estar alinhada ao seu plano de patches de segurança para aplicativos.
- Configuração do ambiente: configure a ferramenta de gerenciamento de patches conforme o seu ambiente de TI. Isso pode envolver ajustes em servidores, bancos de dados e configurações de rede para dar suporte à ferramenta.
- Teste de patches: monte um ambiente de teste o mais parecido possível com o de produção. Todos os patches devem passar por ele antes da implantação, para revelar problemas com antecedência.
- Configuração da automação: use os recursos de automação da ferramenta para agendar varreduras de novos patches, priorizá-los conforme a política e implantá-los automaticamente sempre que possível.
- Estratégia de implantação: defina uma estratégia de implantação, como lançamentos em fases, implantação imediata de patches críticos ou instalações agendadas fora do horário de pico.
- Monitoramento e relatórios: configure o monitoramento para acompanhar o sucesso ou a falha das implantações. Use os recursos de relatório para gerar documentos de conformidade e métricas de desempenho.
- Revisão e atualização: revise periodicamente a eficácia do seu sistema centralizado de gerenciamento de patches para mantê-lo em dia. Ajuste políticas, papéis e procedimentos conforme surgirem novos desafios de segurança e avanços tecnológicos.
Seguindo essas etapas, você estabelece um sistema centralizado de gerenciamento de patches que fortalece a cibersegurança e ainda melhora a eficiência operacional. Garanta também que sua solução seja compatível com os diversos aplicativos de terceiros presentes no ambiente.
As ferramentas de gerenciamento de patches também devem dar suporte a várias plataformas, incluindo Windows, macOS e Linux, além de ambientes móveis como Android e iOS, para garantir cobertura completa.
Garanta monitoramento e relatórios regulares do status dos patches
Por fim, gere relatórios regulares para acompanhar o status das implantações, as vulnerabilidades e os níveis de conformidade. Qualquer ferramenta de automação confiável registra de forma transparente todas as informações relevantes do processo de patch e funciona bem com a sua solução de monitoramento, caso você tenha uma.
Experimente grátis o software de gerenciamento de endpoints nº 1 no G2
Sem necessidade de cartão de crédito. Acesso completo a todos os recursos.
Proteja seus softwares com patches automatizados em aplicativos de terceiros
O software de gerenciamento de patches de terceiros é decisivo no jogo de alto risco da cibersegurança. Não se trata só de corrigir bugs; trata-se de reforçar sua fortaleza digital diante de um cenário de ameaças em constante evolução. Ignorar isso é deixar os portões escancarados para violações de dados, problemas de conformidade e prejuízo financeiro.
O Roadmap para um ecossistema de software seguro é claro: conheça seu inventário, priorize riscos, teste patches e automatize o processo. Ferramentas como o software de gerenciamento de patches da NinjaOne são aliadas nessa jornada e entregam implantações verificáveis, rápidas e eficientes, sem dor de cabeça.
No fim das contas, o patch automatizado não é luxo; é necessidade, e traz tranquilidade e vantagem competitiva. Adote essa prática e você vai proteger seus softwares e liberar recursos valiosos para fazer o negócio avançar.
Quer se aprofundar em gerenciamento de patches? Acesse as Perguntas frequentes sobre gerenciamento de patches para informações detalhadas e respostas às dúvidas mais comuns.