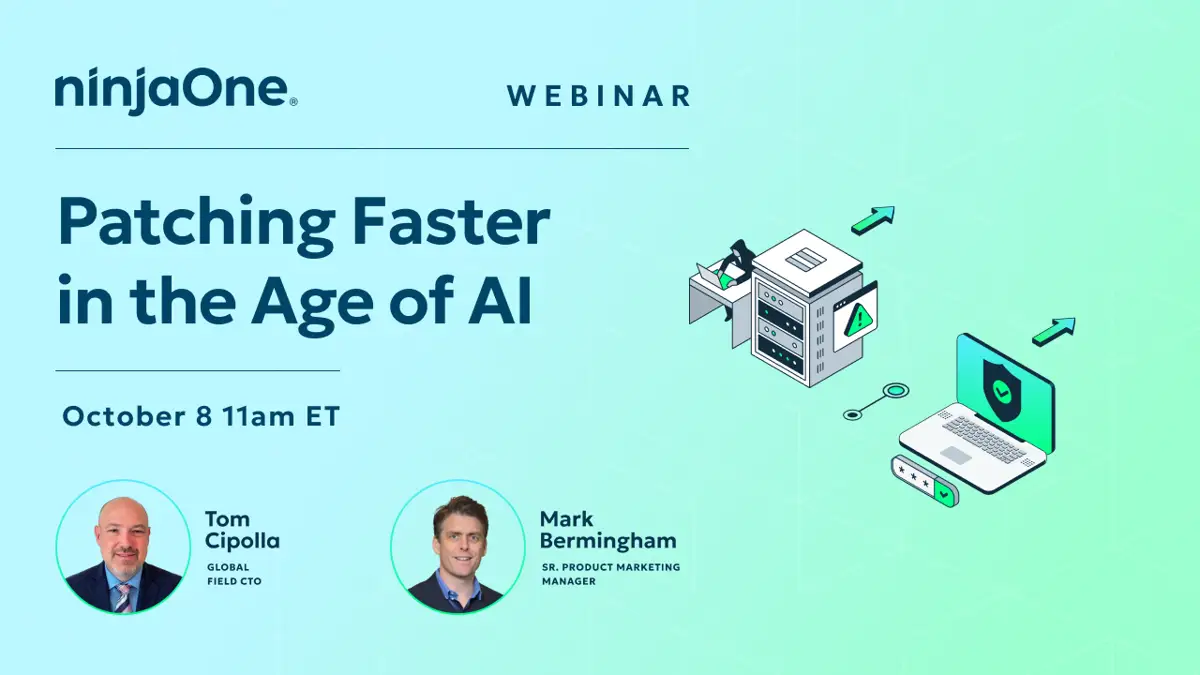
AI herschrijft de regels van patch management volledig.
Het misbruik van kwetsbaarheden is nu de belangrijkste oorzaak van datalekken. Volgens het Verizon Data Breach Investigations Report 2026 is dit het geval voor het eerst in 19 jaar. AI versnelt de zaken alleen maar. De tijdspanne tussen het bekend worden van een kwetsbaarheid en het daadwerkelijk misbruiken ervan is teruggedrongen tot minder dan drie dagen, terwijl de meeste bedrijven nog steeds weken of maanden nodig hebben om patches te installeren.
Tom Cipolla, Global Field CTO bij NinjaOne, en Mark Bermingham, Senior Product Marketing Manager, leggen uit wat er nodig is om die kloof te dichten zonder dat dit ten koste gaat van de operationele stabiliteit.
Inhoud:
- Stap over van periodieke, scan-gebaseerde detectie van kwetsbaarheden naar identificatie in realtime en herstel via patches
- Prioriteer oplossingen met een dynamische risicoscore die rekening houdt met assetcontext, misbruikbaarheid en hersteltermijnen, niet alleen met de CVSS-ernst
- Houd bij het nemen van beslissingen over patches rekening met sentiment- en regressieanalyses, zodat u geen updates uitrolt die meer verstoring veroorzaken dan ze voorkomen
- Verkort de onderhoudscycli van maanden naar dagen met geautomatiseerd endpoint management
- Deze sessie is ideaal voor leidinggevenden op het gebied van IT operations en beveiliging die het kwetsbaarhedenbeheer willen moderniseren zonder dat dit tot wrijving tussen hun teams leidt.