Belangrijkste punten
- Modern vulnerability management vervangt periodieke scans door continue detectie in realtime, omdat endpoints bij scangestuurde modellen tussen de cycli door onbeschermd blijven.
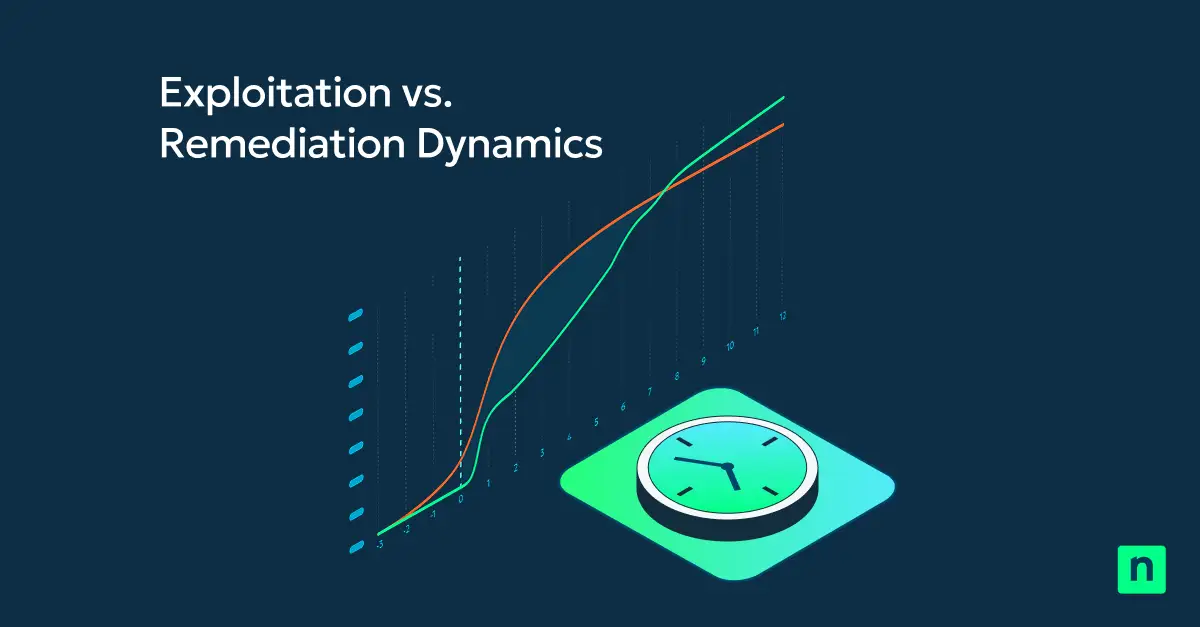
- De operationele blootstellingskloof – de tijd tussen de bekendmaking van een kwetsbaarheid en het daadwerkelijk verhelpen ervan – houdt organisaties kwetsbaar terwijl teams aan bekende kwetsbaarheden werken.
- Real-Time Assessment gebruikt AI om tot 90% van de softwaregerelateerde CVE’s te identificeren, binnen enkele minuten na een software-installatie of configuratiewijziging.
- Door detectie binnen één platform rechtstreeks te koppelen aan geautomatiseerde Patching, daalt de hersteltijd van dagen of weken naar minuten en verdwijnen handmatige overdrachten tussen security en IT.
- Patch Intelligence AI zet risicovolle patches op pauze en rolt veilige patches uit volgens beleid, zodat teams sneller herstellen zonder endpoints te destabiliseren.
Op het moment dat een patch verschijnt, wordt een kwetsbaarheid waarschijnlijk al actief misbruikt. De kwetsbaarheid is ooit in de code geïntroduceerd en de exploit kan al dagen, weken of zelfs maanden oud zijn. Vertraging bij het toepassen van een fix vergroot deze operationele blootstellingskloof, waardoor organisaties veel te lang risico lopen.
Reactietijden lopen vaak vertraging op door geplande scanvensters, handmatige overdrachten tussen SecOps en IT Ops en losgekoppelde workflows. De tijd tussen de bekendmaking van een kwetsbaarheid en het daadwerkelijk verhelpen ervan vormt de operationele blootstellingskloof.
Detecteer en patch kwetsbaarheden via één geïntegreerd platform
→ Start een gratis trial van NinjaOne Vulnerability Management
Waarom scangestuurd vulnerability management tekortschiet
Scangestuurd vulnerability management is niet gebouwd voor het dynamische dreigingslandschap van vandaag. Het leunt op periodieke, resource-intensieve scans die een momentopname opleveren in een omgeving waarin dreigingen zich in realtime voordoen. Nu het aantal CVE’s jaar na jaar toeneemt, kunnen traditionele modellen het tempo niet bijhouden.
Scangebaseerde detectie van kwetsbaarheden zorgt steevast voor wrijving:
- Vertraagd inzicht
- Verouderde rapportgegevens
- Langere blootstellingsvensters
- Trage of complexe overdrachten tussen security en IT
Vulnerability management moet zich verder ontwikkelen. Detectie en herstel horen nauwer met elkaar verbonden te zijn, zodat kwetsbaarheden direct worden aangepakt in plaats van pas bij de volgende scancyclus.
NinjaOne verandert de spelregels
NinjaOne Vulnerability Management met Real-Time Assessment verandert de detectie van kwetsbaarheden van een periodiek, ingepland moment in een continu, risicobewust proces. We hebben geen “betere” scanner gebouwd. Sterker nog, NinjaOne haalt het scannen volledig uit het vulnerability management-proces. AI legt live telemetrie over endpointsoftware naast actuele CVE-intelligence, zonder geplande scans, pieken in de agent of impact op de prestaties van endpoints.
NinjaOne Real-Time Assessment kan tot 90% van de softwaregerelateerde CVE’s identificeren binnen enkele minuten na een software-installatie of configuratiewijziging. AI-modellen koppelen softwaremetadata rechtstreeks aan CVE-definities en leveren zo vrijwel direct inzicht in kwetsbaarheden. Uw SecOps- en IT Ops-teams hoeven geen scanschema’s meer te beheren, niet meer op resultaten te wachten en zich geen zorgen te maken over trage devices. Dit continue inzicht blijft aansluiten op de actuele staat van elk endpoint.
We hebben scannen uit het kritieke pad naar herstel gehaald, waardoor het risico van een kwetsbaarheid zelf het herstel in gang zet. Daardoor krimpen blootstellingsvensters van dagen of weken naar enkele minuten. Het resultaat is sneller herstel dankzij vulnerability management dat continu, risicobewust en uitvoeringsgericht is en operationeel in handen ligt van IT.
Houd kwetsbaarheden in de gaten zonder periodieke scans.
AI-gestuurd vulnerability management en autonoom herstel
AI speelt een cruciale rol op drie vlakken binnen vulnerability management:
- Software identificeren in inconsistente endpointdata
- Normaliseren van softwarenamen en versies
- Software in realtime koppelen aan CVE-intelligence
NinjaOne Vulnerability Management integreert rechtstreeks met NinjaOne Autonomous Patch Management, zodat kwetsbaarheden direct binnen hetzelfde platform worden verholpen, zonder aparte tools, exports of overdrachten. Dat maakt van vulnerability management geen geïsoleerde securityfunctie meer, maar een continue, geautomatiseerde IT-workflow die zorgt voor:
- Permanent inzicht in kwetsbaarheden
- Versneld en geautomatiseerd herstel
- Kortere blootstellingsvensters
- Continue opvolging van herstelacties
Vulnerability Management is ontworpen om IT sneller toegang te geven tot data over kwetsbaarheden. Het verhelpen van kwetsbaarheden gebeurt via NinjaOne Autonomous Patch Management, versterkt met Patch Intelligence AI. Die analyseert signalen van leveranciers, telemetrie uit de community en uitrolresultaten uit de praktijk om de veiligheid en het risico van een patch te bepalen. Risicovolle OS-patches worden gepauzeerd. Veilige patches gaan door op basis van vastgelegd beleid. Het resultaat is sneller herstel, minder operationele verstoring en lager risico zonder endpoints te destabiliseren.
De toekomst van vulnerability management
De toekomst van kwetsbaarheden is continu, realtime en uitvoeringsgericht. Het is cruciaal om te erkennen dat u al achterloopt op het moment dat u scant. En ook dat detectie het risico niet verlaagt; herstel doet dat wel. Organisaties die scanvertraging wegnemen en detectie rechtstreeks koppelen aan herstel, verkleinen hun blootstelling drastisch en draaien het voordeel van aanvallers om.
Meer informatie: ninjaone.com/vulnerability-management