Malware as a Service (MaaS) is een directe kopie van het Software as a Service (SaaS)-businessmodel dat u al kent. Net zoals SaaS-klanten software kunnen aanschaffen via snelle en schaalbare licenties, hebben online communities van threat actors de weg vrijgemaakt voor een uiterst efficiënte, gedistribueerde malware-economie.
Vroeger werd malware rechtstreeks verspreid – meestal door dezelfde aanvaller of groep die de malware had gemaakt. Neem Bredolab, een van de eerste grootschalige botnets. In 2009 had het al 30 miljoen Windows-systemen geïnfecteerd en één Armeense malware-auteur was volledig verantwoordelijk voor de malware die de devices van slachtoffers overnam om nieuwe spamgolven te versturen.
Slechts twee jaar na Bredolab werd een van de vroegste MaaS-constructies in het wild ontdekt. Het Andromeda-botnet werkte vrijwel identiek aan zijn voorganger, met als extra functionaliteit een optionele tweede malwarelaag.
Zo konden malwarebendes de betreffende Andromeda-botnetbeheerder betalen om hun eigen ransomware en spyware te plaatsen op een device dat al kwetsbaar was. Malware uitrollen werd in één klap veel eenvoudiger: deze botnets boden ineens een directe lijn naar het slachtoffer.
MaaS vandaag de dag
Moderne MaaS-platforms bieden tegenwoordig een duizelingwekkend aanbod aan aanpasbare opties. De eigenaren van deze platforms worden betaald door de aanvallers en kunnen met veel minder risico illegale winsten vergaren. Malware actief op het device van een slachtoffer plaatsen kost nu minder vaardigheid en tijd, waardoor iedereen aanvallen kan uitvoeren.
MaaS-aanbieders verhuren soms zelfs rechtstreeks malware, waarbij klanten simpelweg kiezen uit hun assortiment geïnfecteerde devices en de aangeboden malware.
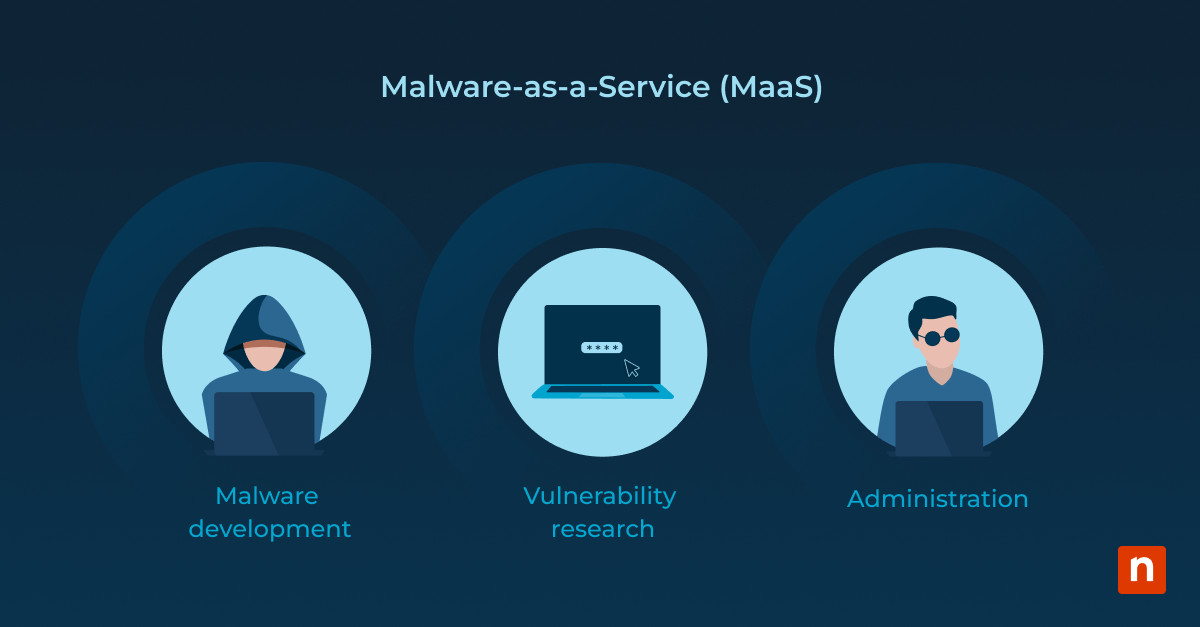
Het MaaS-ecosysteem bestaat uit een paar kerncomponenten. Ontwikkelaars zijn degenen die onderzoek doen en fouten opsporen in legitieme besturingssystemen of applicaties en die hun eigen malwarevarianten bouwen en in licentie geven.
Een klant vindt de malware of het botnet van zijn keuze vaak via een darkwebmarktplaats of via mond-tot-mondreclame in de juiste kringen. De betaalmodellen lopen uiteen van eenmalige aankopen tot maandabonnementen of het afstaan van een deel van de behaalde winst.
Als de gebruiker niet met een oplichter te maken heeft, kan de aankoop ook instructies bevatten over hoe hij de malware kan aanpassen aan de specifieke eisen van de uitrol.
Andere partijen zijn botnetbeheerders die controle over bestaande botnets aanbieden. Access brokers bieden een bredere vorm van betaalde toegang: zij verkopen vaak hele geïnfecteerde netwerken samen met de malware. Affiliates die toegang tot gecompromitteerde systemen kopen, blijven vaak onverschillig over de methoden waarmee die systemen oorspronkelijk zijn gekraakt.
Zij gebruiken die systemen vooral als “jump servers” om verdere activiteiten binnen een netwerk mogelijk te maken. Access brokers geven misschien details over de netwerken die te koop staan, maar affiliates letten doorgaans meer op de verdienmogelijkheden die deze netwerken bieden dan op de specifieke kenmerken van die netwerken.
Een blik op het huidige RedLine-MaaS
Enkele van de grootste en meest geavanceerde MaaS-campagnes zijn financieel gedreven. De waarschuwingen rond de RedLine Stealer-malware zijn sterk toegenomen door de voortdurende doorontwikkeling van de tool. Na een pauze gedurende heel 2022 – waarin de ontwikkelaars vermoedelijk grote delen van de codebase hebben herschreven – volgde eind 2023 een nieuwe golf van RedLine-activiteit.
Met datastealers zoals RedLine is illegale winst vrij eenvoudig te behalen. Ze breken snel en efficiënt in op systemen, waarna waardevolle data kan worden buitgemaakt en gebruikt om het slachtoffer verder af te persen. RedLine zou inmiddels afhankelijk zijn van andere malware en exploitkits.
In het rapport van TrendMicro uit medio 2023 werd één aanvalsroute beschreven, waarbij kwaadaardige advertenties voor AI-tools zoals Midjourney slachtoffers ertoe brachten RedLine-varianten te downloaden. Dat laat goed zien hoe complex en onderling verweven MaaS-economieën zijn: RedLine-klanten kunnen via de beheerders van de malvertising toegang tot devices kopen en zo een ingang creëren voor hun net aangeschafte tooling.
Zodra het slachtoffer de kwaadaardige Midjourney-installateur uitvoert, verschijnt een nep-downloadvenster terwijl op de achtergrond een PowerShell-installatie plaatsvindt. Eenmaal uitgevoerd haalt RedLine zoveel mogelijk gevoelige informatie naar buiten, waaronder browsercookies, gegevens van cryptowallets, wachtwoorden en meer.
De nieuwste RedLine-varianten doen nog meer moeite om de malware onvindbaar te maken. Het uitsluiten van het PowerShell-proces is daar slechts één voorbeeld van: door nog sterker in te zetten op automatisering kunnen handige aanvallers elke interactie met het slachtoffer volledig omzeilen. Daarnaast is er een automatiseringsfunctie die de bestanden verwijdert die de malware aanmaakt, wat helpt de cyberaanval te verhullen.
Uiteindelijk is RedLine precies zo gevaarlijk als het uitblinkt als MaaS-superster: de veelzijdige distributiestrategieën bezorgen antivirusoplossingen en securityprofessionals ernstige kopzorgen. Door de gedecentraliseerde architectuur past het bij allerlei benaderingen, van phishing tot zero days, waardoor het ook de weg effent voor bredere aanvalscampagnes.
De invloed van MaaS op de beveiliging van bedrijven
MaaS maakt de drempel voor cybercriminaliteit ongelooflijk laag. Beginnende aanvallers hebben niet langer de vaardigheden en ervaring nodig om tientallen jaren aan opgebouwde verdediging binnen uw organisatie te omzeilen. In het geval van RedLine zijn de gevolgen voor de bedrijfsbeveiliging aanzienlijk.
Bij de eerste installatie probeert RedLine te detecteren welke firewall- en antivirussoftware op de Windows-machine is geïnstalleerd. Vervolgens controleert het welke processen er draaien, om daarna in te zoomen op een paar bijzonder belangrijke processen.
Door de registersleutels van de Outlook-app op te vragen, kan het inloggegevens achterhalen, die samen met de OS-versie die u draait, uw maildata en de locaties van eventuele cryptowallets naar de aanvallers worden gestuurd. Browserdata is bijzonder waardevol voor aanvallers en RedLine grist alle cookies en sessiegegevens mee die het digitaal te pakken kan krijgen.
Door de vele unieke varianten van MaaS-software hebben sommige infecties net iets andere doelen: daarom worden schermopnames en keylogging bij sommige infecties wel gerapporteerd en bij andere niet.
MaaS-slachtoffers blijven daardoor achter met grote gaten in hun bedrijfsbeveiliging. De data die bij deze aanvallen wordt buitgemaakt, wordt snel gebruikt of doorverkocht om nog meer aanvallen mogelijk te maken. Dit sneeuwbaleffect moet bij de bron worden voorkomen door MaaS-verdedigingsstrategieën te analyseren.
Verdedigingsstrategieën tegen MaaS
Wanneer er iets verdachts is gevonden op het device van een medewerker, betekent dat niet per se het einde van die aanval. Ook als de specifieke technieken van een aanval zijn vastgesteld, kunnen aanvallers nog steeds in het netwerk aanwezig zijn en andere verzamelde inzichten gebruiken om beveiligingsmaatregelen te omzeilen.
Vaak testen aanvallers hun technieken rechtstreeks in de omgeving van het doelwit, waarbij ze vanuit een verborgen positie gangbare malware of andere tools inzetten. Worden die door antivirusoplossingen geblokkeerd, dan wisselen aanvallers doorgaans van tool, passen ze hun malware aan of saboteren ze de beveiligingsmaatregelen waarmee ze te maken krijgen.
Daarom is het cruciaal om MaaS-aanvallen überhaupt te voorkomen. Dat vraagt grotendeels om dezelfde strategieën die u waarschijnlijk al kent. Phishinglinks en verouderde software zijn de twee meest voorkomende aanvalsroutes en daarmee de belangrijkste aandachtsgebieden voor uw verdediging.
Medewerkers moeten worden ondersteund met regelmatige, bruikbare informatie over de nieuwste phishingdreigingen en de technische stapel van uw organisatie moet op het hoogst mogelijke niveau worden onderhouden.
Microsofts diepgaande analyse van ransomware-as-a-service besteedt veel aandacht aan de kwetsbaarheden die kunnen ontstaan door verkeerd geconfigureerde beveiligingsproducten. Het eerste toegangspunt voor deze aanvallen is vaak een verouderd systeem zonder degelijke antivirus- of Endpoint Detection and Response (EDR)-oplossingen.
Omdat er referenties met hoge rechten worden bewaard, kan één misser al genoeg zijn voor een aanvaller om onopgemerkt malware uit te voeren. Sommige access brokers prijzen die mogelijkheid zelfs aan als verkoopargument en benadrukken hoe makkelijk deze beveiligingsgaten te misbruiken zijn.
Het is cruciaal dat uw organisatie haar beveiligingstools optimaal geconfigureerd houdt. Regelmatige netwerkscans helpen te controleren of alle systemen, inclusief servers, voldoende worden bewaakt en beveiligd door passende beveiligingsproducten. Is het niet haalbaar om alle systemen effectief te bewaken, dan is het essentieel om verouderde systemen te isoleren: fysiek met een firewall of logisch door elke overlap van referenties met andere systemen te voorkomen.
Lees meer over ransomware-as-a-service.
De toekomst van MaaS
Het End of Year Threat Report 2023 van Darktrace schetst een somber beeld van de toekomst van MaaS: het ontstaan van een malware-kluseconomie leidt niet alleen tot een snel stijgend aantal aanvallen, er vindt ook een onderliggende evolutie plaats. Veel malwarevarianten worden steeds multifunctioneler, waarbij Remote Access Trojans sterk worden gecombineerd met spyware.
Samen voeren deze twee gelijktijdige verschuivingen het dreigingsniveau voor elke organisatie wereldwijd op. Nu complete AI-toolsuites de uitrol van malware al verder aanjagen, is het van groot belang om op de hoogte te zijn van de MaaS-economie en uw eigen voorbereiding te beoordelen.
Liever een visuele uitleg? Een videoversie van deze blog vindt u hier: Wat is Malware-as-a-Service (MaaS)?.