おなじみのNinjaOneプラットフォームでエンドポイントセキュリティを実現
セキュリティ上の脆弱性を削減
パッチ適用とソフトウェア管理を自動化し、状況を把握・管理しやすくすることで、パッチに関連する脆弱性を素早く検出し、大規模な環境でも対処できます。
ランサムウェアからの保護
エンドポイントバックアップによるリアルタイムの監視とアラートで、重要なビジネスデータを保護します。エンドポイントセキュリティを強化し、攻撃を受ける可能性のある範囲(攻撃対象領域)を最小限に抑えます。
IT運用とセキュリティを統合
セキュリティツールをまとめることで、部門やツールごとに情報が分断される状態(サイロ化)を解消し、切れ目のないセキュリティ体制を整えながら、脅威への対応時間を短縮します。
お客さまに選ばれるソリューション
自動化により手動作業にかかる時間を削減
3~4種類のツールの役割を、NinjaOneひとつで果たす
機能とソリューション

エンドポイントセキュリティを完全に管理
エンドユーザーデバイスをすみずみまで管理し、エンドポイントセキュリティの基盤を築きます。アプリケーションの管理、レジストリの遠隔編集、スクリプトの展開、デバイスの一括設定により、セキュリティを強化します。

役割(ロール)に応じたアクセス制御
役割(ロール)ごとに、ユーザーがアクセスできる組織や機能をきめ細かく設定できます。「アクセス不可」から「表示・更新・作成・削除」まで権限を細かく設定でき、技術者ごとにアクセス権を柔軟に調整できます。

暗号化の監視と管理
ドライブ暗号化により、データを確実に保護します。内蔵の管理ツールで、BitLockerやFileVaultによるドライブの暗号化状況を監視し、暗号化されていないドライブを暗号化したり、BitLockerの暗号化キーを自動で収集したりできます。

アンチウイルス・エンドポイント保護(EPP)を一元管理
ウイルス対策ソフトの実行タイミングや方法を設定し、EPP(エンドポイント保護)を自動的にインストール・管理できます。個々のデバイスで必要に応じたスキャンを実行したり、スキャンオプション、スケジュール、除外設定を細かく制御したりすることも可能です。

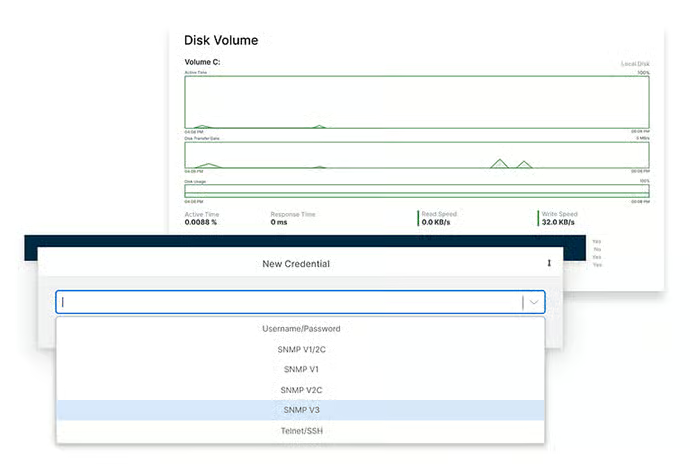
必要なときに認証情報を自動入力

不正なエンドポイントを特定し、削除
デバイスを自動で承認することで、新しいデバイスの登録(オンボーディング)をスムーズに進めることができます。登録が完了したら、デバイス承認を手動設定に切り替えることで、許可されていないマシンの参加を防止できます。これにより、攻撃者がNinjaOneの認証情報交換機能を悪用して、遠隔から攻撃することを防ぎます。
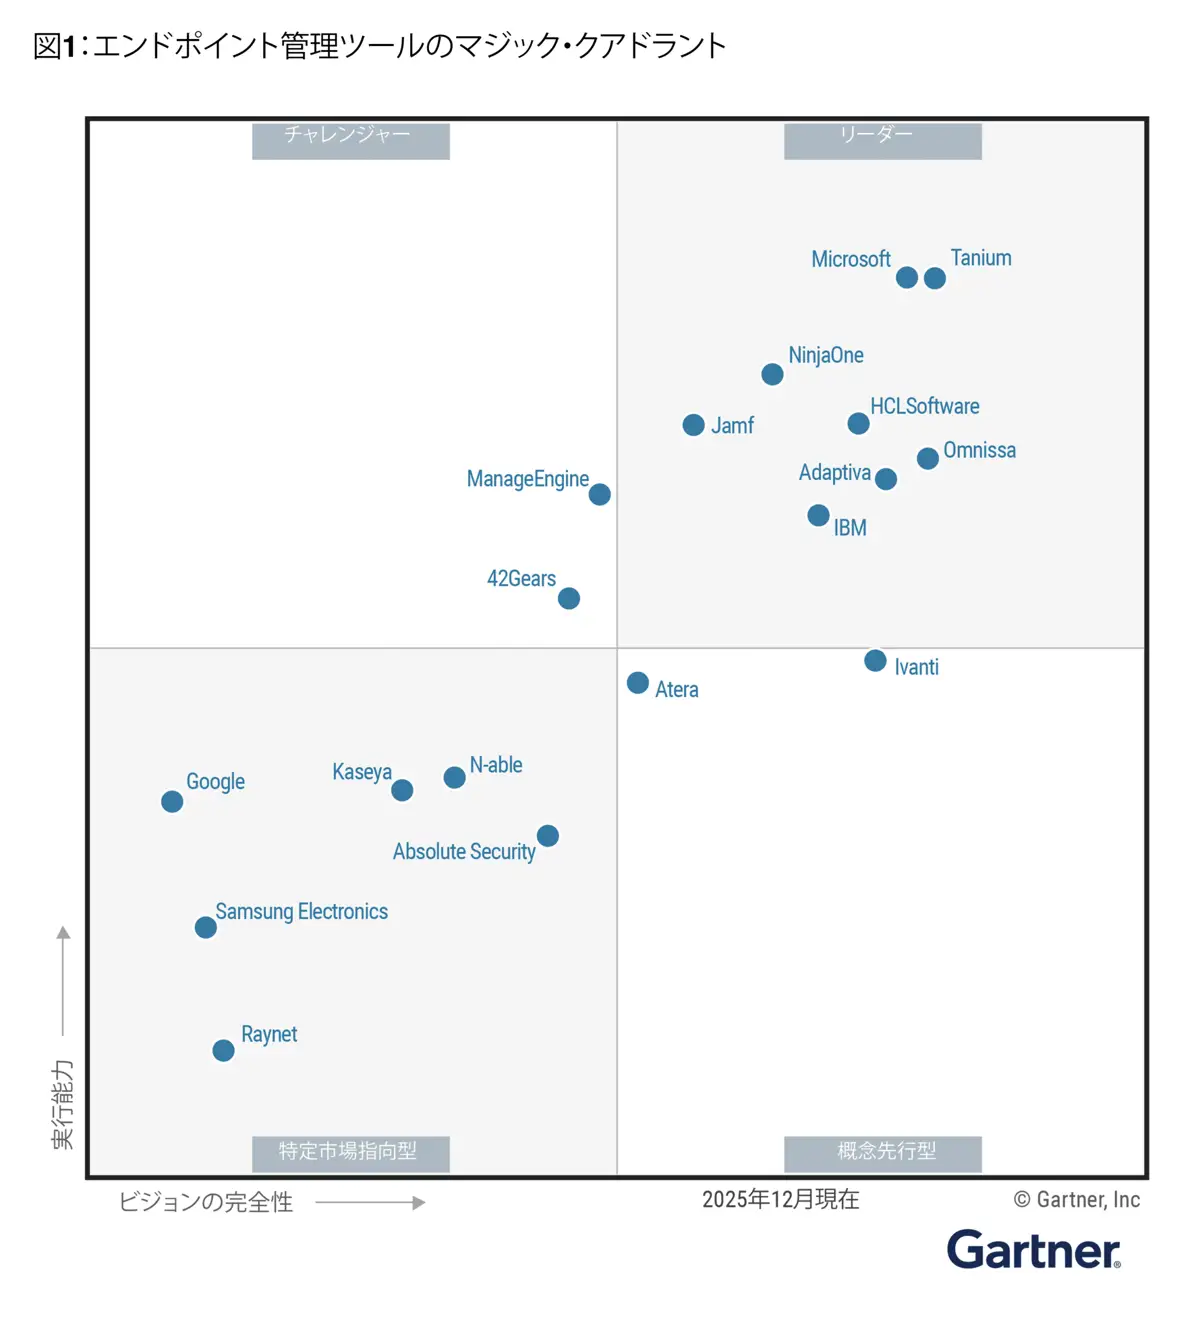
NinjaOneが
Gartner®の
リーダーに選出
NinjaOneがITを超高速化し、DECKEDの急成長を支える
お客さまに選ばれる理由
100,000
エンドポイントを管理
“NinjaOne はスケーラブルなソリューションです。 最新のSaaSアーキテクチャ上に構築されており、 将来を見据えた設計になっています”
40%
高いコスト効率を実現
“NinjaOneは他のどのエンドポイント管理ツールよりも40%低い価格でありながら、より高機能で使いやすい点が魅力です”
10~15
置き換えたツール数
“以前は、NinjaOneが単一の統合画面で実現していることを行うために、10~15もの異なるツールが必要でした”
30%
パッチ適用時間の削減
“以前のソリューションと比較して、パッチ適用にかかる時間を30%削減できました”
2,000
エンドポイントを管理
“NinjaOneのおかげで、業務における柔軟性とセキュリティが大きく向上しました”
30%
年間ROI
“NinjaOneはすでにROIの面でしっかりとその価値を発揮しており、年間で少なくとも10万ドル以上の効果が出ています”
24倍
より迅速なエンドポイント管理
“NinjaOneを導入したことで、業務プロセスが24倍のスピードで進むようになりました”

20~40
毎週の削減時間
“NinjaOneの自動化機能を活用することで、週に20~30時間、多いときには40時間近くの時間を削減できています”