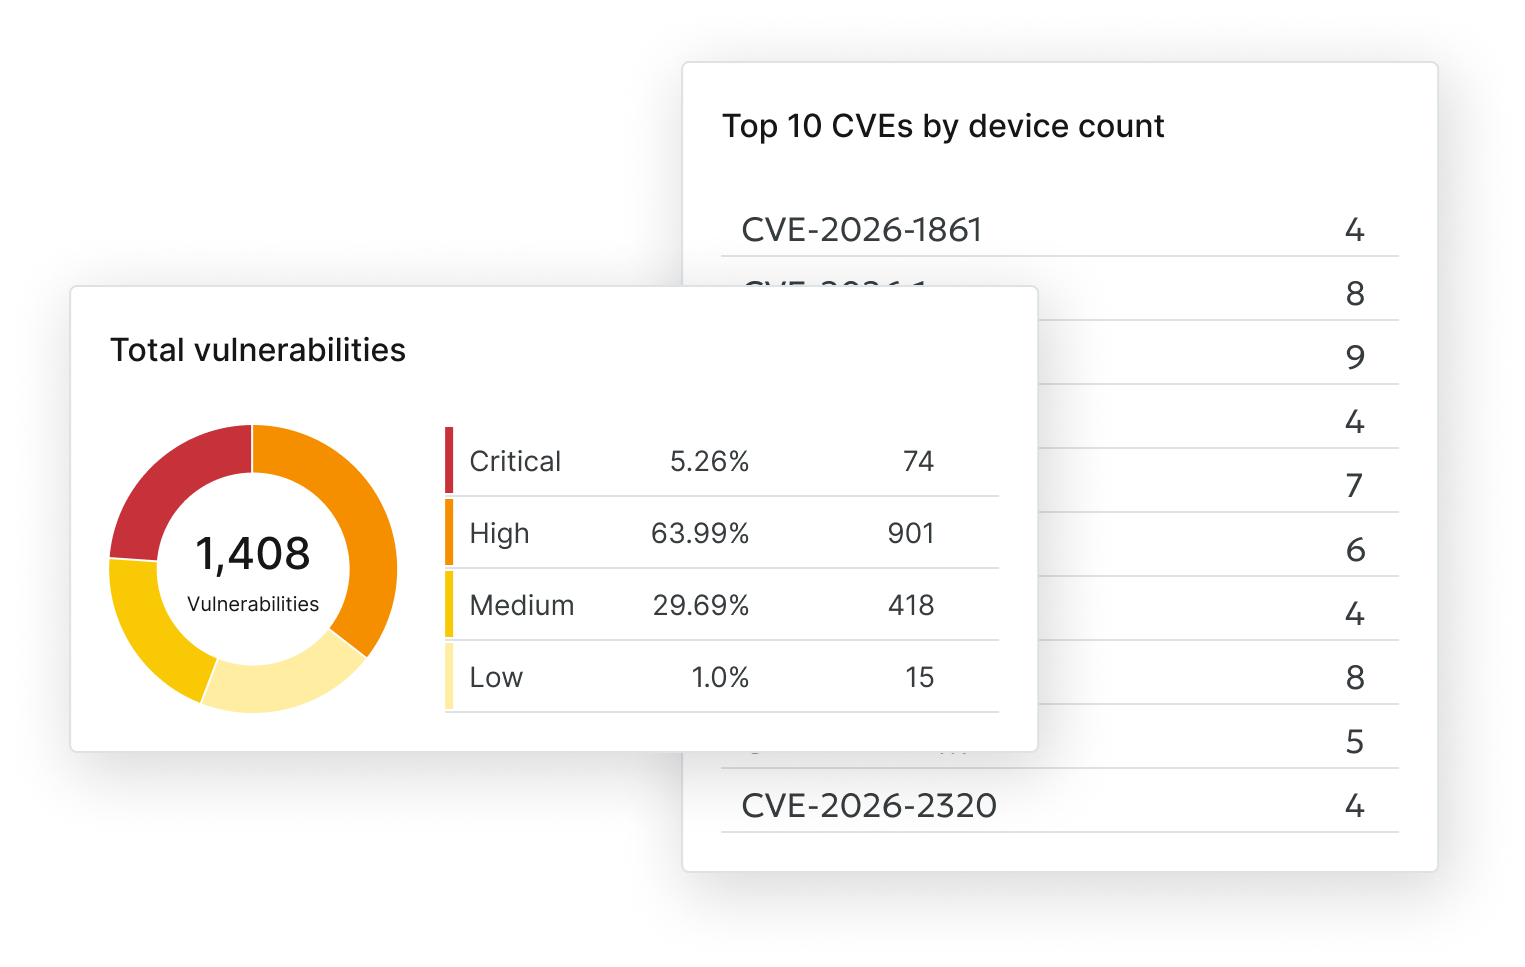
よりスマートな脆弱性管理ツール
スキャン実行期間に縛られないリアルタイム評価
エンドポイントにインストールされているソフトウェアの現在および直近の状態を、AIを活用して継続的に更新されるCVEインテリジェンスに照合することで、次回のスキャン実行を待つことなく、リアルタイムで脆弱性を特定します。
レポート機能を超えて、修復を促進
AIが脆弱性とそれを解決するパッチを マッピング し、修復ワークフローに直接連携するため、引き継ぎやバックログ、MTTRを削減します。
エンドポイントに影響しない、スキャン不要のアーキテクチャー
エンドポイントの脆弱性検出はサーバー側で実行されます。 スキャンのスケジュール設定やエージェントの急激な負荷増大、エンドポイントでの業務への支障といった問題を発生させることなく、 脆弱性をリアルタイムで継続的に可視化できます。
NinjaOneの企業のお客さまが実現していること1
脆弱性管理機能

ソフトウェア脆弱性のリアルタイム評価
インストールされているソフトウェアのバージョンを、最新のCVEおよびKEV(既知の悪用された脆弱性)インテリジェンスと継続的に照合します。

スキャン不要で、エンドポイントへの影響ゼロ
サーバー側での相関分析により、大規模なスキャン実行期間やエージェントによる急激な負荷増大が発生しません。ユーザーの業務に支障を与えることなく、常に最新の脆弱性の可視性を 維持 できます。

オフライン時の脆弱性露出の把握
デバイスがオフラインであっても、新たに公開された脆弱性と最後に確認されたソフトウェアの状態を照合するため、エンドポイントが再接続されるまでエクスポージャーインテリジェンスを維持します。

脆弱性とパッチのマッピング
検出された脆弱性と、それを修復する特定のパッチを自動的に連携するため、手作業による照合の手間を解消して 修復への対応を迅速化します。

リスクに基づく優先順位付け
KEV(既知の悪用された脆弱性)データ、悪用の状況、深刻度に関するインテリジェンスを活用して修復を優先順位付けするため、チームは実際に悪用されている脆弱性への対応に注力できます。

修復のリアルタイム追跡
定期的なスキャンレポートや古いデータに頼ることなく、 脆弱性が存在する箇所や修復済みの箇所 、対応が必要な箇所を継続的に 監視 します。


パッチインテリジェンスAI
パッチインテリジェンスAIは、ベンダーアドバイザリ、展開に関する情報、実際のパッチのテレメトリーを分析してパッチの健全性を 判断 します。 安定したアップデートを継続的に適用する一方で、リスクの高い CVE へのパッチは自動的に一時停止されることがあります。

クローズドループによるパッチ実行
AIを活用した検出ロジックにによって、検出、修復、復旧のワークフローを単一のプラットフォームに統合するため、セキュリティ部門とIT運用部門間での引き継ぎが不要になります。

毎日利用しており、とても満足しています。 NinjaOneを導入したことで、脆弱性をより迅速に発見できるようになりました。 脆弱性の検出は自律型パッチ管理機能と直接連携しているため、検出された脆弱性は、影響を受ける資産と、その脆弱性を修復するパッチに自動的にマッピングされます"
Jack Raymond氏
Jagger、グローバルITサポート部門シニアマネージャー
5分でその価値がわかります。
お客さまに選ばれるソリューション
改善
削減
NinjaOne Autonomous Patch ManagementがカンザスシティのIT環境を保護
イベント、最新情報、リソース
お客さまに選ばれる理由
100,000
エンドポイントを管理
“NinjaOne はスケーラブルなソリューションです。 最新のSaaSアーキテクチャ上に構築されており、 将来を見据えた設計になっています”

40%
高いコスト効率を実現
“NinjaOneは他のどのエンドポイント管理ツールよりも40%低い価格でありながら、より高機能で使いやすい点が魅力です”

10~15
置き換えたツール数
“以前は、NinjaOneが単一の統合画面で実現していることを行うために、10~15もの異なるツールが必要でした”

30%
パッチ適用時間の削減
“以前のソリューションと比較して、パッチ適用にかかる時間を30%削減できました”

2,000
エンドポイントを管理
“NinjaOneのおかげで、業務における柔軟性とセキュリティが大きく向上しました”

30%
年間ROI
“NinjaOneはすでにROIの面でしっかりとその価値を発揮しており、年間で少なくとも10万ドル以上の効果が出ています”

24倍
より迅速なエンドポイント管理
“NinjaOneを導入したことで、業務プロセスが24倍のスピードで進むようになりました”

20~40
毎週の削減時間
“NinjaOneの自動化機能を活用することで、週に20~30時間、多いときには40時間近くの時間を削減できています”

NinjaOne Integrations




G2でNo.1評価
G2評価No.1のパッチ管理ソフトウェア
シンプルで確実に機能するパッチ管理
使いやすさ満足度93%を誇るNinjaOneは、G2レポートにおいて、パッチ管理ソフトウェア部門でトップ評価を獲得。満足度スコア満点の100が示すとおり、お客さまはパッチ管理を簡素化するためにNinjaOneを選んでいます。
「NinjaOneのパッチ管理は、これまで使ってきた中で間違いなく最高です。一貫性と信頼性があり、システムが最新の状態に保たれているという安心感があります」
Christian C.氏、クラウドセキュリティ & サポートエンジニア

| NinjaOne | 平均評価 | |
| おすすめ度 | 9.5 | 9.1 |
| 製品は正しい方向に進んでいるか | 9.8 | 9.1 |
| 管理のしやすさ | 9.3 | 9.0 |
| 取引のしやすさ | 9.6 | 9.2 |
| サポート品質 | 9.3 | 9.1 |
| セットアップの容易さ | 9.3 | 8.9 |
| 使いやすさ | 9.3 | 9.0 |


リソース
リアルタイム脆弱性評価とは何ですか?
リアルタイム脆弱性評価とは、エンドポイントにインストールされているソフトウェアのバージョンと、AIを活用した最新のCVEインテリジェンスを継続的に照合する機能です。 スケジュールに基づくスキャンに依存する従来のツールとは異なり、NinjaOneは、新たな脆弱性が公開されたりソフトウェアの状態が変化したりするたびに脆弱性露出によるリスクを評価します。
これにより、ITチームは定期的なスキャンサイクルを待つことなく数分で脆弱性を 特定 できるため、脆弱性の公開から修復までの時間を短縮することが可能になります。
NinjaOneと従来の脆弱性スキャナーとの違いは何ですか?
従来の脆弱性スキャナーは、あらかじめ決められたスケジュールに基づいて動作し、特定の時点でのレポートを生成します。 そのため、脆弱性の発見からレポート作成、修復までの間にタイムラグが生じてしまいます。
一方、NinjaOneのリアルタイム評価機能は、ソフトウェアの現在および直近のテレメトリーを、継続的に更新されるCVEインテリジェンスと照合することで、スキャン実行期間を解消します。 脆弱性は継続的に特定され、修復ワークフローに直接マッピングされるため、運用上の引き継ぎによる負担が軽減されます。
NinjaOneはエンドポイントのスキャンが必要ですか?
NinjaOneはスキャン不要のアーキテクチャーを採用しています。 NinjaOneエージェントが収集したソフトウェアインベントリーのテレメトリーは、プラットフォームレベルでCVEインテリジェンスと継続的に照合されます。
これにより、負荷の高いスキャン実行期間が不要となり、エージェントの急激な負荷増大も回避できるため、エンドユーザーの業務を妨げることなく脆弱性を常に可視化できます。
デバイスがオフラインの場合はどうなりますか?
NinjaOneは、新たに公開されたCVEを、オフラインのデバイスのソフトウェアの直近の状態と照合し、エクスポージャーインテリジェンスを維持します。
デバイスが再接続されると直ちに修復を 実行 するため、 ネットワークから切断されたエンドポイントによる死角を減らし、スキャン時のデバイスの稼働状況に左右されることなく可視性を確保できます。
NinjaOneはどのように迅速な修復を実現しますか?
NinjaOneは、脆弱性とそれを修復するパッチを自動的にマッピングし、自律型パッチ管理のワークフローと直接連携します。
これにより、リスクを考慮したパッチ適用が可能となり、ツール間での手作業による照合が軽減され、脆弱性の特定から安全な修復までの時間が短縮します。
NinjaOneは、現在利用している他社の脆弱性スキャナーと併用できますか?
はい。 NinjaOneは、TenableやQualysなどの企業向け脆弱性スキャナーを補完する役割を果たします。
詳細な評価には従来のスキャンツールを使用しながら、 NinjaOne を活用することで、修復を迅速化するとともに、スキャンサイクルの合間にも継続的にエクスポージャーの状況を把握することができます。
NinjaOneはスキャンに伴う遅延をどのように低減しますか?
NinjaOneは、スキャンに伴う遅延によって生じる運用上のエクスポージャーギャップ(脆弱性露出期間)を解消し、脆弱性の検出とパッチの適用を直接連携させることで、脆弱性の公開から修復までの時間を短縮します。
リアルタイムの相関分析とリスクを考慮した自律型パッチ適用を組み合わせることで、組織は業務への支障を最小限に抑えながら迅速な対応が可能になります。