リアルタイムでブラウザ利用の可視化と拡張機能のリスク管理

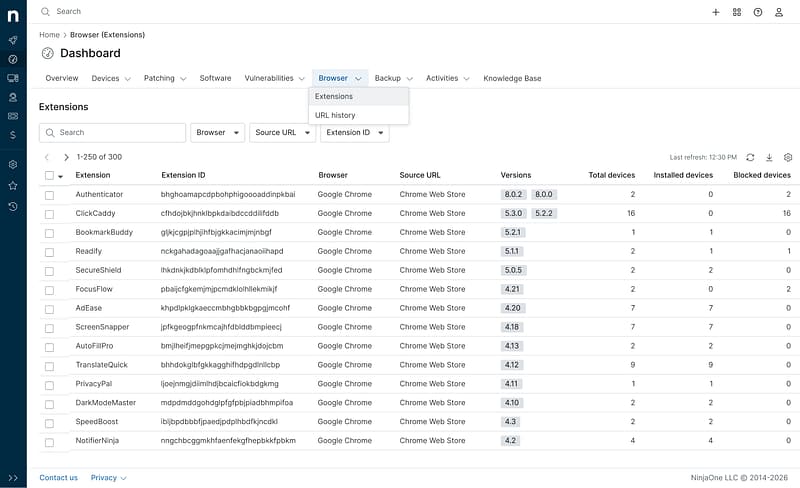
エンドポイント管理をブラウザまで拡張。Chrome、Edge、FirefoxにおけるURLアクセスと拡張機能を把握・管理し、Webポリシーを適用できます。これらをすべて、エンドポイント管理に使用しているプラットフォームから一元的に行えます。
browser management dashboard

よりスマートなブラウザ管理ツール 

継続的な可視化で手動での監査が不要に

管理対象デバイスにインストールされているすべての拡張機能を自動的に検出。スクリプトやスプレッドシートを使用したり、デバイス所有者に個別に確認したりすることなく、環境全体のブラウザ上で何が動作しているのかをリアルタイムで把握できます。

レポートだけでなく、ポリシーの強制適用まで

拡張機能のリスクスコアとWebアクセス制御がポリシー適用と直接連携するため、ITチームは追加の手順を踏むことなく、拡張機能をブロック、許可、または隔離できます。

既存のプラットフォームにネイティブ統合

ブラウザ管理機能は、エンドポイント管理やパッチ適用で使用するNinjaOneプラットフォームに統合されています。別のコンソール、新たなエージェント、追加のインフラは必要ありません。

ブラウザ管理機能

Browser extension inventory

ブラウザ拡張機能のインベントリー

管理対象デバイスにインストールされているすべての拡張機能を自動的に検出。手動での監査やスクリプト作成を行うことなく、環境内のブラウザで実行されている拡張機能の状況を、リアルタイムで包括的に把握できます。
Extension risk scoring

拡張機能のリスク評価

検出されたすべての拡張機能に対し、CRXcavatorの分析に基づくリスクスコアが割り当てられます。リスクの高い拡張機能を素早く特定し、優先的に確認すべきものを判断して、許可するかブロックするかについて適切な決定を下します。
Extension policies: 
deploy, block, default-deny

拡張機能ポリシー:
展開、ブロック、デフォルト拒否

承認済みの拡張機能を管理対象デバイス全体に展開したり、特定の拡張機能をIDでブロックしたりできます。さらに、デフォルト拒否モデルにより、事前承認済みの拡張機能のみを許可できます。 リスク許容度に応じて、これらの制御を柔軟に活用できます。

Website and domain blocking

脆弱性とパッチのマッピング

管理対象デバイス全体で、特定のウェブサイト、ドメイン、またはカテゴリーへのアクセスをブロックします。適切な利用を徹底し、フィッシング、マルウェア、未承認のSaaSやAIツールへの露出を低減します。
Browser activity history

ブラウザ閲覧履歴

ネットワークレベルの追加のツールを導入することなく、管理対象デバイスからブラウザの閲覧履歴を取得し、インシデント対応、コンプライアンス監査、サービスデスクでのトラブルシューティングに活用できます。
Multi-browser policy management

マルチブラウザのポリシー管理

Chrome、Edge、Firefoxを単一のワークフローで一元管理できます。すべてのブラウザに共通のポリシーを適用することで、ユーザーがどのブラウザを利用しても一貫した基準を維持できます。
Custom end-user block messages

エンドユーザー向けブロックメッセージのカスタマイズ

ブロックされたサイトや拡張機能にアクセスしたユーザーに、その理由を説明するメッセージを表示します。 ヘルプデスクへの問い合わせを減らし、透明性を高めるとともに、ITチームとの度重なるやり取りも削減できます。

Native platform integration

プラットフォームへのネイティブ統合

ブラウザ管理機能は、ご利用中のNinjaOneプラットフォーム上で動作します。新たなツールの導入も、インフラの構築も、別途ログインも必要ありません。エンドポイントと同じようにブラウザも一元管理できます。
以前は、脆弱性の特定からテスト、パッチの展開までに最大72時間かかっていました。NinjaOneでは、これらのプロセスがほぼ瞬時に完了します。パッチインテリジェンスAIが、自社だけでは難しかった調査とパッチ評価を行ってくれます ”

Ben Perryman氏

シニアITスペシャリスト

5分でその価値がわかります。

お客さまに選ばれるNinjaOne

095 %
パッチコンプライアンスを
改善
093 %
パッチ管理に費やす時間を
削減
095 %
自動化により手動作業に
かかる時間を削減
Kansas City skyline

NinjaOne Autonomous Patch ManagementがカンザスシティのIT環境を保護

お客さまに選ばれる理由

NinjaOne Browser Managementは、エンドポイント管理対象をブラウザにまで拡張する機能です。ITチームは、Chrome、Microsoft Edge、Firefoxの状況を可視化し、ポリシーを管理してリスクを低減できます。この機能は、NinjaOneプラットフォームに直接組み込まれているため、これまでのエンドポイント管理と同じようにブラウザを管理できます。
今やブラウザは業務の中心です。SaaSアプリ、IDプロバイダー、AIツールの利用から機密性の高い業務データのやり取りまで、あらゆるものがブラウザを介して行われます。しかし、多くの組織では、この領域の管理をいまだにスクリプトやGPOに頼っており、まったく管理されていないケースもあります。こうした管理上のギャップによりリスクが高まっています。
Google Chrome、Microsoft Edge、Firefoxに対応しています。macOSへの対応も予定されています。
ブラウザ管理機能はNinjaOneプラットフォームに組み込まれており、既存のエンドポイントエージェントを通じて提供されます。別途インフラを構築したり、新しいツールの使い方を覚えたり、追加のエージェントを管理したりする必要はありません。
検出されたすべての拡張機能は、CRXcavatorに基づく分析によりスコア化されます。この分析では、権限、ウェブストアのデータ、その他のシグナルが評価されます。ITチームはこのスコアをもとに、すべての拡張機能を手作業で確認することなく、調査またはブロックすべき拡張機能に優先順位を付けられます。
デフォルト拒否ポリシーでは、明示的に承認した拡張機能以外をすべてブロックします。拡張機能のガバナンスにおいて最も強固なセキュリティ態勢を実現でき、規制の厳しい環境や、継続的なメンテナンスの負担を抑えながら拡張機能の乱立を防ぎたいチームに適しています。
GPOやスクリプトは、静的で事後対応型の管理手段です。手動で更新する必要があるため、時間の経過とともにドリフトが生じ、ブラウザ内で実際に何が起きているのかを継続的に把握することができません。一方、ブラウザ管理機能はポリシーを継続的に適用し、既存のワークフロー内でブラウザのアクティビティデータをリアルタイムに提供します。
企業におけるAIツールの利用の多くはブラウザ上で行われます。ブラウザ管理機能では、アクセスされているAIツールを把握し、拡張機能やWebアクセスに関するポリシーを適用して、利用を許可する対象を制御できます。この機能により、多くの組織がAIの利用状況を初めて明確に可視化できるようになります。
MSPは、別のプラットフォームを新たに構築することなく、既存のマネージドサービスにブラウザ利用の可視化、拡張機能のガバナンス、Webアクセス制御を追加できます。小規模なMSPは、使い慣れたワークフローをそのまま活用して容易に導入できます。大規模なMSPやMSSPは、すべての顧客に対してポリシー適用やレポート作成を標準化できます。
ブラウザ管理機能はシンプルに運用できるよう設計されています。NinjaOneプラットフォームに組み込まれているため、新たなインフラの構築、スクリプトの作成、ブラウザ管理の専門知識は必要ありません。チームは使い慣れたワークフローを用いて、ブラウザ利用状況の把握と基本的なポリシーの適用をすぐに開始できます。
Ready to simplify work with unified IT?