
おなじみのNinjaOneプラットフォームでエンドポイントセキュリティを実現
セキュリティ上の脆弱性を削減
自動化されたパッチおよびソフトウェア管理は、可視性と制御力を向上させ、パッチに起因する脆弱性をより迅速に特定し、大規模な環境でも対処できるようにします。
ランサムウェアからの保護
エンドポイントバックアップによるリアルタイムの監視とアラートで、重要なビジネスデータを保護。 デバイスセキュリティを強化し、攻撃対象領域を最小限に抑えます。
IT運用とセキュリティを統合
統合されたセキュリティツールによりサイロ化を解消し、シームレスなセキュリティ体制を実現しながら、脅威対応にかかる時間を短縮します。
お客さまに選ばれるソリューション
自動化により手動作業にかかる時間を削減
チケット件数と解決時間を削減
NinjaOneひとつでツール3~4種類分の役割
機能とソリューション

エンドポイントセキュリティを完全に管理
エンドユーザーデバイスを完全に管理し、エンドポイントセキュリティの基盤を築きます。 アプリケーションの管理、レジストリの遠隔編集、スクリプトの展開、デバイスの一括設定により、エンドポイントセキュリティを強化します。

ロールベースのアクセス制御
ロールを活用して、ユーザーがアクセスできる組織、機能をきめ細かく設定。 「アクセス不可」から「表示、更新、作成、削除」まで、権限をさらに細かく設定し、各技術者のアクセス権をパーソナライズできます。

暗号化の監視と管理

アンチウイルスを一元管理
ウイルス対策ソフトの実行タイミングと方法を設定してエンドポイント保護を自動的にインストール・管理したり、個々のデバイスで必要に応じたスキャンを実行したりできます。 スキャンオプション、スケジュール、除外設定を細かく制御できます。

必要なときにクレデンシャルを入力
NinjaOneのクレデンシャル交換機能により、管理権限のクレデンシャルをデバイス単位または組織単位で保存し、パッチの展開、スクリプトの実行、RDPでのデバイス接続時に自動でシームレスに入力します。

不正なエンドポイントを特定し、削除
デバイスの自動承認により、オンボーディングのワークフローを改善します。 オンボーディング完了後は、デバイス承認を手動設定に切り替えることで、許可されていないマシンの参加を防止できます。 これにより、攻撃者がNinjaOneのクレデンシャル交換を利用してリモート攻撃を行うことを防ぎます。
NinjaOne
Gartner®の
リーダーに選出

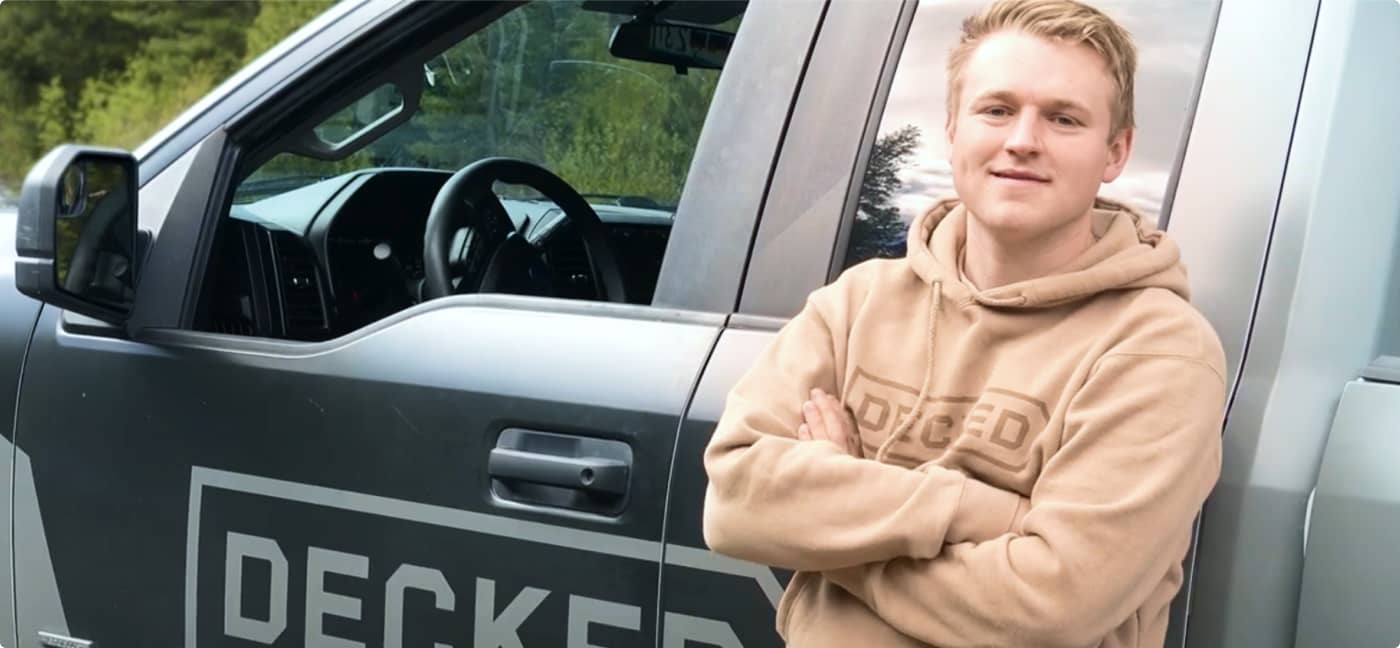
NinjaOne kicks IT into hyperdrive, and helps DECKED keep pace with rapid growth
お客さまに選ばれる理由
100,000
エンドポイントを管理
“NinjaOne はスケーラブルなソリューションです。 最新のSaaSアーキテクチャ上に構築されており、 将来を見据えた設計になっています”

40%
高いコスト効率を実現
“NinjaOneは他のどのエンドポイント管理ツールよりも40%低い価格でありながら、より高機能で使いやすい点が魅力です”

10~15
置き換えたツール数
“以前は、NinjaOneが単一の統合画面で実現していることを行うために、10~15もの異なるツールが必要でした”

30%
パッチ適用時間の削減
“以前のソリューションと比較して、パッチ適用にかかる時間を30%削減できました”

2,000
エンドポイントを管理
“NinjaOneのおかげで、業務における柔軟性とセキュリティが大きく向上しました”

30%
年間ROI
“NinjaOneはすでにROIの面でしっかりとその価値を発揮しており、年間で少なくとも10万ドル以上の効果が出ています”

24倍
より迅速なエンドポイント管理
“NinjaOneを導入したことで、業務プロセスが24倍のスピードで進むようになりました”

20~40
毎週の削減時間
“NinjaOneの自動化機能を活用することで、週に20~30時間、多いときには40時間近くの時間を削減できています”

NinjaOne Integrations




リソース
エンドポイントセキュリティとは何を意味しますか?
エンドポイントセキュリティの種類にはどのようなものがありますか?
NinjaOneのエンドポイントセキュリティには、ドライブ暗号化、パスワード管理、デバイス承認、アンチウイルス管理などが含まれます。 アプリケーションの管理、レジストリの遠隔編集、スクリプトの展開、デバイスの一括設定により、エンドポイントセキュリティを強化します。