Puntos clave:
- ¿Qué es el cumplimiento SOC? Es un marco de auditoría de la AICPA que demuestra que los controles de una organización de servicios protegen los datos de sus clientes y generan confianza.
- Diferencias entre SOC 1, SOC 2 y SOC 3: SOC 1: controles sobre la información financiera; SOC 2: criterios de Servicios de Confianza (seguridad, disponibilidad, integridad del procesamiento, confidencialidad y privacidad), de uso restringido; SOC 3: resumen público con fines de marketing.
- Diferencias entre SOC 2 Tipo I y Tipo II: Tipo I: evalúa el diseño de los controles en un momento concreto; Tipo II: evalúa su eficacia operativa durante un periodo de entre 6 y 12 meses y suele ser un requisito para las grandes empresas.
- Auditoría y resultados: auditoría realizada por un CPA que puede dar lugar a los siguientes tipos de opinión: sin salvedades (favorable), con salvedades, desfavorable o abstención de opinión. El resultado depende de la documentación, las evidencias, el alcance, la coherencia operativa, las medidas correctivas y la formación.
- Plazos y ventajas: SOC 2 Tipo I: entre 1 y 3 meses aproximadamente; Tipo II: entre 6 y 12 meses aproximadamente. Ventajas: mayor confianza, más seguridad y captación y retención de clientes. Retos: complejidad, tiempo y un coste de entre 5000 y 60.000 USD.
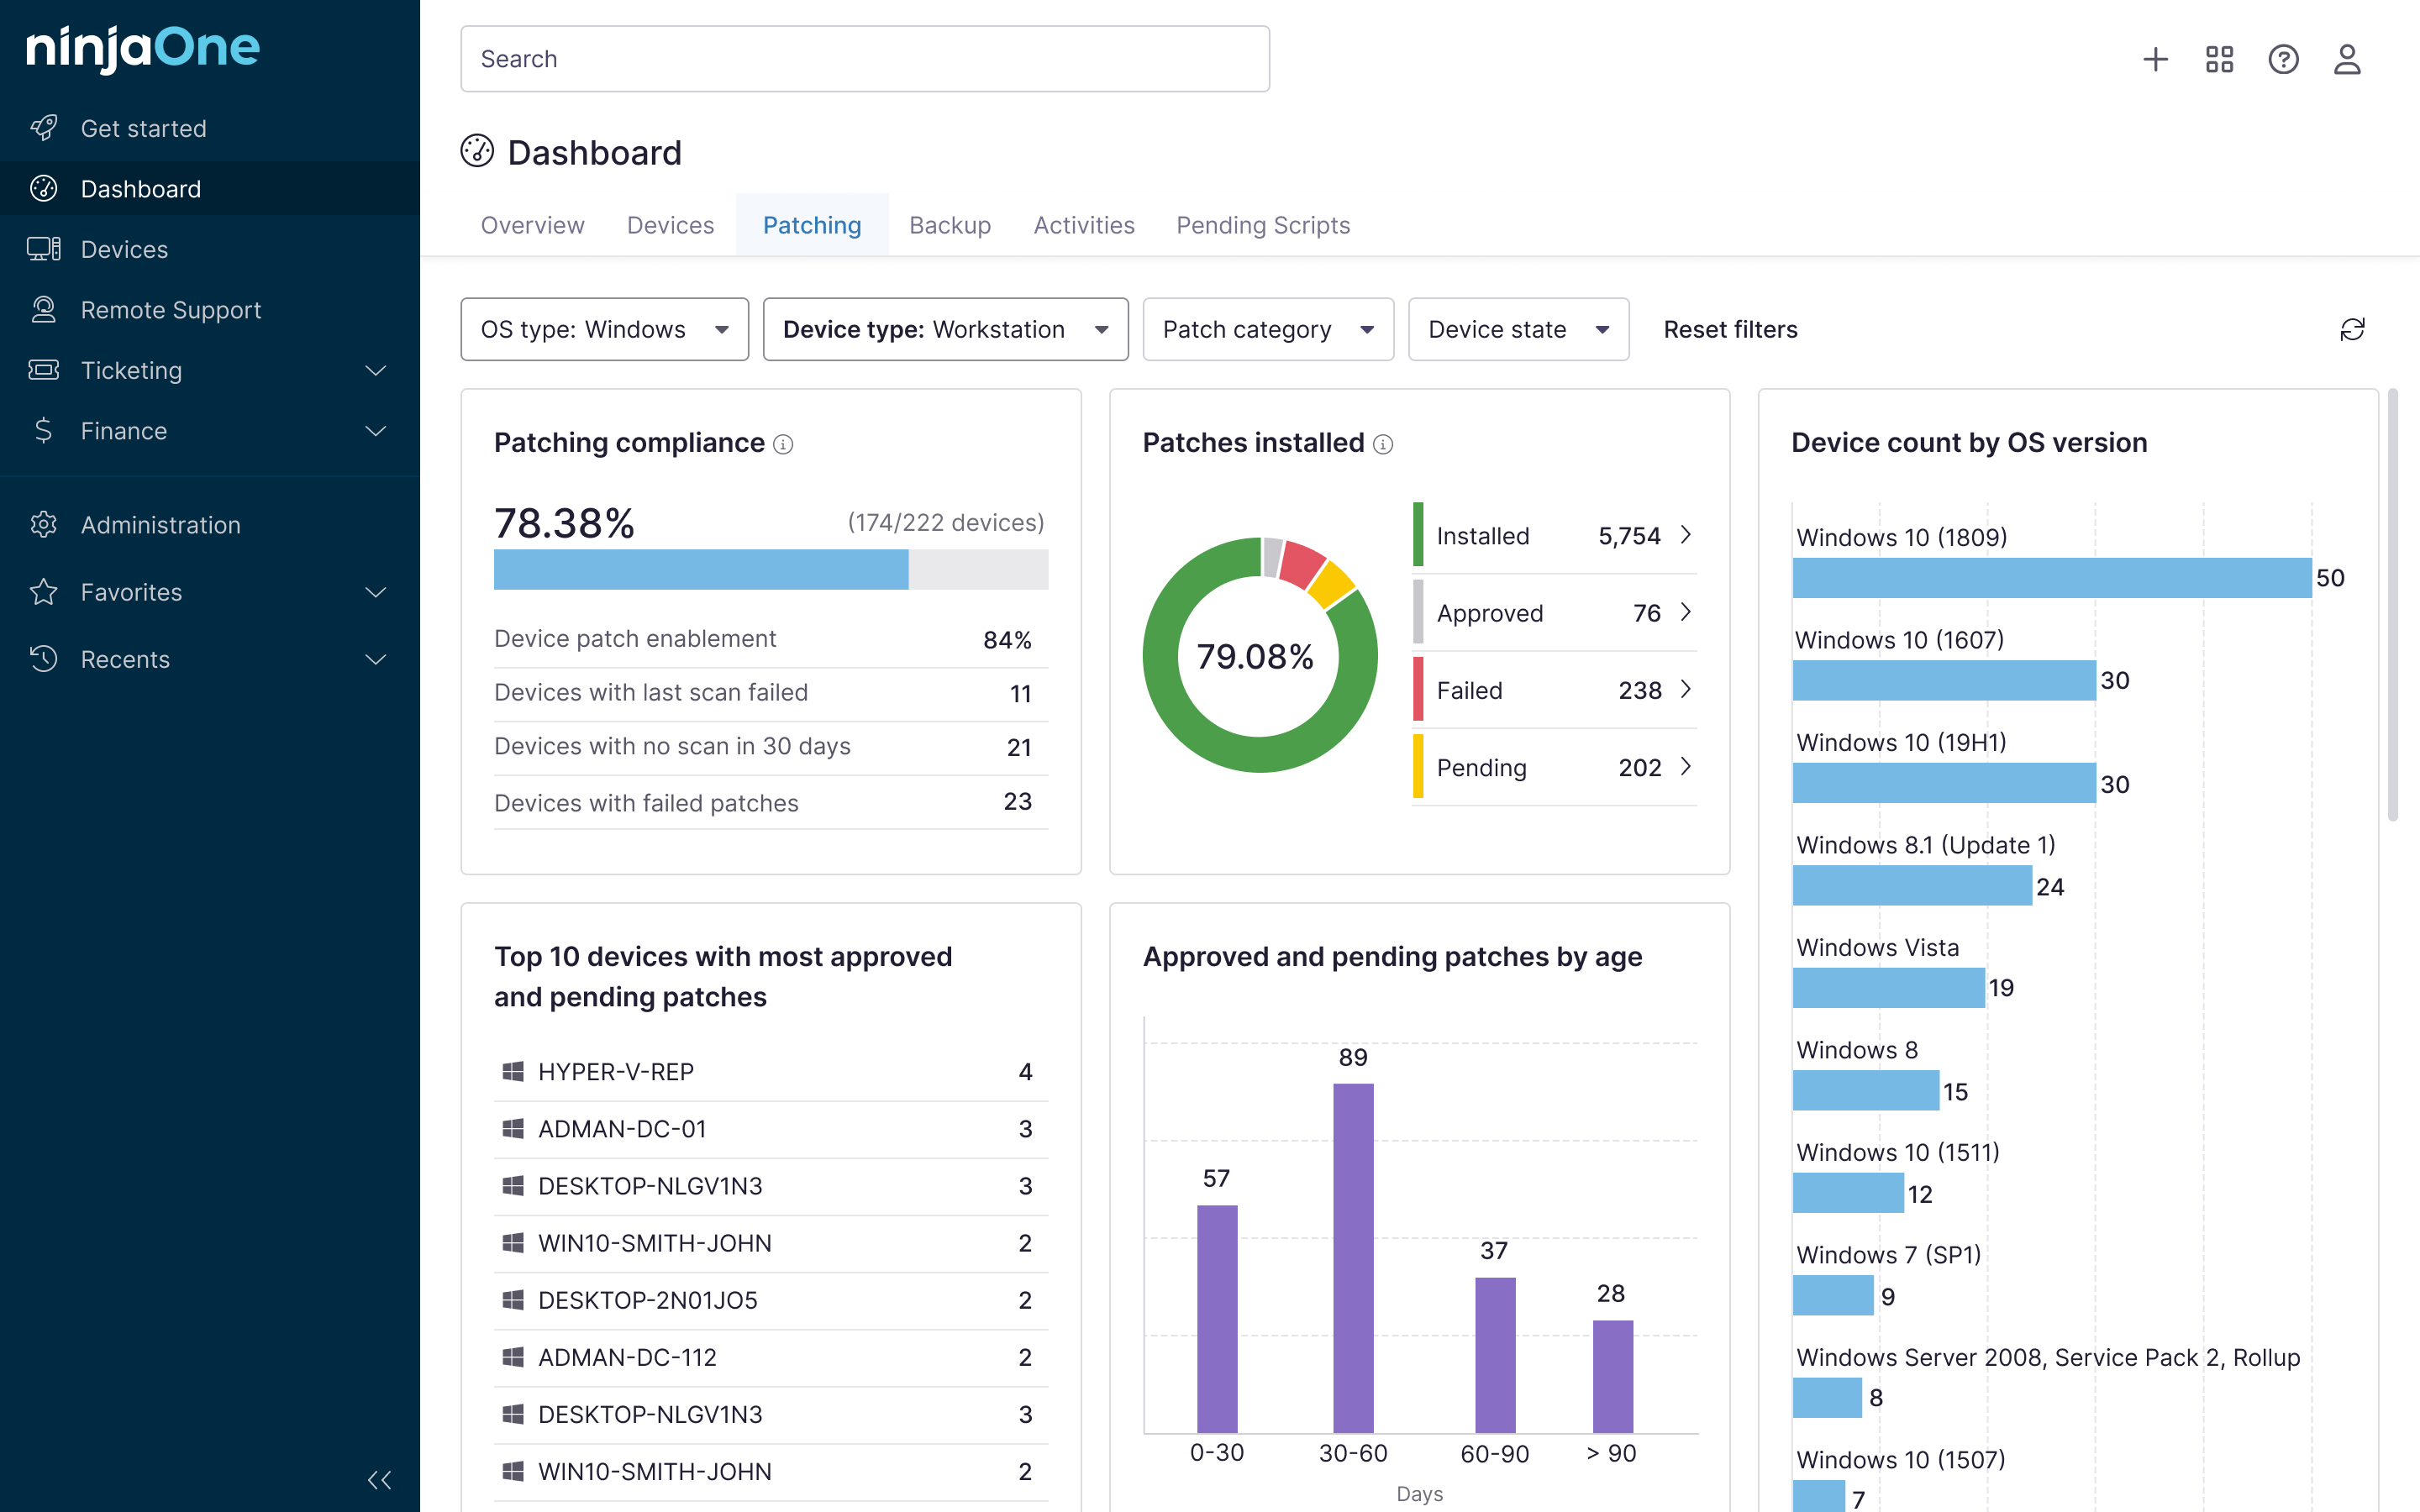
- Cómo ayuda NinjaOne: es una plataforma con certificación SOC 2 para gestionar activos de TI, supervisar la seguridad y automatizar la aplicación de parches, facilitando la aplicación de los controles y la recopilación de evidencias.
El cumplimiento SOC (System and Organization Controls) es un marco de auditoría creado por el Instituto Estadounidense de Contables Públicos Certificados (AICPA). Este marco examina y audita a las organizaciones de servicios para garantizar que disponen de controles y procesos destinados a proteger los datos de los clientes a los que tienen acceso. El marco SOC ayuda a las organizaciones a identificar qué medidas deben adoptar o qué aspectos deben mejorar para reforzar la seguridad de los datos que gestionan.
Para los proveedores de servicios gestionados (MSP), las empresas SaaS y otras empresas de servicios, el cumplimiento SOC no es un requisito normativo, sino una prueba de fiabilidad.
Contar con un informe y una certificación de cumplimiento de SOC demuestra a tus clientes que dispones de las medidas y protocolos adecuados para proteger sus datos. Actualmente existen tres tipos de cumplimiento SOC:
Tipos de cumplimiento de las normas SOC
SOC 1
SOC 1 es un marco para los controles de seguridad internos y el manejo de datos financieros, incluidas las declaraciones y los informes. Un informe SOC 1 certifica que una organización dispone de los controles necesarios.
SOC 2
SOC 2 tiene un alcance más amplio que SOC 1 y es un estándar para las organizaciones de servicios. Define los «Criterios de servicios de confianza», que incluyen cinco categorías: seguridad, disponibilidad, integridad del procesamiento, confidencialidad y privacidad. Un informe SOC 2 es un informe de «uso restringido», lo que significa que solo la organización y sus clientes actuales tienen acceso al informe.
SOC 3
SOC 3 cubre la misma información que SOC 2, pero el informe generado es para «uso general». Cuando una organización cumple SOC 2 y quiere utilizar ese cumplimiento con fines de marketing, necesita un informe SOC 3. El SOC 3 es menos formal y proporciona menos detalles, pero puede utilizarse ampliamente.
¿Qué es una auditoría SOC?
Una auditoría SOC, realizada por un contable público certificado (CPA), es una evaluación de una organización para determinar si dispone de sistemas y controles eficaces para cumplir los requisitos SOC.
Cómo prepararte para una auditoría SOC
Para prepararte para una auditoría SOC, recopila las políticas, procedimientos, sistemas y controles de tu empresa que puedas necesitar. Identifica las áreas de tus procesos y acciones que puedan ser problemáticas y causar problemas durante la auditoría SOC y trata de subsanarlas. Una vez que te hayas preparado y dispongas de una estrategia de seguridad sólida, ponte en contacto con una empresa de auditoría SOC.
La preparación suele comenzar con una evaluación de preparación o un análisis de brechas. Este paso permite detectar las deficiencias de tus controles antes de que comience la auditoría oficial. Por ejemplo, es posible que descubras que ciertos controles de acceso no están documentados correctamente o que los procedimientos de respuesta ante incidentes están desactualizados. Abordar estas cuestiones con antelación te permite afrontar la auditoría con mayor confianza.
También te recomendamos asegurarte de que tus medidas técnicas de seguridad, como los sistemas de supervisión, las normas de cifrado y la autenticación de usuarios, funcionen de forma constante y puedan demostrarse ante los auditores.
Explicación de los resultados de la auditoría SOC
Una vez finalizada la auditoría, los resultados se presentan en forma de opinión del auditor. Los cuatro resultados posibles son:
1. Opinión favorable
Se considera el mejor resultado posible. Una opinión favorable significa que el auditor ha constatado que los controles de tu organización estaban correctamente diseñados y funcionaban de manera eficaz durante el periodo de auditoría. Recibir esta opinión demuestra a los clientes que tus sistemas son fiables y dignos de confianza. Es la prueba más sólida del cumplimiento normativo y el resultado al que aspiran la mayoría de las empresas.
2. Opinión con salvedades
Una opinión con salvedades significa que, aunque la mayoría de los controles funcionan de manera eficaz, el auditor ha detectado algunas excepciones o deficiencias. Es posible que estos problemas no sean lo suficientemente graves como para provocar un fallo, pero, aun así, es necesario solucionarlos. Es posible que los clientes sigan aceptando una opinión con salvedades, pero esta pone de manifiesto que hay margen de mejora en materia de cumplimiento normativo.
3. Opinión desfavorable
Una opinión desfavorable es un resultado grave. Esto indica que tus controles no cumplían los requisitos SOC en aspectos significativos y, en consecuencia, tu organización no demostró contar con las medidas de seguridad necesarias para proteger los datos de los clientes. Esta situación puede perjudicar la credibilidad y, a menudo, obliga a adoptar medidas correctivas de inmediato antes de que la empresa pueda establecer nuevas relaciones con clientes.
4. Opinión denegada
El auditor deniega la opinión cuando no puede emitirla, normalmente porque la organización no ha facilitado documentación o evidencias suficientes que respalden sus controles. Esto también puede ocurrir si el alcance de la auditoría fue demasiado limitado como para llegar a una conclusión. Aunque es menos habitual, una opinión denegada puede generar dudas entre los clientes y retrasar o impedir oportunidades de negocio hasta que se resuelvan los problemas.
⚠️ Lista de comprobación: ¿Qué factores pueden influir en la opinión de un auditor SOC?
Hay varios factores que pueden influir en que el resultado de tu auditoría SOC sea un dictamen sin salvedades, con salvedades, desfavorable o de abstención. Hemos enumerado algunos factores que podrían influir en tu auditoría. Ten en cuenta, sin embargo, que esta lista no es exhaustiva.
- Calidad de la documentación: ¿están las políticas, los procedimientos y los controles claramente documentados y disponibles para su revisión?
- Disponibilidad de pruebas: ¿puede la organización presentar registros, informes y datos del sistema que demuestren que se han seguido los controles?
- Coherencia de los procesos: ¿se aplican las medidas de seguridad de forma coherente o existen lagunas en las operaciones diarias?
- Alcance de los controles: ¿Se han incluido en el alcance de la auditoría todos los sistemas, servicios y procesos de tratamiento de datos pertinentess
- Medidas correctivas: ¿Se abordaron con antelación los problemas detectados o quedaron sin resolver antes de la auditoría?
- Formación y sensibilización de los empleados: ¿entiende el personal los procedimientos de cumplimiento normativo o no tiene claras sus responsabilidades?
Prepararse con antelación para estos factores aumenta las posibilidades de que los MSP y las empresas de TI obtengan una opinión favorable y demuestren a sus clientes un sólido cumplimiento SOC.
¿Cuándo necesita una organización una auditoría SOC?
Las empresas necesitan demostrar a sus clientes que protegen adecuadamente sus datos. Esto les ayuda a reforzar su reputación y generar confianza. Los informes generados a través de las auditorías SOC demuestran a los clientes que la seguridad de sus datos es importante para la empresa y que existen medidas adecuadas para garantizarla.
También conviene tener en cuenta lo siguiente:
- Las organizaciones suelen solicitar una auditoría SOC 2 cuando los clientes empresariales, los sectores regulados (como los servicios financieros o la sanidad) o los socios de canal incluyen la norma SOC 2 en sus requisitos de contratación, o bien cuando llevan a cabo una evaluación de proveedores.
- Los proveedores de servicios que gestionan, procesan o almacenan información de clientes utilizan SOC 2 para simplificar los cuestionarios de seguridad y agilizar los ciclos contractuales. (SOC 2 también puede ser importante para garantizar el cumplimiento de la HIPAA).
- Aunque no sea estrictamente obligatorio, la certificación SOC 2 puede suponer un factor diferenciador estratégico en las solicitudes de propuestas, las pruebas de concepto o las revisiones de seguridad realizadas por posibles clientes.
- Entre los motivos más habituales se encuentran la firma del primer contrato importante con una gran empresa, la expansión a mercados regulados o la gestión de entornos multitenant.
Automatiza la gestión de activos de TI, la supervisión de la seguridad y la aplicación de parches con NinjaOne para facilitar el cumplimiento de SOC 2.
¿Cuánto tiempo se tarda en alcanzar el cumplimiento SOC?
El plazo para alcanzar el cumplimiento SOC varía en función del tipo de informe que quieras obtener, tu nivel actual de madurez en materia de seguridad y el alcance de las medidas correctivas necesarias, si las hubiera.
Aun así, aquí tienes algunos plazos generales que conviene tener en cuenta:
- El proceso de auditoría SOC 2 Tipo I suele incluir una evaluación de preparación o un análisis de brechas y las medidas necesarias para corregirlas (que suelen llevar entre 4 y 10 semanas, dependiendo del alcance), seguido de la recopilación de evidencias y la propia auditoría (que suele durar entre 2 y 4 semanas). En la práctica, los equipos bien preparados pueden completar un proyecto de Tipo I en un plazo aproximado de entre 1 y 3 meses desde el inicio.
- SOC 2 Tipo II lleva más tiempo, ya que comprueba si los controles funcionan de manera eficaz durante un periodo determinado. Tras la fase de preparación y corrección (que suele durar entre 4 y 12 semanas), necesitarás un periodo de observación —la mayoría de las organizaciones optan por un plazo de entre 6 y 12 meses— durante el cual deberás aplicar y documentar tus controles de forma sistemática. Una vez finalizado ese periodo, los auditores realizan las comprobaciones y ultiman el informe (lo que suele llevar entre 2 y 6 semanas). En total, muchos equipos estiman que el Tipo II lleva entre 6 y 12 meses, y hasta entre 12 y 18 meses si se requieren medidas correctoras importantes.
- Los plazos del SOC 1 siguen un esquema similar al del SOC 2: una fase de preparación específica, seguida de un informe de tipo I (en un momento determinado) o de un informe de tipo II (para un período de tiempo determinado).
- Si tienes previsto utilizar el informe SOC 3 con fines de marketing, este suele derivarse de los resultados de SOC 2, por lo que sus plazos suelen depender de los de SOC 2 y no añadir mucho tiempo al proceso.
3 ventajas de cumplir con las normas SOC
1. Te permite crear y aplicar controles eficaces
El cumplimiento del marco SOC y la obtención de la certificación te permiten establecer controles y procesos en tu organización que protejan de forma eficaz los datos de los clientes. Los requisitos del SOC son bastante estrictos, normalizados y están bien establecidos, por lo que te ayudarán a orientar a tu empresa a la hora de establecer cómo se gestionan los datos de los clientes. Puedes estar seguro de que si estás trabajando para cumplir las normas SOC, o si ya las cumples, estás tomando las medidas necesarias.
2. Evalúa y mejora la seguridad de los datos
Otra ventaja de cumplir los requisitos del SOC es que podrás evaluar la gestión de datos de tu organización y buscar formas de mejorarla. El objetivo del cumplimiento de las normas SOC es proteger los datos de tus clientes, garantizando la privacidad de los mismos y evitando filtraciones. El proceso de auditoría SOC y la posterior certificación te permiten evaluar tus procedimientos actuales, determinar si son seguros y se ajustan al marco SOC y realizar los cambios necesarios.
3. Te ayuda a obtener y conservar clientes
Una certificación de cumplimiento SOC muestra a otras empresas y clientes potenciales que has completado el proceso necesario para cumplir el marco SOC. Se trata de una validación externa de los controles de tu empresa, y más empresas estarán dispuestas a trabajar contigo. También es más probable que los clientes actuales sigan haciendo negocios contigo si saben que se han tomado las medidas adecuadas para proteger su información.
3 retos del cumplimiento de las normas SOC
1. Comprender los requisitos
Los requisitos del cumplimiento SOC pueden ser extensos y difíciles de entender. Por ejemplo, el cumplimiento de la norma SOC 2 consta de cinco categorías diferentes cuyos requisitos deben cumplir las organizaciones prestadoras de servicios, y puede resultar complicado saber cuáles son las expectativas en cada categoría, así como si tu empresa las cumple.
2. Es difícil de alcanzar
Alcanzar el cumplimiento SOC no es fácil para las empresas. Alcanzar el cumplimiento SOC y demostrarlo posteriormente es un proceso largo y complejo. Por lo general, necesitarás la ayuda de expertos externos para asegurarte de que dispones de los controles adecuados para cumplir los requisitos SOC.
3. Es caro
Según Secureframe, «el presupuesto medio de una auditoría SOC 2 oscila entre 5000 y 60.000 USD». Ese coste no incluye otros gastos de preparación, formación y otros que puedan surgir. Dado que la certificación de cumplimiento no es gratuita ni fácil de obtener, el cumplimiento de la norma SOC supone una inversión para tu organización.
Optimiza el cumplimiento de SOC 2 con NinjaOne, una plataforma de TI con certificación SOC 2.
Empieza una prueba gratuita o ve una demo hoy mismo.
Consulta «¿Qué es el cumplimiento SOC?» y descubre los aspectos clave de los marcos de protección de datos.
Utiliza NinjaOne para lograr el cumplimiento SOC
Alcanzar el cumplimiento SOC es difícil, pero merece la pena. Si eres una organización de servicios que gestiona datos de clientes, determina si necesitas alcanzar el cumplimiento SOC, qué marco SOC te corresponde y qué pasos debe seguir tu empresa para obtener la certificación. Además, te animamos a que consultes nuestra guía sobre protección de datos de clientes.
NinjaOne cuenta con la certificación SOC-2 y puede ayudarte a gestionar eficazmente los datos de tus clientes y alcanzar el cumplimiento SOC. Regístrate hoy mismo para una prueba gratuita y descubre cómo puedes proteger y gestionar mejor los datos de tus clientes con nuestro software.