
Pontos principais
- O provedor cuida da infraestrutura, o cliente protege os dados: cargas de trabalho, dados, controles de acesso e conformidade estão no escopo de responsabilidades do cliente, independentemente do provedor ou do modelo de serviço usado.
- SaaS costuma ser mal compreendido: os provedores não cuidam do backup nem da recuperação, mas respondem pela disponibilidade. Se os dados forem excluídos ou corrompidos, a recuperação depende do que o cliente tiver implementado.
- A responsabilidade por dados e acesso não é do provedor: mesmo quando o provedor assume uma parte maior do conjunto de ferramentas, a governança de identidade, as políticas de retenção e os fluxos de conformidade seguem sob responsabilidade do cliente.
- Ambientes multinuvem quebram a governança quando cada plataforma tem suas próprias políticas: políticas de segurança, modelos de IAM e formatos de log variam de um provedor para outro.
- Sem uma visão unificada, as falhas se acumulam: sem visibilidade centralizada, lacunas e desvios de configuração se acumulam ao longo do tempo nos diferentes ambientes.
Hoje, a maioria das grandes organizações move cargas de trabalho para a nuvem ou para ambientes de trabalho digitais operados por um provedor de serviços. Só que vem junto um equívoco comum: a ideia de que o provedor cuida de quase toda a segurança. É aí que começam os problemas de segurança na nuvem, o que pode comprometer todo o trabalho em andamento.
Este guia mostra como funciona o modelo de responsabilidade compartilhada. Explica onde as responsabilidades do provedor e do cliente se separam e o que as organizações precisam fazer para manter intacta a própria segurança na nuvem.
Por que o modelo de responsabilidade compartilhada existe
O modelo de responsabilidade compartilhada divide a responsabilidade entre cliente e provedor de serviços. O provedor protege a infraestrutura na qual o serviço de nuvem roda; o cliente protege tudo o que coloca nela.
Os provedores respondem por:
- Infraestrutura física e data centers: o hardware, as instalações e os controles de acesso físico que sustentam os serviços de nuvem.
- Base de rede e hipervisores: a camada central de rede e o conjunto de ferramentas de virtualização sobre o qual os clientes constroem.
- Disponibilidade da plataforma: manter os serviços de nuvem no ar no nível da infraestrutura.
Os clientes continuam responsáveis por:
- Acesso de usuários e identidade: quem pode acessar os recursos de nuvem e sob quais condições.
- Configuração das cargas de trabalho: como máquinas virtuais, contêineres e serviços são configurados e reforçados.
- Proteção de dados e governança de recuperação: o que entra no backup, por quanto tempo fica retido e como é restaurado.
- Políticas de segurança e alinhamento com a conformidade: garantir que configurações e controles atendam aos requisitos internos e regulatórios.
Vale notar: proteger cargas de trabalho, dados e definir quem tem acesso é responsabilidade do cliente, qualquer que seja o provedor.
Responsabilidades do cliente na segurança na nuvem
No modelo de responsabilidade compartilhada, o provedor protege a infraestrutura. Tudo o que é construído e executado em cima dela cabe ao cliente.
| Responsabilidades | Detalhes |
| Governança de identidade e acesso | Controlar quem tem acesso aos recursos de nuvem e aplicar o privilégio mínimo em contas e funções. |
| Autenticação multifator (MFA) e controle de acesso privilegiado | Garantir que acessos elevados exijam verificação forte e sejam concedidos apenas onde forem necessários. |
| Configuração de cargas de trabalho e reforço do sistema operacional | Definir e manter configurações seguras para máquinas virtuais, contêineres e serviços hospedados. |
| Retenção de dados e backup | Definir o que entra no backup, por quanto tempo os dados ficam guardados e como funciona a recuperação quando preciso. |
| Relatórios de conformidade e monitoramento de segurança | Manter trilhas de auditoria, gerar os relatórios exigidos e ter visibilidade do que acontece nos ambientes de nuvem. |
Os provedores de nuvem não protegem automaticamente as cargas de trabalho do cliente nem aplicam fluxos de governança: esse trabalho é do cliente.
Como o modelo de responsabilidade compartilhada muda conforme o serviço de nuvem
Existem três modelos de responsabilidade compartilhada: Infraestrutura como Serviço (IaaS), Plataforma como Serviço (PaaS) e Software como Serviço (SaaS).
As responsabilidades mudam conforme o modelo de serviço de nuvem em uso. Quanto mais o provedor gerencia, menos infraestrutura o cliente controla. Ainda assim, a responsabilidade central por dados, acesso e governança permanece com o cliente.
| Responsabilidade | IaaS | PaaS | SaaS |
| Infraestrutura física | Provedor | Provedor | Provedor |
| Camada de rede e virtualização | Provedor | Provedor | Provedor |
| Sistema operacional | Cliente | Provedor | Provedor |
| Runtime e middleware | Cliente | Provedor | Provedor |
| Aplicações | Cliente | Cliente | Provedor |
| Gerenciamento de armazenamento | Cliente | Cliente | Cliente |
| Gerenciamento de identidade e acesso | Cliente | Cliente | Cliente |
| Conformidade e governança | Cliente | Cliente | Cliente |
Infraestrutura como Serviço (IaaS)
Os provedores de IaaS dão às organizações maior controle sobre o ambiente em nuvem, além da responsabilidade decorrente. Aqui, os clientes gerenciam:
- Sistemas operacionais e patches: o provedor fornece a infraestrutura, mas instalar, configurar e manter o sistema operacional cabe ao cliente.
- Aplicações e configuração das cargas de trabalho: como as aplicações são construídas, implantadas e protegidas é domínio exclusivo do cliente.
- Proteção de dados: backup, criptografia e planejamento de recuperação são responsabilidade do cliente desde o início.
Dos três modelos de serviço, o IaaS é o que coloca a maior carga operacional sobre o cliente.
Plataforma como Serviço (PaaS)
O PaaS tira o gerenciamento de infraestrutura e de sistema operacional da lista de responsabilidades do cliente. Mesmo assim, o cliente ainda cuida de:
- Aplicações: o cliente constrói e implanta as aplicações na plataforma e responde por protegê-las.
- Dados: a organização responde pelos dados armazenados, por como são protegidos e por quanto tempo ficam retidos.
- Controle de acesso e configuração das cargas de trabalho: gerenciar as permissões de quem pode acessar a plataforma e como as cargas de trabalho são configuradas.
Repassar o gerenciamento da infraestrutura não repassa a responsabilidade pelo que o cliente constrói e executa na plataforma.
Software como Serviço (SaaS)
O SaaS transfere o gerenciamento da aplicação e da infraestrutura para o provedor. Por isso gera tanta confusão sobre o que fica com o cliente:
- Governança de identidade e gerenciamento de acesso
- Políticas de retenção e governança de backup
- Fluxos de conformidade
Um exemplo comum é supor que provedores de SaaS como Microsoft 365 ou Google Workspace fazem backup automático de e-mails e arquivos. As duas plataformas garantem disponibilidade, não backup. Se os dados forem excluídos ou corrompidos, a recuperação depende de o cliente ter outra política de backup em vigor.
Conheça o backup para dispositivos e SaaS NinjaOne
Simplifique a proteção com uma plataforma segura para backup de endpoints, servidores e SaaS, além de suporte integrado à conformidade para Microsoft 365 e Google Workspace.
Mais info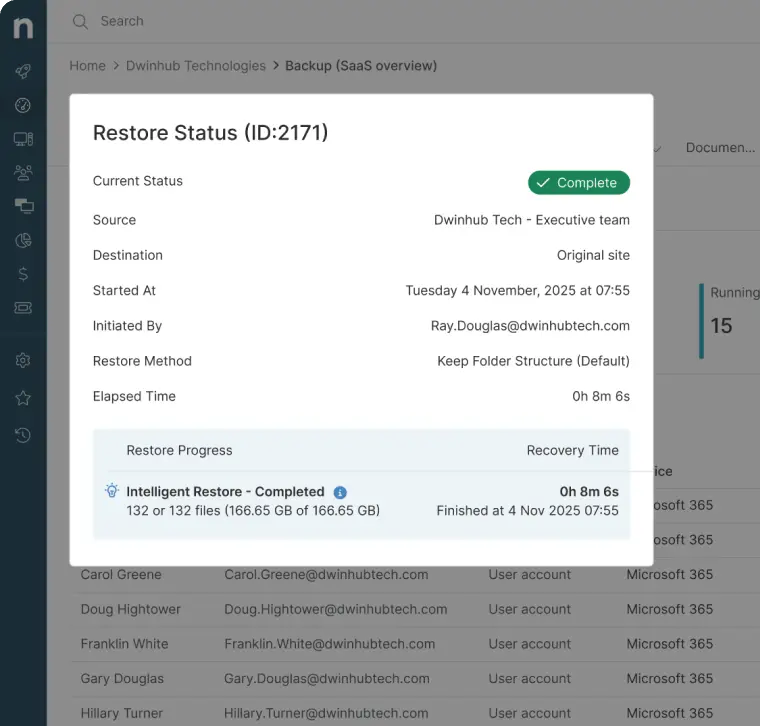
Por que a governança multinuvem fica difícil
O modelo de responsabilidade compartilhada vale para todos os grandes provedores de nuvem, mas a forma de implementá-lo muda bastante. AWS, Azure e Google Cloud, por exemplo, têm cada um seu próprio modelo de gerenciamento de identidade e acesso (IAM), suas ferramentas de log, suas soluções de backup e seus controles de segurança nativos.
Quem roda cargas de trabalho em mais de um provedor precisa administrar essas diferenças de forma consistente, e é justamente aí que a governança começa a falhar.
| Desafios | O que significa |
| Logs fragmentados | Cada provedor gera logs em formatos e locais diferentes, o que dificulta a visibilidade unificada sem uma ferramenta central de agregação. |
| Políticas inconsistentes | Políticas de segurança configuradas em uma plataforma não valem em outra. Isso cria lacunas e desvios de configuração quando o mesmo padrão precisa valer em todos os provedores. |
| Proliferação de identidades | Gerenciar modelos de IAM separados em AWS, Azure e Google Cloud aumenta o risco de contas órfãs ou abandonadas, de permissões excessivas e de controles de acesso inconsistentes. |
| Pontos cegos de governança | Sem visibilidade centralizada por meio de um software de monitoramento e gerenciamento remoto (RMM), recursos não gerenciados e configurações incorretas em uma plataforma passam despercebidos enquanto os demais ambientes parecem em conformidade. |
Centralizar visibilidade e responsabilidade entre provedores é o que separa as organizações que gerenciam bem ambientes multinuvem daquelas que apenas os utilizam.
Lacunas comuns na responsabilidade compartilhada
A maioria dos incidentes de segurança na nuvem tem origem nos mesmos mal-entendidos sobre o que a responsabilidade compartilhada realmente cobre. Veja algumas lacunas que aparecem com frequência:
| Lacuna | O que dá errado |
| Supor que o provedor cuida de backup e recuperação | Os provedores protegem a disponibilidade da infraestrutura, não os dados do cliente. Sem uma política de backup própria, dados excluídos ou corrompidos podem ser irrecuperáveis. |
| Confundir disponibilidade de SaaS com capacidade de recuperação | Uma plataforma SaaS permanecer no ar não significa que os dados dentro dela tenham backup. Retenção e recuperação continuam sendo responsabilidade do cliente. |
| Negligenciar a governança de identidade | Controles de acesso frágeis, permissões excessivas e contas nunca revisadas estão entre as causas mais comuns de incidentes de segurança na nuvem. |
| Governança fragmentada entre plataformas de nuvem | Políticas válidas em uma plataforma não se aplicam automaticamente às outras. Isso deixa lacunas fáceis de passar batido até que um incidente ou uma auditoria as revele. |
| Responsabilidade operacional indefinida | Quando ninguém define explicitamente quem responde por uma carga de trabalho ou por um fluxo de governança, as tarefas dessa responsabilidade quase sempre ficam sem execução. |
Como colocar a responsabilidade na nuvem em prática
Aplicar as melhores práticas de segurança na nuvem em um ambiente de responsabilidade compartilhada significa definir donos antes de os problemas aparecerem, não depois.
Organizações operacionalmente maduras priorizam:
- Governança centralizada: gerenciar políticas de segurança, controles de acesso e requisitos de conformidade a partir de um único modelo, em vez de configurar cada plataforma de nuvem isoladamente.
- Segurança de identidade: aplicar o acesso de privilégio mínimo, revisar permissões com frequência e garantir MFA de forma consistente em todas as contas e funções de nuvem.
- Responsabilidade pelas cargas de trabalho: atribuir um dono claro a cada carga de trabalho, para que configuração, patches e revisões de segurança tenham um responsável nomeado.
- Visibilidade contínua: monitorar os ambientes de nuvem em tempo real, de modo que configurações incorretas e anomalias apareçam cedo, e não durante um incidente ou uma auditoria.
- Prontidão para recuperação: definir e testar os procedimentos de recuperação de cada carga de trabalho e conjunto de dados. Um backup nunca testado não é confiável na hora em que os dados realmente precisam ser restaurados.
As organizações também devem deixar claro:
- Obrigações do provedor: aquilo pelo que o provedor de nuvem responde no contrato de serviço.
- Obrigações do cliente: aquilo que cabe à organização em termos de configuração, acesso e proteção de dados.
- Limites de responsabilidade pela segurança: onde termina a responsabilidade do provedor e começa a do cliente em cada serviço em uso.
- Responsabilidades de governança entre áreas: quais equipes respondem por quais partes da governança de nuvem, incluindo segurança, operações e conformidade.
Clareza operacional nesses pontos evita que a responsabilidade se perca pelo caminho conforme os ambientes de nuvem crescem.
O impacto da responsabilidade compartilhada na segurança na nuvem
O modelo de responsabilidade compartilhada define quem responde pelo quê em um ambiente de nuvem, e esse limite não muda conforme o quanto o provedor gerencia. As organizações seguem responsáveis por cargas de trabalho, identidades, dados e conformidade, qualquer que seja o modelo de serviço ou o provedor.
Errar esses limites é o que cria a maior parte das lacunas de segurança na nuvem. Quem define bem os donos e trata isso como uma responsabilidade operacional contínua está em melhor posição para gerenciar o risco à medida que os ambientes crescem.
Tópicos relacionados:
- Como colocar em prática o modelo de responsabilidade compartilhada do Microsoft 365
- Como falar com os clientes sobre a responsabilidade pelo backup do Google Workspace
- Como explicar o modelo de responsabilidade compartilhada do Microsoft 365 aos clientes
- Backup SaaS: guia completo e melhores práticas






