Pontos principais
- Use uma ferramenta dedicada de gerenciamento de patches para automatizar atualizações, proteger a rede e manter a conformidade.
- Migre para ferramentas modernas, baseadas na nuvem, que atendem bem a trabalhadores remotos e atualizam aplicativos que não são da Microsoft.
- Escolha uma solução com aprovações automatizadas, reinicializações automáticas e armazenamento local de dados para maximizar a eficiência da TI.
- Exija relatórios automatizados sobre atualizações ausentes e falhas de implantação para comprovar a conformidade em auditorias sem esforço.
- Distribua as atualizações em fases, começando por grupos de teste, para proteger sistemas críticos de falhas repentinas.
- Mantenha supervisão humana junto da automação para avaliar atualizações de alto risco antes que elas interrompam as operações.
Escolher entre as melhores ferramentas de gerenciamento de patches para Windows é um passo decisivo na estratégia de gerenciamento de patches da sua equipe de TI ou do seu MSP e na garantia de segurança e conformidade da organização. Este guia explica os fatores a considerar ao planejar e implementar o gerenciamento de patches, além das melhores práticas para ter em mente nesse processo.
O que é gerenciamento de patches no Windows?
O gerenciamento de patches no Windows centraliza os testes, a implantação e a administração contínua do processo de atualização do Windows. Ele é essencial para proteger os endpoints Windows contra bugs de software e explorações de cibersegurança, mantendo a compatibilidade e a confiabilidade dos sistemas. Um gerenciamento de patches eficaz também é parte central da conformidade com frameworks de cibersegurança e regulamentações.
O objetivo é simplificar a aplicação de patches em ambientes corporativos que mudam e crescem o tempo todo, sem abrir mão de cobertura contínua. Para isso, são necessários fluxos de aprovação, janelas de manutenção, anéis de implantação, planos de reversão e relatórios de conformidade.
O que as ferramentas de gerenciamento de patches para Windows devem oferecer às equipes de TI
As ferramentas de gerenciamento de patches para Windows precisam entregar essas funcionalidades, centralizando e automatizando todo o fluxo de atualização e gerando evidências de conformidade prontas para auditoria.
Na prática, isso costuma incluir:
- Correlação entre vulnerabilidades e patches
- Aprovação automatizada de patches de baixo risco
- Fluxos de revisão manual
- Anéis de implantação e distribuições em fases
- Janelas de manutenção e agendamento de implantações
- Detecção de patches com falha
- Reversão e nova tentativa de patches
- Gerenciamento de exceções
A visibilidade é um dos principais benefícios do gerenciamento de patches para as equipes técnicas: o histórico consolidado de patches e os relatórios de conformidade ajudam a garantir que não haja lacunas e que as exceções sejam conhecidas, justificadas e revisadas periodicamente.
Conheça o gerenciamento de patches autônomo NinjaOne
Acelere a correção de vulnerabilidades com a automação inteligente fornecida pela Patch Intelligence AI, que evita atualizações problemáticas e garante a conformidade.
Mais info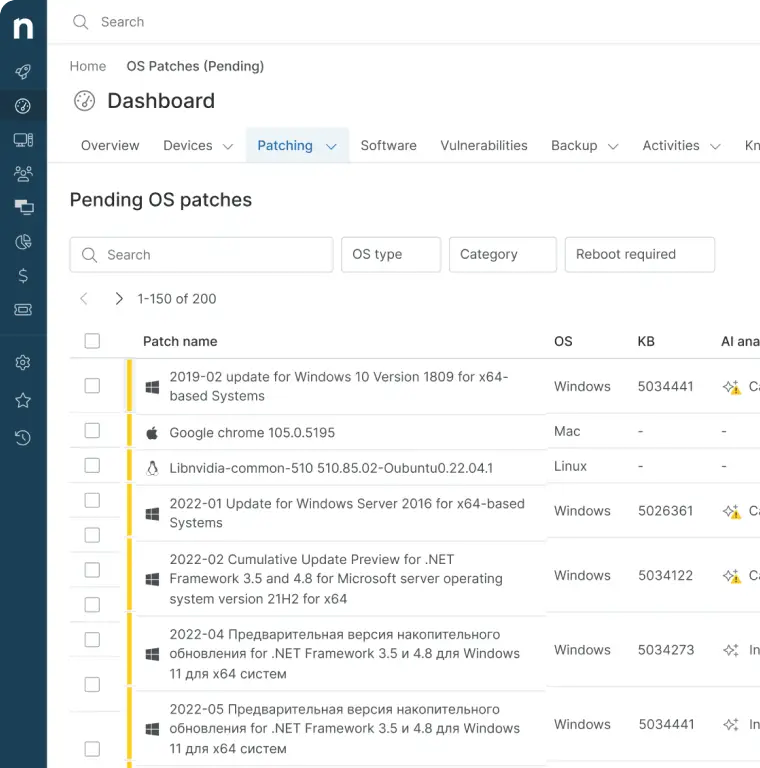
Windows Autopatch e WSUS: qual usar
O ecossistema Windows traz duas ferramentas principais de gerenciamento de patches: Windows Server Update Services (WSUS) e Windows Autopatch. Ambas oferecem suporte nativo, mas têm menos recursos que as soluções de terceiros.
O WSUS é usado em implantações locais de Windows Server. Depois de adicionar a função a um servidor, dá para gerenciar e implantar atualizações para clientes e servidores Windows da mesma rede. O WSUS foi popular por muito tempo entre as equipes técnicas por entregar gerenciamento de patches essencial sem custo adicional. No entanto, ele foi descontinuado em favor de soluções mais modernas e não receberá novos recursos.
Já o Windows Autopatch é uma ferramenta de gerenciamento de patches do Windows baseada na nuvem. Inclui recursos como acesso baseado em função, anéis de atualização, grupos, políticas e atualizações de driver e firmware, além de atualizar os aplicativos do Microsoft 365, o Teams e o navegador Edge. Também oferece integração com o Intune para relatórios. Tudo isso faz dele uma solução mais moderna e versátil que o WSUS legado.
O WSUS ainda é útil para gerenciar atualizações do Windows e implantações locais simples, mas gera mais trabalho de gerenciamento conforme o ambiente cresce. Empresas devem considerar a migração para uma solução pensada para necessidades atuais, como equipes distribuídas, automação avançada com IA e fluxos de trabalho.
Como encontrar ferramentas que simplificam a implantação de atualizações do Windows
Além dos recursos essenciais já citados, as ferramentas de gerenciamento de patches para Windows devem simplificar o dia a dia da equipe de TI, e não adicionar mais trabalho de gerenciamento e supervisão.
Vale procurar recursos como:
- Cache de patches: armazenar os dados dos patches localmente reduz a carga sobre a conexão de internet e evita que vários dispositivos baixando a mesma atualização travem as operações.
- Aprovações automatizadas com apoio de IA: aprovações automatizadas reduzem a necessidade de intervenção manual. A IA ajuda nessa tarefa ao analisar dados públicos e privados para identificar patches arriscados, que podem causar problemas, e sinalizá-los para aprovação manual.
- Gerenciamento de reinicializações: automatize as reinicializações para garantir que os patches sejam aplicados por completo.
- Suporte multiplataforma: a maioria dos ambientes de TI corporativos vai muito além de dispositivos Windows. Usar uma ferramenta diferente de gerenciamento de patches para cada um abre lacunas.
- Alertas e notificações: os patches precisam ser aplicados rapidamente, sobretudo no caso de explorações de dia zero. Os técnicos podem ser avisados quando um patch estiver disponível, para testá-lo e implantá-lo logo.
O suporte autônomo a patches de aplicativos de terceiros também é um enorme ganho para equipes de TI que cuidam de frotas de dispositivos. Cada novo endpoint chega com um conjunto de ferramentas de produtividade, comunicação e outras soluções de negócios que também precisam estar atualizadas, o que faz a carga de gerenciamento de patches crescer exponencialmente e trava as operações de TI conforme a empresa cresce.
Recursos de relatórios para procurar em ferramentas de patch do Windows
A conformidade não é uma implementação única, e provar que está em conformidade “agora” não basta. Em uma auditoria de conformidade, é preciso apresentar evidências de conformidade contínua pelos métodos previstos no framework ou na regulamentação aplicável.
Os relatórios de rotina também devem apontar as correções necessárias para alcançar a conformidade de patches.
Para conseguir isso sem reunir manualmente informações de patches e resultados de implantação, procure os seguintes recursos de relatórios nas ferramentas de gerenciamento de patches para sistemas operacionais Windows:
- Conformidade de patches por grupo de dispositivos
- Patches ausentes
- Implantações de patches com falha
- Atualizações e reinicializações pendentes
- Histórico de aprovação, rejeição e adiamento de patches
- Cobertura de vulnerabilidades conhecidas
- Acompanhamento de SLA e prazos de correção
- Evidências de auditoria exportáveis
Consoles acessados pelo navegador e painéis em tempo real para as equipes de operações e segurança também simplificam o trabalho, por reunirem em uma só tela o status do gerenciamento de patches do Windows.
Como montar um fluxo de aprovação de patches no Windows
Ferramentas de gerenciamento automatizado de patches para Windows devem apoiar os fluxos de trabalho, não criar mais tarefas. A automação não elimina a necessidade de governança para manter visibilidade e responsabilidade.
Manter um inventário de ativos atualizado garante que todos os dispositivos estejam cobertos pelas ferramentas de gerenciamento de patches baseadas em agente. Depois, dá para categorizar os dispositivos por função e criticidade e organizá-los em anéis de implantação, garantindo distribuições testadas e controladas que não atrapalham a produtividade.
Patches previsíveis e de baixo risco podem ser tratados com automação durante janelas de manutenção programadas, enquanto os que podem interromper usuários ou causar problemas de compatibilidade ficam retidos para revisão. Reinicialização automática, nova tentativa de implantação e reversão devem estar implementadas para garantir que os patches sejam aplicados ou, caso contrário, deixados em um estado sem ambiguidade (e reportados). Patches com falha precisam ser sinalizados para correção manual.
Seu processo de gerenciamento de patches do Windows deve ser documentado com rigor, incluindo um repositório centralizado de relatórios.
Níveis de aprovação de patches no Windows
Use os níveis de aprovação recomendados abaixo como referência ao montar o seu próprio fluxo de trabalho:
- Aprovação emergencial para vulnerabilidades sob exploração ativa
- Aprovação acelerada para atualizações críticas de segurança
- Aprovação padrão para atualizações cumulativas de rotina
- Revisão manual para atualizações de recursos ou mudanças de alto impacto
- Aprovação adiada para atualizações com problemas de compatibilidade conhecidos
- Rejeição com justificativa documentada quando a implantação não for adequada
Anéis de implantação reduzem o risco dos patches no Windows
Os anéis de implantação servem para distribuir atualizações aos poucos, em fases, verificando problemas à medida que elas chegam a mais dispositivos.
- Dispositivos de laboratório ou de teste da TI
- Usuários de negócios em piloto
- Endpoints de produção padrão
- Sistemas críticos de negócios
- Servidores ou cargas de trabalho de alta disponibilidade
Ao atualizar por último os endpoints de missão crítica, dá para identificar problemas cedo e reduzir o impacto de uma atualização que cause instabilidade.
Erros comuns no gerenciamento de patches do Windows
A automação de patches deve reforçar os fluxos de trabalho, não substituí-los. A supervisão humana continua necessária para garantir cobertura e conformidade.
A automação também precisa de retorno e de avaliação inteligente dos patches: aprovar automaticamente todo patch da Microsoft e não usar anéis de implantação pode gerar problemas se o patch vier com bugs (o que acontece) ou tiver incompatibilidades com o seu ambiente de TI.
Por outro lado, demorar demais para implantar um patch deixa a porta aberta para explorações e possíveis invasões da infraestrutura, com esforços de limpeza consideráveis depois.
Como escolher a ferramenta certa para um gerenciamento de patches confiável, simples e com IA em escala
O gerenciamento de patches é apenas uma parte de operações de TI seguras e confiáveis. As ferramentas de gerenciamento de patches para Windows precisam se integrar ao seu conjunto de ferramentas de suporte de TI, para que a aplicação de patches seja confiável, monitorada, documentada e pronta para auditoria.
Experimente grátis o software de gerenciamento de endpoints nº 1 no G2
Sem necessidade de cartão de crédito. Acesso completo a todos os recursos.
NinjaOne oferece uma plataforma unificada de operações de TI que inclui gerenciamento de patches multi-SO e de aplicativos de terceiros com automação baseada em IA, além de inventário de ativos, gerenciamento de dispositivos móveis (MDM), monitoramento e gerenciamento remoto (RMM), acesso remoto e backup na nuvem.