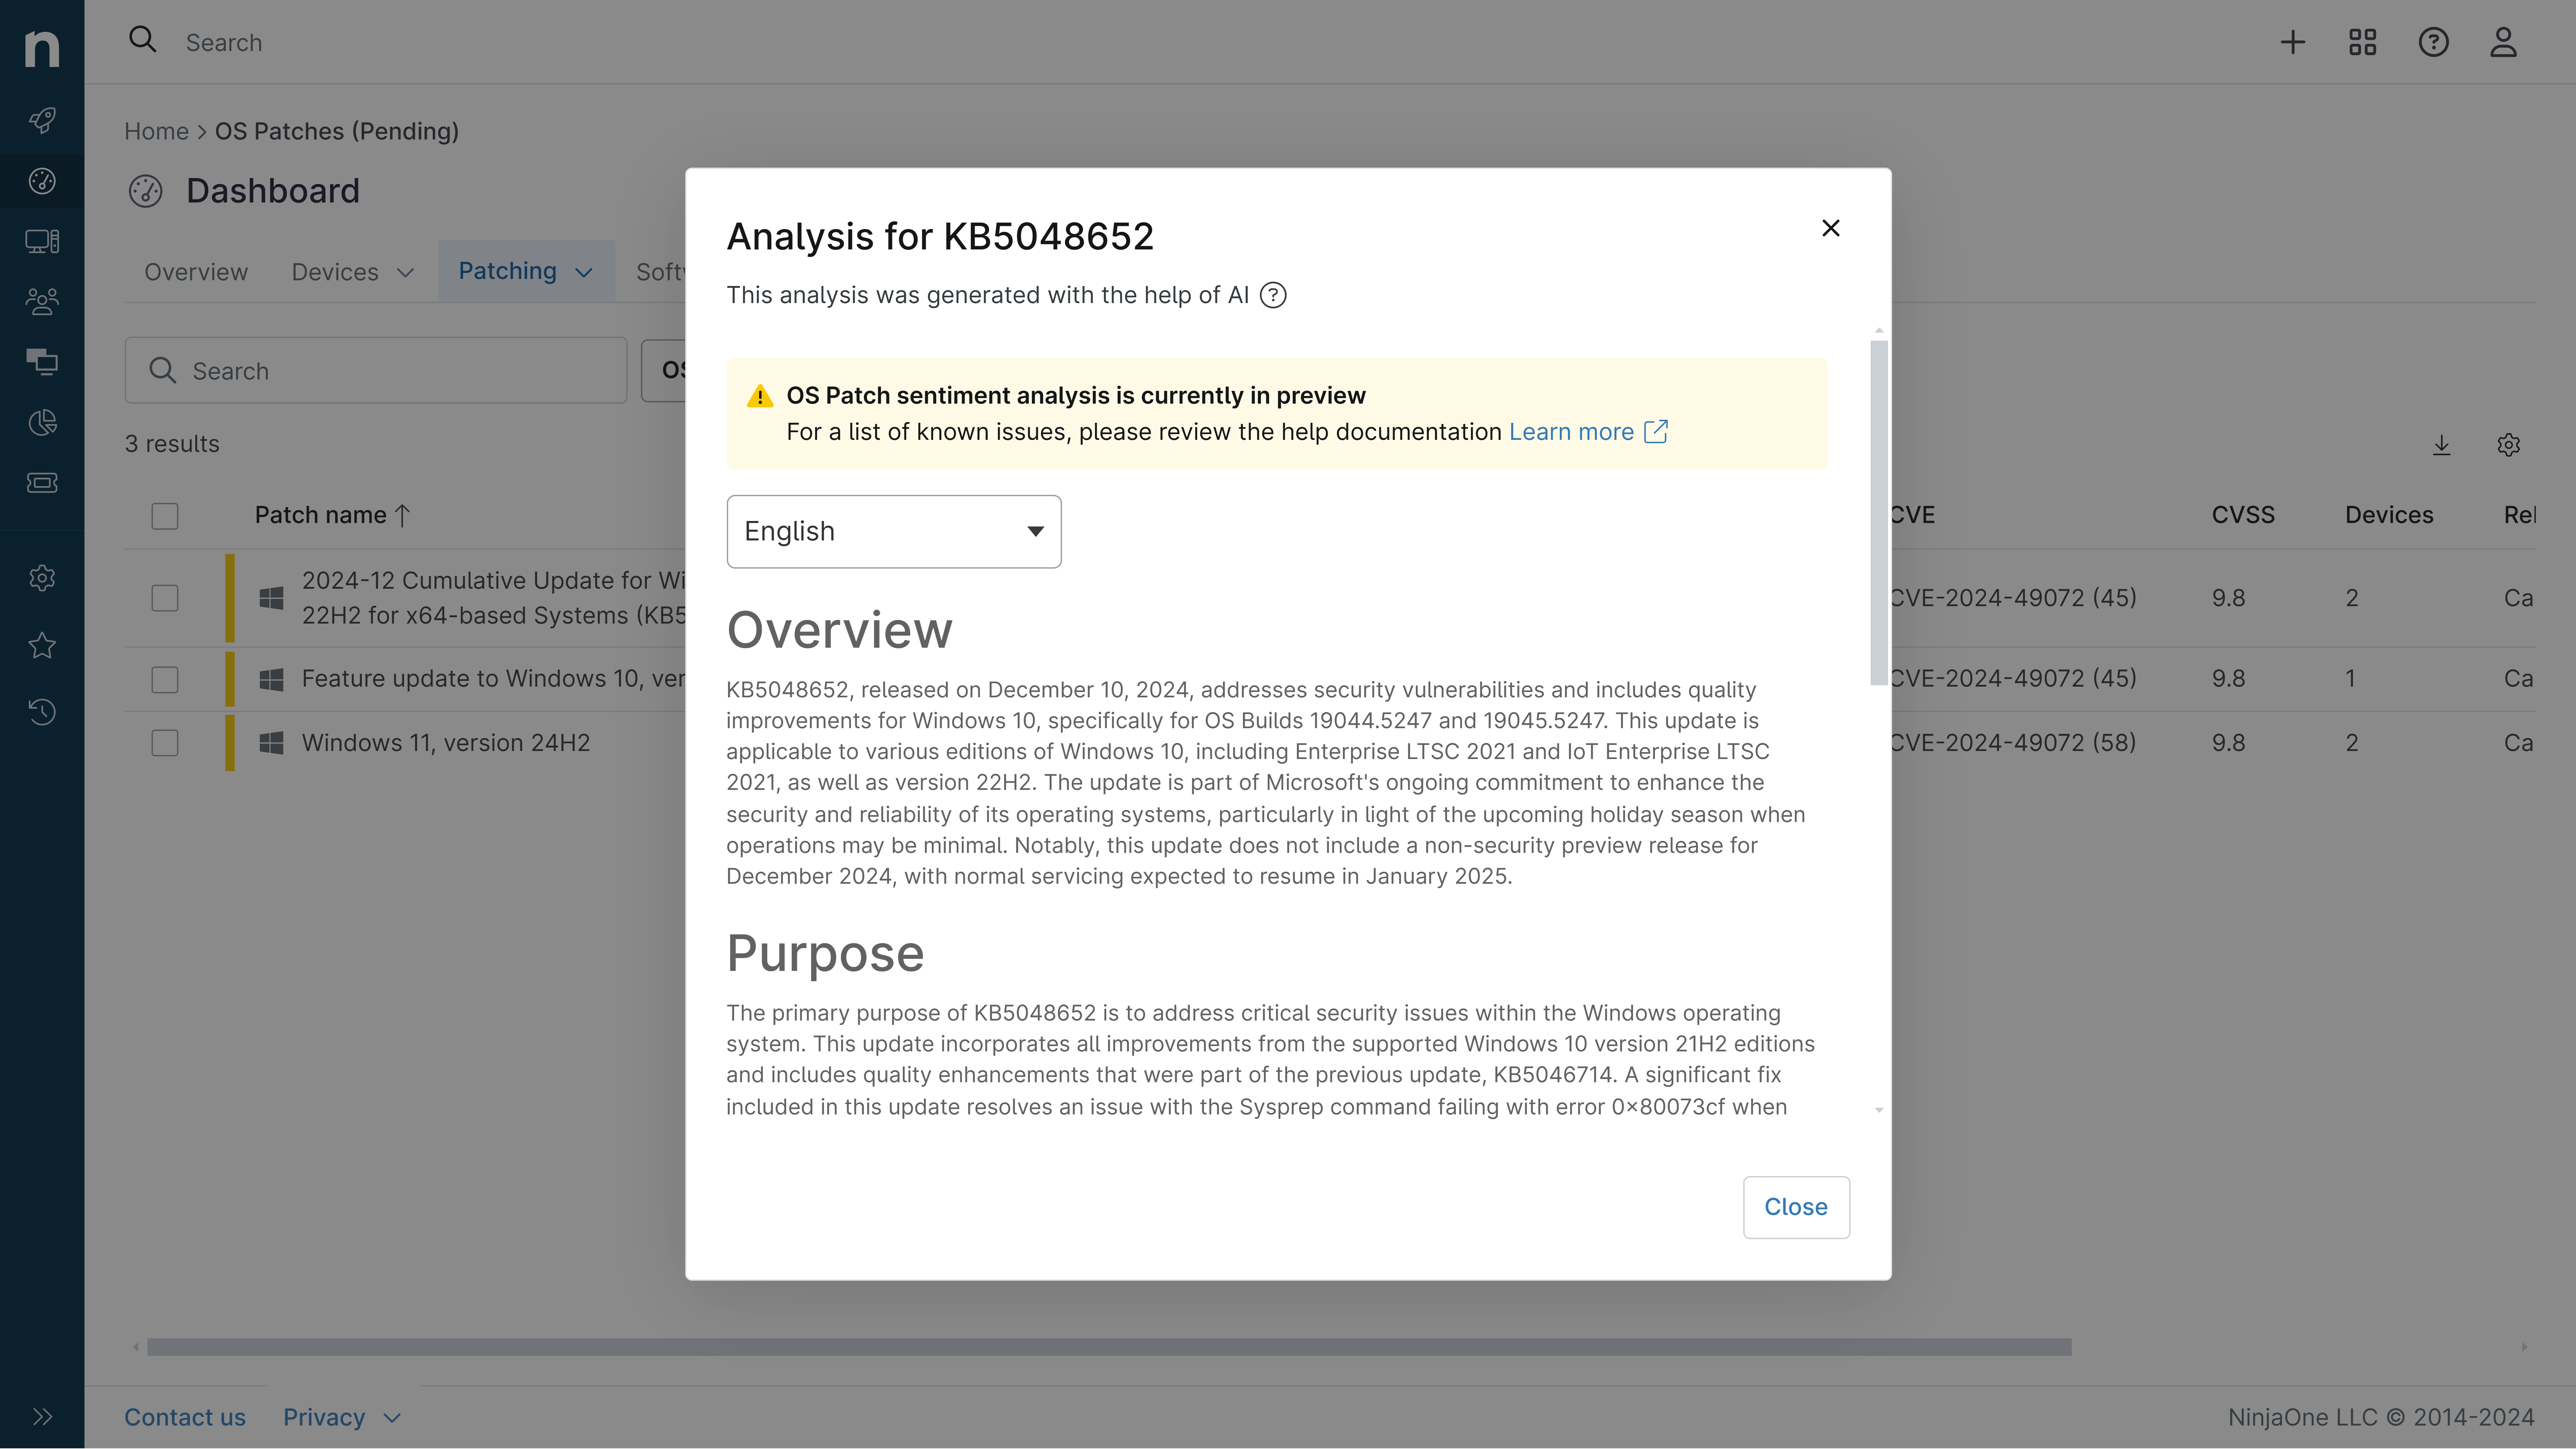
KB5121648: Overzicht met gebruikerssentiment en feedback
Laatst geüpdatet 30 september 2026
Waarschijnlijkheid van succesvolle installatie en blijvende werking van de machine
Overzicht
KB5121648 is een beveiligings- en kwaliteitsrollup van augustus 2026 voor .NET Framework-versies 3.5, 4.6.2, 4.7, 4.7.1, 4.7.2 en 4.8 op Windows Server 2012. Deze cumulatieve update verhelpt zes kritieke beveiligingskwetsbaarheden, waaronder kwetsbaarheden die misbruik kunnen leiden tot het verkrijgen van verhoogde rechten en het uitvoeren van code op afstand. De patch is beschikbaar via Windows Update, Microsoft Update en WSUS.
Doel
- Lost zes beveiligingskwetsbaarheden op: twee met betrekking tot het verlenen van extra rechten (CVE-2026-65810, CVE-2026-62872), drie met betrekking tot het op afstand uitvoeren van code (CVE-2026-62886, CVE-2026-62897, CVE-2026-70354) en één met betrekking tot het vrijgeven van informatie (CVE-2026-62902)
- Bevat verbeteringen op het gebied van kwaliteit en betrouwbaarheid voor .NET Framework in meerdere versies
- Vereist dat de benodigde updates zijn geïnstalleerd voordat de update wordt geïmplementeerd
- Beschikbaar via meerdere distributiekanalen, waaronder automatische levering via Windows Update
Algemene Stemming
Er is weinig openbare discussie over deze patch, wat wijst op een relatief lage betrokkenheid van de gemeenschap. De update verhelpt kritieke beveiligingskwetsbaarheden, wat positief is voor het versterken van de systeembeveiliging. De patch brengt echter bekende problemen met zich mee voor WPF-toepassingen die PDF/XPS-inhoud afdrukken of genereren, met name wat betreft de verwerking van lettertypen, wat gevolgen kan hebben voor gebruikers die op deze functionaliteiten vertrouwen.
Bekende Problemen
- WPF-toepassingen kunnen een System.IO.FileFormatException-foutmelding geven bij het afdrukken of genereren van PDF/XPS-inhoud met bepaalde lettertypen, waaronder Calibri (opgelost in de update van september 2026)
- WPF-toepassingen die afdrukken of een afdrukvoorbeeld weergeven van XPS-documenten in het geheugen die zijn geregistreerd bij System.IO.Packaging.PackageStore, kunnen een System.IO.FileFormatException-foutmelding geven bij het gebruik van URI’s voor pakketschema’s (status: wordt onderzocht)
Disclaimer: We nemen maatregelen om ervoor te zorgen dat AI-gegenereerde inhoud van de hoogst mogelijke kwaliteit is, maar we kunnen de nauwkeurigheid ervan niet garanderen en raden gebruikers aan hun eigen onafhankelijke onderzoek te doen. Gegenereerd op 2026-09-30 01:49 AM