Puntos clave
- El cumplimiento de parches garantiza que todos los sistemas y programas se mantengan actualizados con los parches aprobados para reducir las vulnerabilidades y cumplir los requisitos normativos.
- Los informes periódicos de cumplimiento ayudan a los equipos de TI a controlar los parches pendientes, identificar los endpoints que no cumplen los requisitos y mantener una visibilidad completa de todos los dispositivos.
- Un cumplimiento de parches eficaz depende de un inventario de activos preciso, de la priorización de parches en función del riesgo y de unas políticas claras de aplicación de parches.
- Para medir el cumplimiento de parches, hay que hacer un seguimiento de la tasa de éxito de los despliegues y comparar los niveles de cumplimiento con los valores de referencia internos o del sector.
- La compatibilidad multiplataforma y con dispositivos remotos es esencial para mantener un cumplimiento de parches uniforme en entornos Windows, macOS y Linux.
El cumplimiento de parches consiste en garantizar que todos los endpoints y aplicaciones del entorno de TI de una organización cumplan los requisitos internos o normativos para mantenerse al día con los parches de software aprobados y obligatorios dentro de un plazo definido. No solo abarca el acto de aplicar parches, sino también las políticas, los procesos y las herramientas que utiliza una organización para realizar un seguimiento, verificar y documentar que se han aplicado dichos parches.
El software sin parchear es uno de los vectores de ataque más explotados, lo que puede provocar filtraciones y pérdida de datos, costosos periodos de inactividad y consecuencias legales por incumplir los requisitos normativos. Mantener el software actualizado previene muchos ciberataques de gran repercusión. Por eso, la gestión de parches es un componente fundamental de las buenas prácticas de ciberseguridad y está ampliamente reconocida en los marcos de cumplimiento normativo de todo el mundo.
Teniendo esto en cuenta, esta guía ofrece consideraciones clave y consejos para establecer una estrategia de gestión de parches que pueda adaptarse al crecimiento de tu organización.
Anticípate a las amenazas en lugar de reaccionar ante ellas con la priorización proactiva de riesgos de NinjaOne.
¿Qué es el cumplimiento de parches?
El cumplimiento de parches abarca las políticas, los procesos y el software que utiliza una organización para garantizar que todos los endpoints y aplicaciones cumplan los requisitos internos o normativos, se mantengan al día con los parches y corrijan las vulnerabilidades antes de que los ciberdelincuentes puedan aprovecharlas.
Una auditoría de cumplimiento de parches analizará el número de dispositivos de tu red que cumplen los requisitos, es decir, aquellos equipos en los que los parches se han instalado correctamente y que cuentan con las actualizaciones más recientes para protegerse frente a las amenazas. El cumplimiento de parches es también un concepto amplio que no solo se aplica a esos equipos, sino también a las medidas que adopta una organización para detectar e instalar nuevos parches, al nivel de visibilidad que tiene sobre sus endpoints y a la frecuencia con la que comprueba que todo el software y el hardware estén actualizados.
Hay muchas variables que pueden influir en el éxito del despliegue de parches, sobre todo en entornos de TI de gran tamaño con numerosos dispositivos. Afortunadamente, existen soluciones que permiten a las organizaciones asegurarse de que los parches se aplican correctamente y de que todos los dispositivos y sistemas cumplen los requisitos.
💡 Consejo: También puedes ver nuestro vídeo ¿Qué es el cumplimiento de parches? para profundizar en este tema en otro formato.
La gestión de parches en los marcos de cumplimiento normativo
Para proteger los datos y la privacidad, diversas instituciones y organismos públicos han desarrollado normas de ciberseguridad, y es probable que surjan más. En estos marcos, el cumplimiento de parches es siempre un requisito, lo que pone de manifiesto su importancia en el contexto general de la ciberseguridad. Algunos de los estándares de cumplimiento más destacados incluyen:
- PCI DSS (Estándar de Seguridad de Datos para la Industria de Tarjetas de Pago): Estas normas de seguridad establecen los requisitos técnicos y operativos que las empresas deben aplicar para proteger la información de las tarjetas de pago de sus clientes.
- HIPAA (Ley de Portabilidad y Responsabilidad de Seguros de Salud): Estos estándares de seguridad y privacidad se aplican a las organizaciones del sector sanitario y ayudan a evitar que los datos de los pacientes se filtren, sean robados o se alteren.
- RGPD (Reglamento General de Protección de Datos): Este reglamento de la UE está diseñado para proteger los datos y la privacidad e incluye un estricto protocolo de aplicación de parches como parte de sus requisitos de seguridad.
Una gestión eficaz de los parches debe ajustarse a las normas del sector y a los requisitos legales para proteger los datos confidenciales y reducir los riesgos empresariales a escala. El cumplimiento normativo establece un nivel mínimo, pero no garantiza por sí solo la seguridad. Cumplir las normas permite superar auditorías (por ejemplo, aplicando los parches críticos en un plazo de 30 días), pero una seguridad eficaz exige abordar también los problemas de menor gravedad e implantar controles que vayan más allá de los requisitos obligatorios.
Retos habituales para lograr el cumplimiento de parches
Puede resultar difícil determinar con precisión qué implica el cumplimiento de parches, ya que existen grandes diferencias entre los entornos de TI, los casos de uso y los distintos sectores. Aun así, hay algunos problemas habituales que conviene identificar y evitar, entre ellos los siguientes:
| Retos relacionados con el cumplimiento de los parches | Estrategias de cumplimiento de parches |
| Falta de un protocolo claro para la aplicación de parches | Establecer una política formal de gestión de parches, asignar responsabilidades y definir acuerdos de nivel de servicio (SLA) para la aplicación de actualizaciones en todos los dispositivos y aplicaciones. |
| Dar por sentado que «los dispositivos actualizados cumplen todos los requisitos» | Ajustar las prácticas de aplicación de parches a marcos normativos como PCI DSS, HIPAA, NIST, RGPD, GLBA y FERPA, manteniendo la documentación necesaria y la preparación para auditorías. |
| Los sistemas heredados no admiten actualizaciones de seguridad. | Planifica actualizaciones o migraciones por fases a sistemas compatibles, utiliza controles compensatorios y destina un presupuesto a la gestión del ciclo de vida. |
| Preocupaciones relacionadas con los costes y la productividad | Realiza evaluaciones de riesgos para sopesar los costes frente a posibles brechas de seguridad, y utiliza herramientas de automatización para reducir el tiempo de inactividad y el trabajo manual. |
Una forma probada de mitigar muchos de estos retos consiste en aplicar estrategias de despliegue automatizado de parches, normalmente mediante una solución RMM. Los equipos internos también pueden reducir la carga mediante una priorización basada en el riesgo y el seguimiento de las métricas de aplicación de parches para garantizar que se cumplan las responsabilidades asignadas.
¿Quieres profundizar en cuestiones concretas relacionadas con la aplicación de parches? Consulta nuestra sección de preguntas frecuentes sobre gestión de parches para obtener respuestas prácticas y consejos de expertos.
Cómo pueden los equipos de TI garantizar el cumplimiento de parches
Algunas organizaciones pueden omitir o retrasar las actualizaciones del software del sistema para cumplir sus objetivos empresariales. Otras, sencillamente, no tienen una visión clara y compartida de cómo afectan las actualizaciones de software a los flujos de trabajo. Sin embargo, los equipos de TI y los MSP pueden adoptar un enfoque más proactivo mediante algunas de las siguientes prácticas:
Actualizaciones del software del sistema
Pueden existir varias razones por las que las organizaciones retrasan o omiten las actualizaciones de software, así como los parches de seguridad. Los motivos van desde la falta de recursos hasta la preocupación por el impacto de las actualizaciones de software en las operaciones de la empresa.
Sin embargo, en comparación con los daños causados por una filtración de datos o un ataque de ransomware, estos motivos parecen problemas menores.
Si no actualizan el software, las organizaciones quedan expuestas a numerosas vulnerabilidades y, con el tiempo, pueden convertirse en objetivo de ciberataques.
Además, el uso continuado de software sin soporte pone en riesgo el cumplimiento de parches y puede provocar el incumplimiento de normativas como el RGPD, la HIPAA y PCI DSS. Como regla general, todo el software y las aplicaciones de terceros deben actualizarse regularmente para mantener el cumplimiento.
Las organizaciones que tienen dificultades para supervisar el estado y el nivel de seguridad de sus endpoints pueden utilizar software de gestión de TI para facilitar la gestión de parches y mejorar la visibilidad.
Estado del sistema
A menudo, los parches se publican con un nivel de gravedad asociado que va de bajo a crítico. Aunque el nivel de gravedad puede utilizarse para priorizar la aplicación de parches, también sirve para evaluar el estado general del sistema. El número de parches pendientes en cada nivel de gravedad ayuda a determinar esta valoración:
Los sistemas vulnerables tienen pendientes parches de gravedad baja o moderada. Los sistemas vulnerables carecen de parches de gravedad baja o moderada. Los sistemas altamente vulnerables tienen pendientes parches de gravedad crítica y pueden estar expuestos de forma inmediata a ciberataques, exploits de día cero y otras amenazas.
Este sistema de clasificación permite definir una política de parches y criterios para evaluar el estado general de la infraestructura de TI.
Gestión automatizada de parches
Hemos mencionado en varias ocasiones la gestión automatizada de parches, ya que elimina muchas deficiencias en los ciclos de gestión de activos de TI, incluidas la gestión de parches y la auditoría.
El cumplimiento de parches implica muchos pasos, lo que deja margen para errores humanos o descuidos. La automatización puede transformar la gestión de parches de un proceso manual en uno gestionado mediante scripts y aprendizaje automático.
Un software de gestión de parches como NinjaOne puede reducir la carga de trabajo de los equipos de TI al analizar los sistemas en busca de parches pendientes, automatizar el despliegue de actualizaciones, asignar los parches adecuados a los sistemas que los necesitan y evitar problemas de compatibilidad.
Automatizar todas estas tareas facilita el mantenimiento del cumplimiento de parches y reduce gran parte de los riesgos asociados.
Aplicar una estrategia de pruebas y despliegue por fases
Aunque el despliegue esté automatizado, nunca apliques parches directamente a todo el entorno de producción. Una estrategia bien definida sigue un enfoque por fases: primero, se instala el parche en un pequeño grupo de dispositivos de prueba no críticos. Tras un periodo de prueba satisfactorio (por ejemplo, de 24 a 48 horas) sin incidencias, despliega el parche en un grupo piloto más amplio y, por último, en el resto del entorno de producción. Este proceso reduce considerablemente el riesgo de que una actualización provoque fallos en una aplicación empresarial crítica, al tiempo que permite cumplir los plazos establecidos para la aplicación de parches.
Visibilidad de los endpoints con informes de cumplimiento
Como mencionamos anteriormente, la aplicación de parches es solo una parte del cumplimiento.
Las organizaciones siguen necesitando visibilidad sobre todos sus dispositivos para asegurarse de que ningún activo quede sin supervisar. La falta de visibilidad sobre los endpoints y de un inventario preciso puede dificultar que todos los dispositivos cumplan los requisitos, por lo que es fundamental disponer de un inventario actualizado.
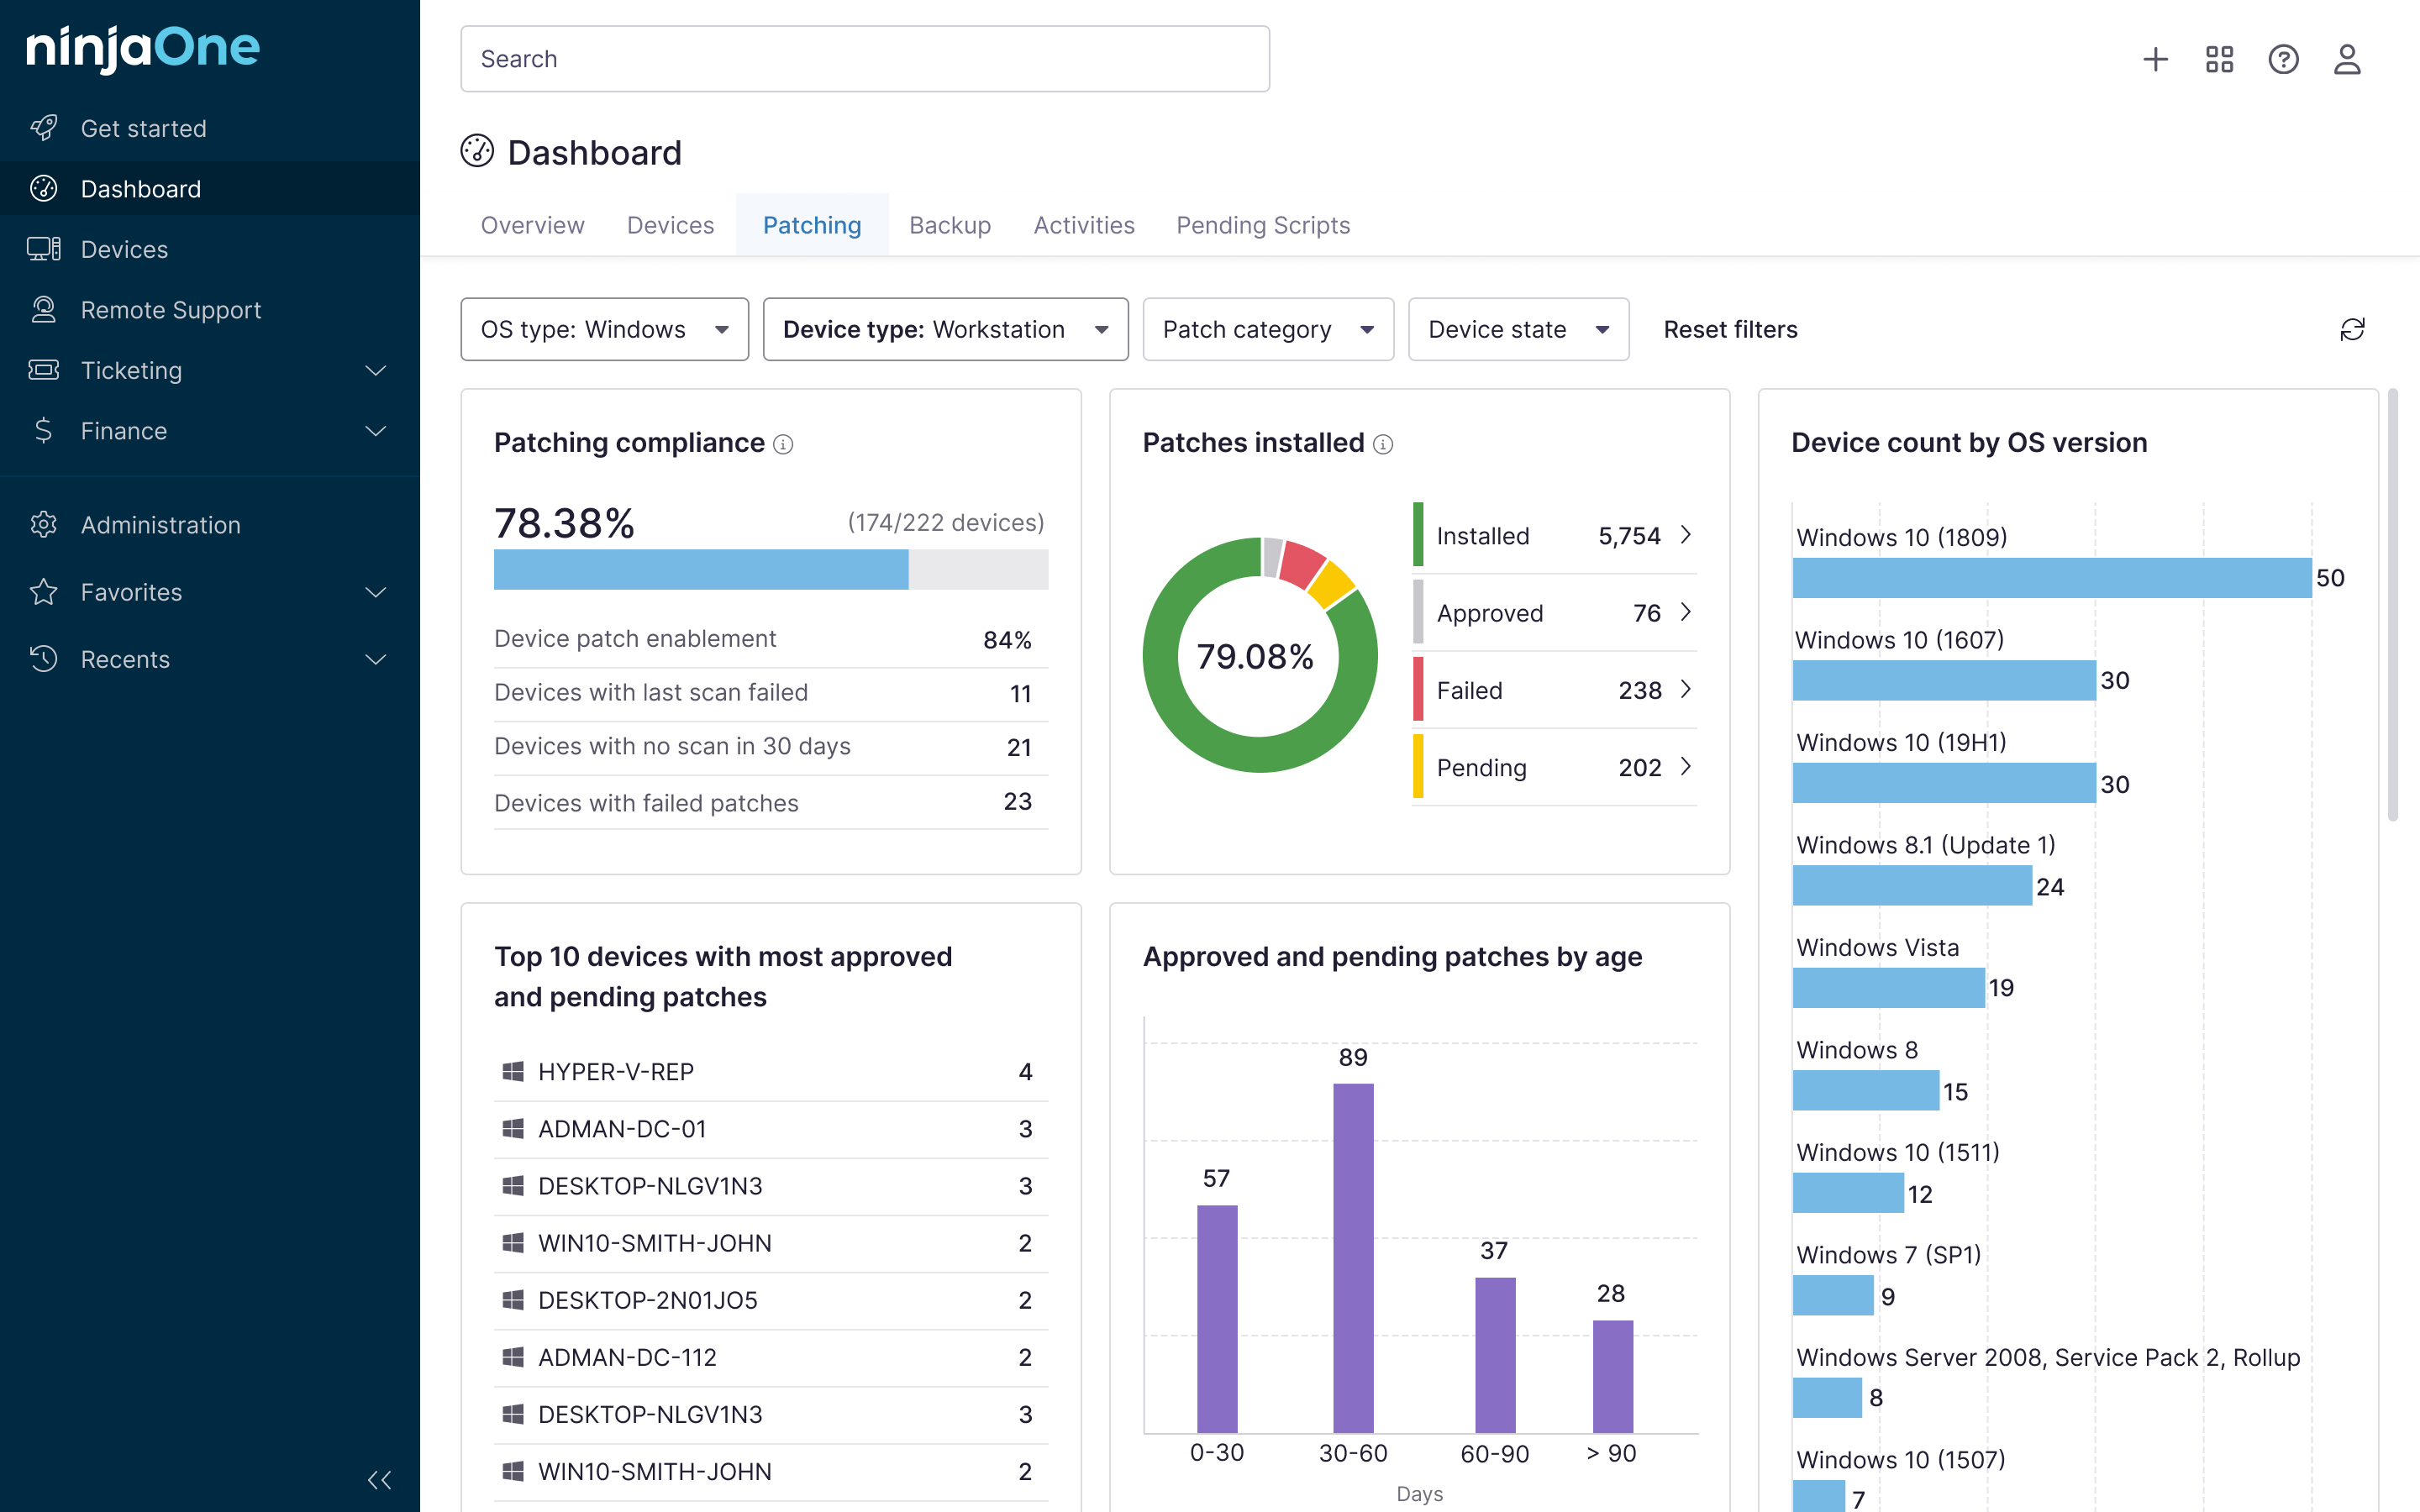
Una vez creado este inventario, se puede implementar una herramienta automatizada de gestión de parches que ayude a tomar decisiones fundamentadas sobre el cumplimiento de los parches. Las mejores herramientas de gestión de parches generan automáticamente informes que muestran el cumplimiento de parches en todos los dispositivos del entorno de TI mediante la supervisión del estado de los parches de cada dispositivo.
Estos informes son fundamentales para estar preparados de cara a una auditoría. Los auditores se fijan específicamente en lo siguiente:
- Evidencias de la existencia de una política formal que defina las medidas correctivas.
- Evidencias históricas que demuestren que se ha seguido la política, indicando cuándo se detectó una vulnerabilidad, cuándo se aplicó el parche y aportando un registro final que confirme que el despliegue se completó correctamente dentro del plazo establecido por tu política (por ejemplo, 30 días).
- Un registro de excepciones que muestre cuándo no se ha podido aplicar un parche a un endpoint o software dentro del plazo establecido, ya que los auditores esperan evidencias de que el riesgo se ha reconocido y de que se han adoptado otras medidas de seguridad para compensarlo.
Garantiza que todos tus endpoints tengan los parches al día, cumplan los requisitos y estén preparados para auditorías con NinjaOne.
Software de gestión de parches para garantizar el cumplimiento de parches
En entornos empresariales de gran tamaño, el personal de TI suele configurar actualizaciones automáticas que se aplican en numerosos sistemas sin necesidad de intervención humana. Esto permite liberar una cantidad considerable de recursos de TI, al tiempo que se garantiza el cumplimiento normativo de la organización.
En entornos a gran escala, resulta casi imposible mantenerse al día con las actualizaciones de software sin la ayuda de herramientas de gestión de parches.
NinjaOne es una solución completa de gestión de parches que facilita la aplicación automática de parches en todos tus endpoints Windows, macOS y Linux desde una única consola. Con nuestra solución, los equipos de TI y los proveedores de servicios gestionados (MSP) obtienen visibilidad multiplataforma de todos los endpoints gestionados, además de las herramientas de automatización necesarias para mantenerlos seguros y garantizar que cumplan los requisitos.