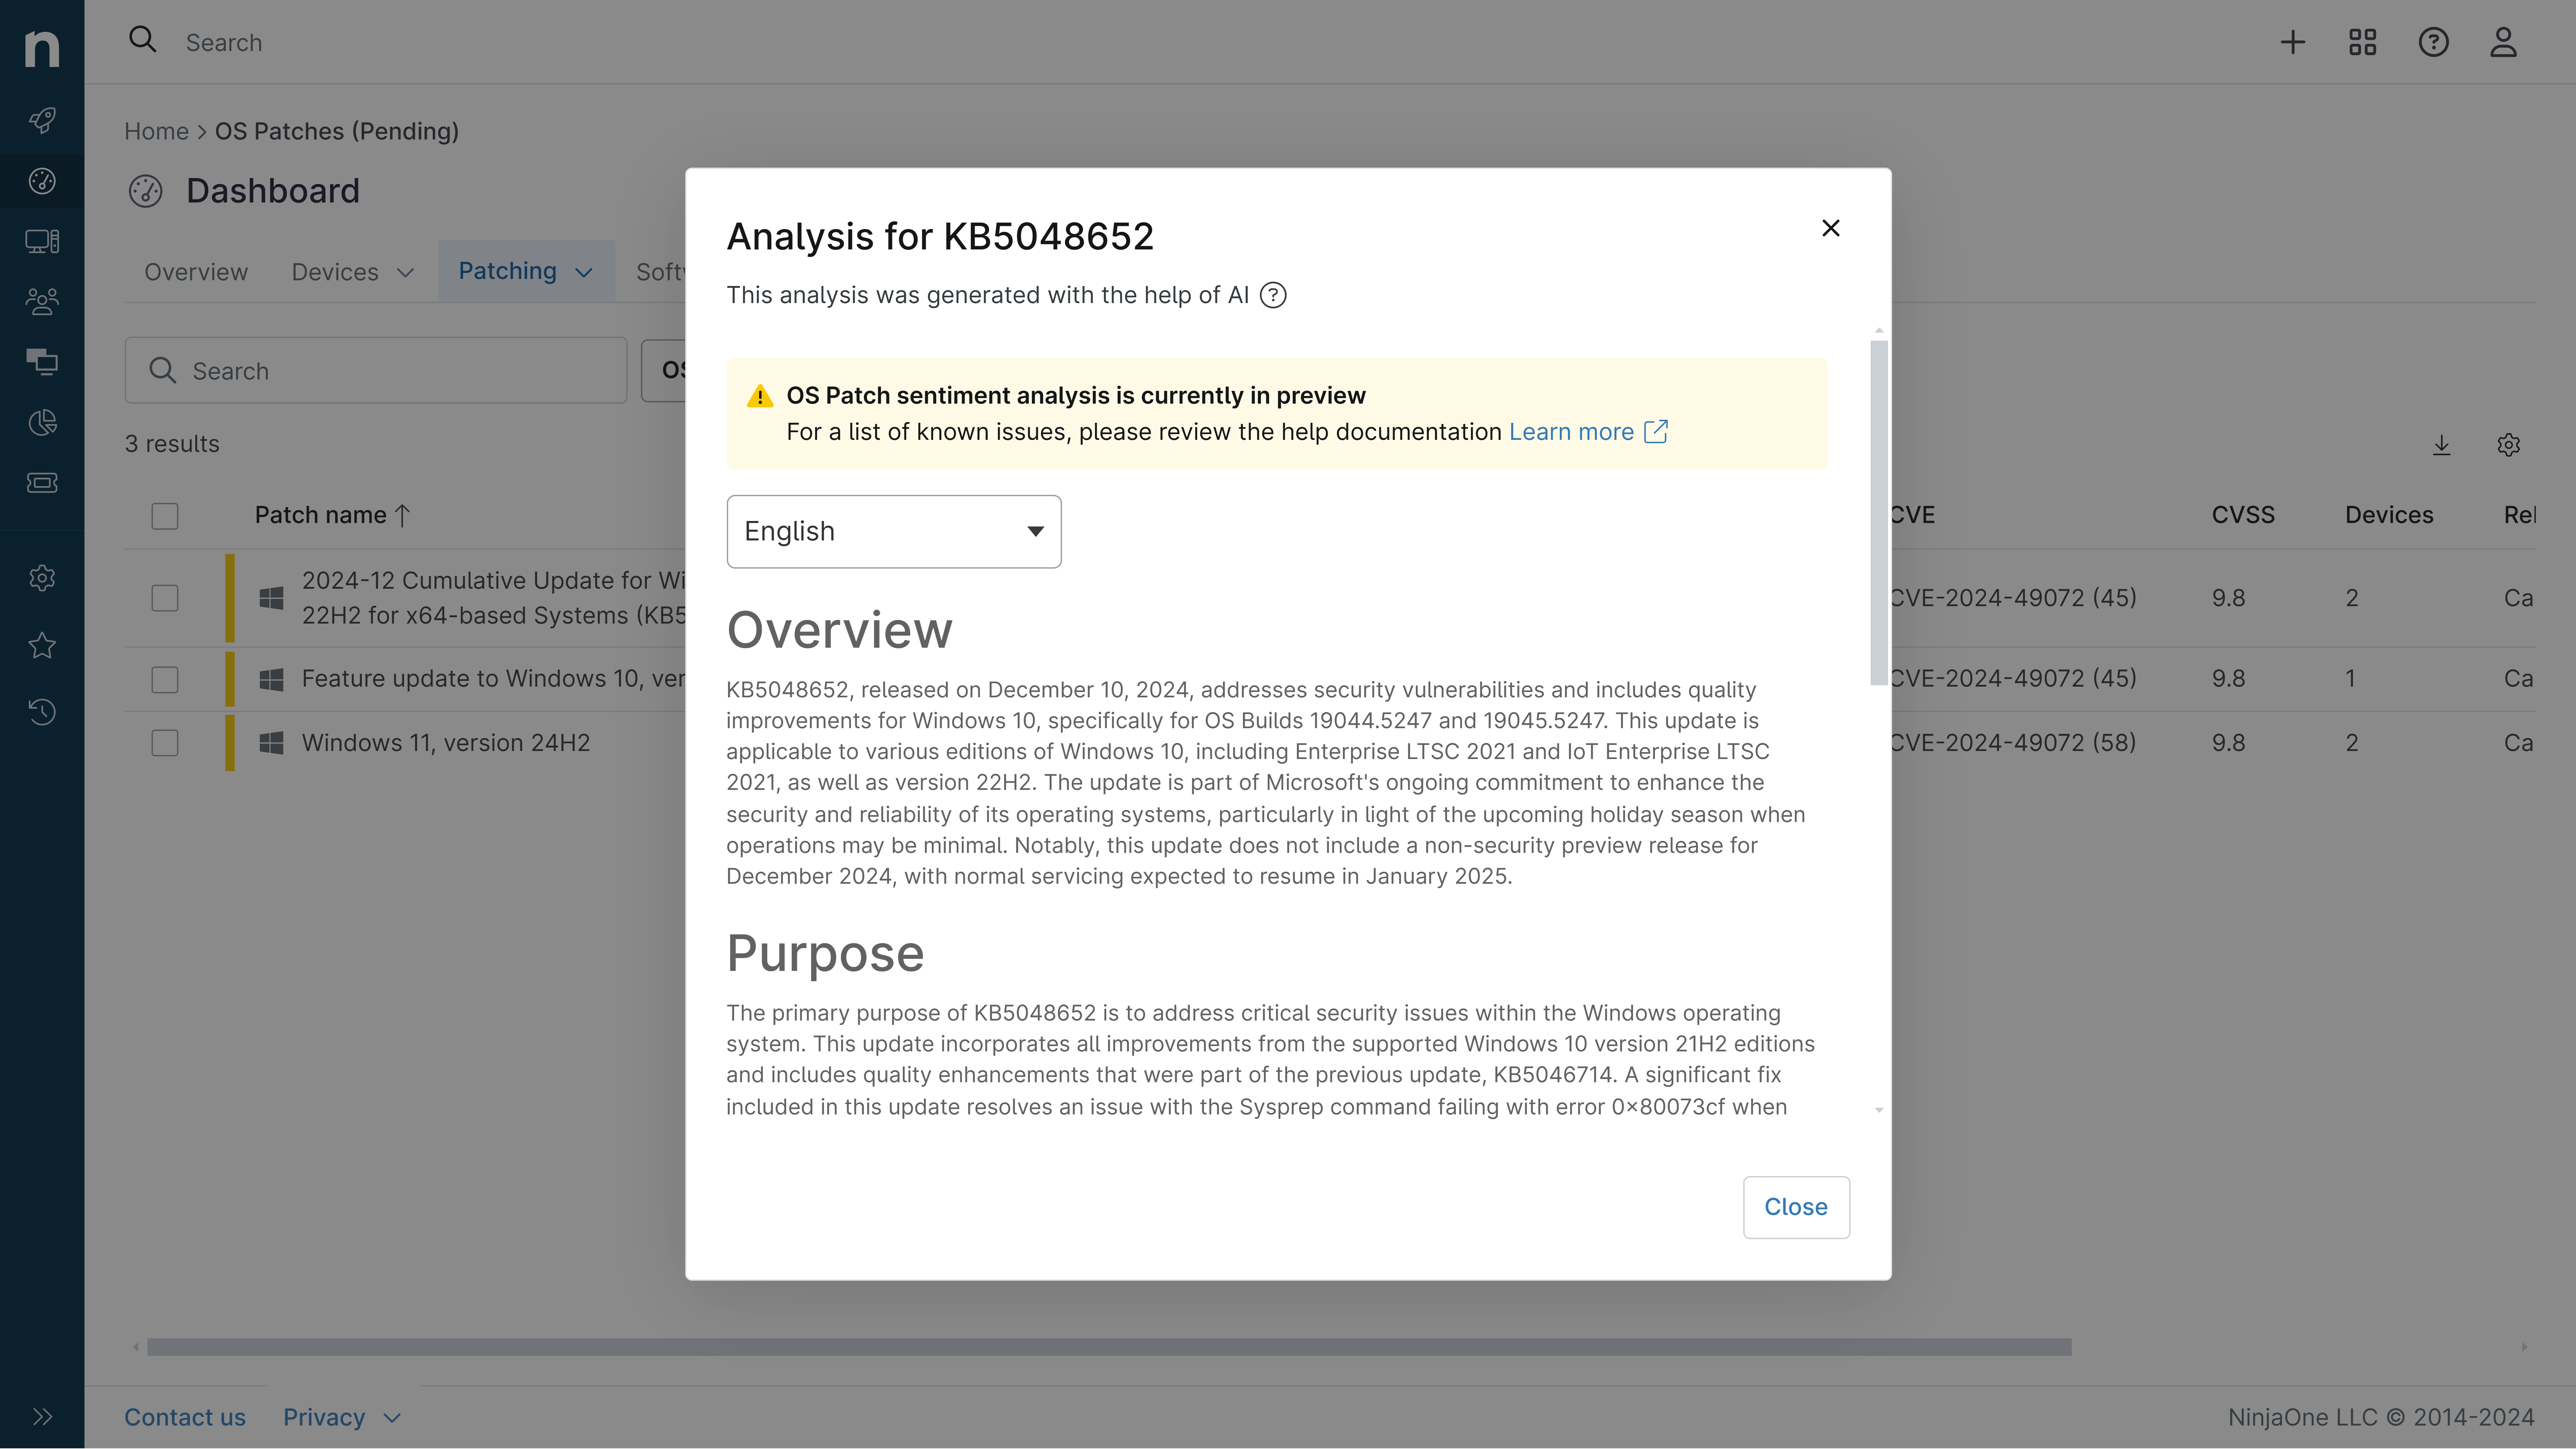
KB5082404: Übersicht mit Nutzerstimmung und Feedback
Zuletzt aktualisiert 31. Mai 2026
Wahrscheinlichkeit der erfolgreichen Installation und des weiteren Betriebs der Maschine
Übersicht
KB5082404 ist ein Sicherheits- und Qualitäts-Rollup-Update vom April 2026, das speziell für .NET Framework 4.8 unter Windows Server 2012 R2 entwickelt wurde. Dieses kumulative Update behebt mehrere kritische Sicherheitslücken und bietet gleichzeitig Zuverlässigkeitsverbesserungen für die .NET-Laufzeitumgebung. Der Patch ist Teil des Extended Security Update (ESU)-Programms von Microsoft für Windows Server 2012 R2, dessen Support im Oktober 2023 endete, Unternehmen mit aktiven ESU-Lizenzen jedoch bis Oktober 2026 weiterhin Sicherheitspatches erhalten.
Das Update umfasst sechs verschiedene Sicherheitslücken, die von der Remote-Codeausführung bis hin zu Problemen bei der Offenlegung von Informationen reichen, sowie Qualitätsverbesserungen, die sich auf die Überprüfung der ClickOnce-Bereitstellung konzentrieren. Organisationen, die ältere .NET Framework 4.8-Anwendungen auf der Windows Server 2012 R2-Infrastruktur ausführen, sollten diesen Patch im Rahmen ihrer Sicherheitswartungsstrategie sorgfältig prüfen, insbesondere angesichts der kritischen Natur der Schwachstelle bei der Remotecodeausführung, die behoben wird.
Zweck
Dieses Sicherheits- und Qualitätsrollup behebt sechs Sicherheitslücken in .NET Framework 4.8. Der bedeutendste Fix betrifft CVE-2026-32178, eine Sicherheitslücke zur Remotecodeausführung, die es Angreifern ermöglichen könnte, beliebigen Code über speziell gestaltete Eingaben auszuführen. Darüber hinaus behebt der Patch drei Denial-of-Service-Schwachstellen (CVE-2026-32203, CVE-2026-32226 und CVE-2026-23666), die die Dienstverfügbarkeit beeinträchtigen könnten, eine Schwachstelle zur Umgehung von Sicherheitsfunktionen (CVE-2026-26171) und eine Schwachstelle zur Offenlegung von Informationen (CVE-2026-33116). Über Sicherheitskorrekturen hinaus umfasst das Update Qualitätsverbesserungen an der .NET-Laufzeitumgebung, insbesondere eine Verbesserung der ClickOnce-Bereitstellungsüberprüfungslogik zur Unterstützung der kryptografischen Algorithmen SHA384 und SHA512, wodurch Sicherheitsstandards für Anwendungsbereitstellungsszenarien modernisiert werden. Der Patch ersetzt zwei frühere Updates (KB5066741 und KB5065960) und konsolidiert Fixes in einer einzigen kumulativen Version.
Allgemeine Stimmung
Die Stimmung rund um diesen Patch ist aus sicherheitstechnischer Sicht ausgesprochen positiv. Microsoft gibt ausdrücklich an, dass bei diesem Update keine bekannten Probleme vorliegen, was ein guter Indikator für die Zuverlässigkeit der Bereitstellung ist. Der Patch behebt wirklich kritische Schwachstellen, insbesondere den Fehler bei der Remotecodeausführung, was ihn zu einer notwendigen Sicherheitsmaßnahme für Unternehmen macht, die eine Windows Server 2012 R2-Infrastruktur betreiben. Einige Überlegungen erfordern jedoch Aufmerksamkeit: Bei der Zielumgebung (Windows Server 2012 R2) handelt es sich um ausgediente Hardware, und Microsoft empfiehlt ausdrücklich ein Upgrade auf neuere Serverversionen, anstatt weiterhin Legacy-Systeme zu patchen. Unternehmen sollten die Sicherheitsvorteile gegen die langfristige Rentabilität der Aufrechterhaltung einer veralteten Infrastruktur abwägen. Das Update enthält eine wichtige Einschränkung bezüglich Azure Arc-fähiger Geräte, bei denen es zu Installationsfehlern kommen kann, wenn die richtigen Netzwerkendpunktkonfigurationen nicht erfüllt sind. Bei Standardbereitstellungen führen das Fehlen gemeldeter Probleme und die kritische Natur der Sicherheitskorrekturen zu einer allgemein positiven Bewertung, obwohl der Bereitstellung Standardtests in Nicht-Produktionsumgebungen vorausgehen sollten.
Bekannte Probleme
– Die Installation kann auf Azure Arc-fähigen Geräten unter Windows Server 2012 R2 fehlschlagen, wenn alle erforderlichen Endpunkte für erweiterte Sicherheitsupdates nicht ordnungsgemäß gemäß den Netzwerkanforderungen des Connected Machine-Agenten konfiguriert sind
- Vor der Anwendung dieses Updates müssen Sprachpakete installiert werden. Die Installation von Sprachpaketen nach diesem Update erfordert eine Neuinstallation des Patches – Möglicherweise ist ein Neustart des Computers erforderlich, wenn betroffene .NET Framework-Dateien während der Installation aktiv verwendet werden
Haftungsausschluss: Wir ergreifen Maßnahmen, um sicherzustellen, dass KI-generierte Inhalte von höchster Qualität sind, können jedoch keine Garantie für ihre Genauigkeit übernehmen und empfehlen den Nutzern, eigene unabhängige Recherchen anzustellen. Erstellt am 2026-05-31 01:43 PM