Gerenciamento de patches para software de terceiros com NinjaOne Autonomous Patch Management

NinjaOne Autonomous Patch Management identifica, aprova, agenda e implanta patches em aplicativos de terceiros instalados em endpoints Windows e macOS — tudo a partir de um único console.

Third-Party Patching featured image

Desafios comuns no gerenciamento de patches para programas de terceiros 

Problema

Como NinjaOne resolve

Aplicativos de terceiros, como Adobe Reader, Chrome e Java, são atualizados de acordo com seus próprios cronogramas, deixando vulnerabilidades expostas entre os ciclos de patching para correção dos sistemas operacionais.NinjaOne verifica os endpoints gerenciados em busca de softwares de terceiros desatualizados e aplica as atualizações dos fornecedores automaticamente, por meio de políticas de patching.
Acompanhar e atualizar manualmente dezenas de aplicativos de terceiros consome muito tempo dos técnicos.Com NinjaOne, aprovações padrão aprovam automaticamente as atualizações críticas para aplicativos de terceiros compatíveis. Assim, os patches de rotina são implantados sem a necessidade de revisão manual.
Atualizações de softwares instaladas durante o horário comercial atrapalham os usuários finais e forçam reinicializações não planejadas.Os administradores definem cronogramas de verificação e implantação para que os patches sejam aplicados dentro dos intervalos de manutenção aprovados.
A equipe de TI não possui uma visão unificada sobre quais aplicativos de terceiros estão atualizados em toda a frota.O painel de controle apresenta o status do patching em aplicativos de terceiros e a conformidade em todos os endpoints gerenciados.

Vantagens da aplicação de patches de terceiros

Correção mais rápida das vulnerabilidades conhecidas em apps de terceiros, pois as atualizações são implantadas automaticamente, em vez de depender de intervenção manual.

Os usuários finais enfrentam menos interrupções, já que as atualizações dos aplicativos de terceiros e reinicializações decorrentes são executadas nos intervalos programados de manutenção.

Os técnicos gastam menos tempo procurando atualizações de aplicativos em todos os dispositivos, pois as aprovações e a implantação são realizadas de acordo com as políticas.

Mais agilidade na preparação para auditorias, pois as atividades de aplicação de patches de terceiros são registradas em todos os endpoints gerenciados.

A TI conquista uma visão geral sobre a conformidade dos patches de terceiros em toda a frota de endpoints, em vez de verificar cada aplicativo em cada dispositivo.

Gerenciar patches de terceiros ficou mais prático e eficiente que nunca

Gerenciamento de patches

Aplicação automatizada de patches de terceiros

NinjaOne verifica os endpoints gerenciados em busca de aplicativos de terceiros compatíveis e aplica as atualizações disponibilizadas pelos fornecedores e aprovadas nas políticas de patches. A automação abrange aplicativos comuns, como Adobe Reader, Chrome e Java, sem a necessidade de fluxos de trabalho separados para criação de pacotes de implementação.

Inventário de hardware e software

Aprovações com base em políticas

Os administradores podem aprovar, adiar ou rejeitar atualizações de terceiros de acordo com políticas. Aprovações padrão conseguem aprovar automaticamente as atualizações críticas relevantes para os softwares compatíveis com NinjaOne; demais atualizações permanecem sob controle manual.

Gerenciamento de software

Verificações programadas e implantação

As equipes definem quando NinjaOne verifica e instala atualizações de terceiros. Com agendamento, as atualizações e reinicializações ocorrem no horário de manutenção aprovado, limitando as interrupções durante o horário comercial.

Ícone de automação de tarefas em endpoints

Cobertura multiplataforma

O gerenciamento de patches de software de terceiros pode ser executado em endpoints Windows e macOS. Cada plataforma é configurada e monitorada com políticas de atualização a partir do mesmo console.

Implentação de script baseada em formulário

Relatórios sobre o status e conformidade do patching

NinjaOne registra o status dos patches de terceiros nos endpoints gerenciados e gera relatórios centralizados. Assim, a TI identifica aplicativos desatualizados e documenta o histórico de patches para análises de segurança e auditorias.

Como empresas gerenciam patches em aplicativos de terceiros?

Correção de vulnerabilidades de software de terceiros em endpoints remotos

Organizações com equipes remotas aplicam patches em aplicativos de terceiros pela internet, sem a necessidade de VPN. Os administradores confirmam o status dos patches para dispositivos externos e locais a partir do mesmo painel: assim, os computadores remotos seguem as mesmas políticas de atualização que os do escritório. O status do patching em apps de terceiros é exibido ao lado do status das atualizações do sistema operacional; portanto, não é necessária nenhuma ferramenta separada.

Manter equipamentos sujeitos à regulamentação preparados para auditorias

Equipes de TI nos setores da saúde, finanças e educação padronizam as versões dos aplicativos de terceiros e registram todas as ações relacionadas a patches. Com NinjaOne Autonomous Patch Management, quando uma auditoria é iniciada, a TI simplesmente extrai o histórico de patches de terceiros pelo console unificado, em vez de coletar evidências dispositivo por dispositivo.

MSPs padronizam o patching de aplicativos de terceiros em todos os clientes

Provedores de serviços gerenciados conseguem aplicar políticas de patching para software de terceiros a cada tenant e agendar as atualizações de acordo com o horário comercial de cada cliente. Os técnicos gerenciam ambientes de clientes distintos a partir de um único console, o que reduz a divergência de versões de aplicativos entre as organizações. Cada cliente mantém uma linha de base consistente de softwares de terceiros, eliminando o processo de criar um pacote específico para cada organização.

Como funciona a aplicação de patches de terceiros com NinjaOne Autonomous Patch Management

I. Habilite a aplicação de patches de terceiros

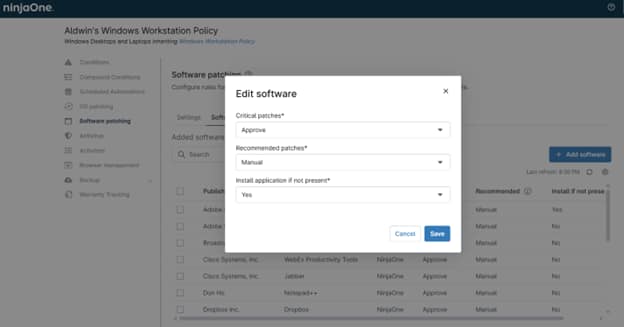
Em uma política de patches, os administradores habilitam a aplicação de patches em software de terceiros para os grupos de dispositivos de destino.

II. Selecione aplicativos e aprovações

A TI seleciona quais aplicativos compatíveis com NinjaOne serão gerenciados e define regras de aprovação ou usa as aprovações padrão para atualizações críticas.

III. Programe varreduras e implantação

NinjaOne verifica se há softwares de terceiros desatualizados e instala as atualizações aprovadas durante os intervalos de manutenção definidos.

IV. Monitore a conformidade

O painel exibe o status do patching dos aplicativos de terceiros e sinaliza as instalações com falha para correção. Consulte a documentação NinjaOne para obter instruções passo a passo sobre a configuração.

Pronto para simplificar as partes mais difíceis da TI?

Resultados comprovados da automação no patching

A cidade de Sarnia reduziu em 90% o tempo gasto em aplicação de patches com NinjaOne Autonomous Patch Management.

"A aplicação automatizada de patches da plataforma NinjaOne reduziu em 90% nosso tempo de patching."

Veja como funciona a aplicação de patches em aplicativos de terceiros

Descubra como NinjaOne Patch Management ajuda organizações a monitorar a conformidade com patches em endpoints remotos, padronizar políticas de aplicação de patches e manter a conformidade em ambientes distribuídos.

Recursos relacionados

Perguntas frequentes sobre aplicação de patches em software de terceiros

É uma funcionalidade da solução NinjaOne Autonomous Patch Management, que verifica os endpoints gerenciados em busca de aplicativos de terceiros desatualizados e aplica as atualizações aprovadas pelos fornecedores, de acordo com as configurações definidas nas políticas do agente. A TI gerencia a identificação, aprovação, agendamento e implantação dos patches de terceiros nos endpoints a partir de um único console.

NinjaOne aplica patches em um portfólio de aplicativos de terceiros compatíveis, incluindo títulos comuns como Adobe Reader, Chrome e Java. Os administradores selecionam quais aplicativos serão gerenciados na aba “Aplicação de patches de software” em cada política de agente. Selecione a aba “Software” e, em seguida, clique em “Adicionar software” para abrir a Biblioteca de Software e visualizar o catálogo completo.

Sim. O gerenciamento de patches de software de terceiros está disponível para endpoints Windows e macOS, e cada plataforma é configurada e monitorada via políticas de agente. A cobertura depende dos aplicativos compatíveis com cada sistema operacional.

Sim. Após ativar as configurações de aplicação de patches e aprovação de software de terceiros, NinjaOne aprova as atualizações críticas por padrão; já as atualizações recomendadas exigem aprovação manual. Os administradores podem alterar a ação de aprovação para cada categoria de atualização para “Aprovar”, “Manual” ou “Rejeitar”.

Habilite a aplicação de patches de terceiros numa política de agente e, em seguida, selecione quais aplicativos gerenciar. A política define as regras de aprovação e a programação de verificação e implantação aplicáveis a todos os aplicativos selecionados. Uma vez atribuída a um grupo de dispositivos, a política é executada automaticamente, e as atualizações de rotina são implementadas conforme o cronograma, sem a necessidade de etapas manuais.

A aplicação de patches de terceiros é um dos recursos do NinjaOne Autonomous Patch Management, que também gerencia atualizações do sistema operacional e de aplicativos da Microsoft. As mesmas políticas, cronogramas e painel de controle abrangem, em conjunto, os patches do sistema operacional e de terceiros.