NinjaOne MDM
para saúde
NinjaOne MDM protege e gerencia os dispositivos móveis Android e Apple utilizados na área da saúde em ambientes clínicos e hospitalares, garantindo o cumprimento das políticas de uso dos dispositivos.
NinjaOne MDM protege e gerencia os dispositivos móveis Android e Apple utilizados na área da saúde em ambientes clínicos e hospitalares, garantindo o cumprimento das políticas de uso dos dispositivos.

Problema | Como NinjaOne resolve |
Clínicas e hospitais utilizam dispositivos móveis para acessar aplicativos clínicos e informações de pacientes, o que eleva o risco de acesso não autorizado em caso de perda ou roubo de um dispositivo. | NinjaOne permite que a TI bloqueie ou apague remotamente os dispositivos móveis gerenciados, ajudando a impedir o acesso não autorizado a aplicativos e dados em caso de perda ou roubo dos dispositivos. |
A equipe clínica precisa ter acesso aos aplicativos necessários para o atendimento aos pacientes, mas o acesso irrestrito a aplicativos pode acarretar riscos desnecessários à segurança e à conformidade. | NinjaOne permite que os administradores controlem quais aplicativos são instalados e autorizados a ser executados nos dispositivos gerenciados, ajudando a garantir que os dispositivos das instituições de saúde utilizem apenas aplicativos aprovados. |
As instituições de saúde talvez necessitem de configurações padronizadas para dispositivos móveis em hospitais, clínicas e outros locais de atendimento distribuídos. | NinjaOne proporciona gerenciamento centralizado e baseado em políticas para aplicar configurações consistentes em todos os dispositivos Android e Apple gerenciados, reduzindo a necessidade de configuração individual dos dispositivos. |
Os dispositivos móveis destinados aos pacientes e dispositivos de uso compartilhado podem precisar fornecer acesso a um aplicativo específico de saúde sem expor outras funções do dispositivo. | NinjaOne MDM oferece suporte ao modo quiosque para um ou vários aplicativos no Android, permitindo que as equipes de TI restrinjam o uso dos tablets Android aos aplicativos necessários para fluxos de trabalho clínico específicos, voltados para o paciente ou para o profissional da saúde. |
Políticas de segurança centralizadas, controles de aplicativos e recursos de bloqueio ou apagamento remoto ajudam as organizações da área da saúde a reduzir o risco de acesso não autorizado a informações confidenciais em dispositivos móveis gerenciados.
Com configurações padronizadas e aplicativos gerenciados de maneira centralizada, os dispositivos móveis permanecem prontos para fluxos de trabalho clínicos, reduzindo intervenções desnecessárias da equipe de TI e interrupções à produtividade dos profissionais.
Com o gerenciamento baseado em políticas, é mais fácil manter configurações padronizadas em toda a frota de dispositivos móveis e facilitar o acesso dos profissionais aos aplicativos e às configurações necessários para suas funções profissionais.
Ações de gerenciamento remoto, como bloqueio e limpeza de dispositivos, permitem intervir sem acesso físico, ajudando a reduzir possíveis impactos operacionais motivados por incidentes relacionados a dispositivos.
Centralizar o gerenciamento de dispositivos móveis Android e Apple junto ao dos demais endpoints proporciona à equipe de TI mais visibilidade e uma abordagem de gerenciamento comum a todas as unidades, ajudando a reduzir a complexidade operacional conforme a frota de dispositivos cresce.

NinjaOne permite que equipes de TI da área da saúde gerenciem dispositivos móveis Android e Apple a partir de uma plataforma centralizada, aplicando políticas de configuração de dispositivos, aplicativos, segurança e conectividade em ambientes clínicos e administrativos.

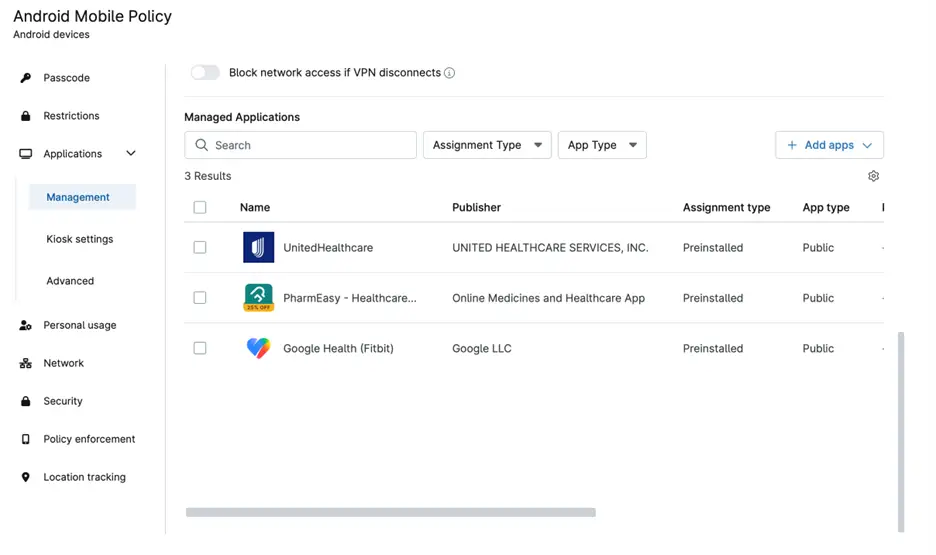
NinjaOne permite que os administradores controlem quais aplicativos estão instalados, disponíveis ou bloqueados nos dispositivos gerenciados. A TI pode implantar aplicativos aprovados para a área da saúde, configurar as permissões desses aplicativos e definir o comportamento das atualizações por meio de políticas de MDM.

NinjaOne permite configurar restrições a funções dos dispositivos, como câmeras, microfones, captura de tela, alterações na conta, transferência de dados via USB, redefinições de fábrica e outros recursos dos aparelhos. Esses controles ajudam a restringir as formas como os dispositivos gerenciados são utilizados em ambientes clínicos.

NinjaOne permite que os administradores configurem redes Wi-Fi confiáveis e parâmetros de rede via políticas de MDM. Assim, as equipes de TI da saúde podem padronizar a conectividade dos dispositivos gerenciados e restringir esses dispositivos a configurações de rede aprovadas.

NinjaOne permite aplicar requisitos de senha e segurança aos dispositivos gerenciados, incluindo requisitos de senha, limites de tentativas malsucedidas, configurações de criptografia, controles da tela de bloqueio, entre outras políticas de segurança.
Hospitais e clínicas podem contar com NinjaOne MDM para gerenciar tablets Android e dispositivos Apple compartilhados, utilizados por profissionais de saúde em enfermarias, áreas de tratamento ou turnos. A TI pode padronizar aplicativos aprovados, configurações de segurança e políticas de acesso; assim, os dispositivos permanecem configurados para os fluxos de trabalho clínicos mesmo sendo transferidos entre usuários e locais. Isso ajuda os funcionários a acessarem os aplicativos e as informações de que precisam, sem que a equipe de TI precise reconfigurar manualmente cada dispositivo entre os turnos.
Instituições de saúde podem utilizar NinjaOne MDM para gerenciar tablets Android utilizados como estações de atendimento aos pacientes, quiosques de informações ou demais dispositivos compartilhados. O modo quiosque para um ou vários aplicativos permite que a TI restrinja o uso dos dispositivos Android aos aplicativos necessários para fluxos de trabalho específicos voltados aos pacientes. Isso limita o acesso a aplicativos e funções do dispositivo não relacionados.
As equipes de TI da área da saúde que gerenciam dispositivos em hospitais, clínicas ou outras unidades podem usar NinjaOne MDM para aplicar políticas consistentes de aplicativos e segurança em toda a sua frota de dispositivos móveis. Os dispositivos podem ser registrados, configurados e gerenciados de forma centralizada, permitindo que a TI mantenha uma base comum e, ao mesmo tempo, adapte-se às diferentes funções e localizações dos dispositivos. Isso reduz a necessidade de administração individual dos dispositivos e oferece à TI uma maneira mais consistente de gerenciar dispositivos móveis em operações de saúde distribuídas.
NinjaOne MDM oferece suporte ao registro de dispositivos Android e Apple pertencentes à organização e aos funcionários (BYOD), permitindo que as instituições de saúde registrem tablets clínicos compartilhados e celulares de propriedade dos funcionários por meio do método de registro adequado. Consulte a documentação da ferramenta NinjaOne MDM para conhecer as etapas de registro e configuração de políticas.
Os administradores podem definir requisitos para senhas, incluindo regras alfanuméricas, número máximo de tentativas malsucedidas, validade da senha e configurações de bloqueio automático, além de restringir a instalação de aplicativos e o acesso à rede e configurar as redes Wi-Fi permitidas. A aplicação dessas configurações por meio de políticas ajuda as equipes de TI da área da saúde a manter controles de segurança consistentes em todos os dispositivos e locais de atendimento.
NinjaOne MDM permite que os administradores controlem quais aplicativos estão disponíveis nos dispositivos e instalem ou removam aplicativos remotamente por meio de políticas. Em ambientes de saúde, isso pode incluir aplicativos complementares ao prontuário eletrônico do paciente (EHR), sistemas de mensagens seguras e ferramentas de agendamento, permitindo que as equipes de TI gerenciem os aplicativos sem a necessidade de acesso físico a cada dispositivo.
Uma vez registrados os dispositivos, NinjaOne MDM oferece às equipes de TI uma visibilidade centralizada das informações, como tipo de dispositivo, versão do sistema operacional, status de segurança, aplicativos instalados e conformidade com as políticas. Caso um dispositivo seja perdido, roubado ou saia da organização, a equipe de TI pode realizar ações remotas, como bloquear ou apagar o dispositivo, ou redefinir sua senha. Essa visibilidade ajuda as equipes de TI da área da saúde a manter o controle sobre os dispositivos que podem fornecer acesso a sistemas relacionados aos pacientes.
NinjaOne MDM utiliza o Apple Business Manager para o Registro Automático de Dispositivo, oferecendo configuração sem intervenção manual para dispositivos Apple de propriedade corporativa e supervisionados — o método de registro mais utilizado pelas organizações da área da saúde para iPads clínicos compartilhados e iPhones de departamentos. O ABM também oferece licenciamento de aplicativos por meio do Apple Apps and Books (VPP), de modo que a implantação e a distribuição de aplicativos possam ser gerenciadas por organização ou por local, em vez de por dispositivo.

O registro de dispositivos Android no MDM requer a vinculação com o Android Enterprise, um serviço gratuito configurado por meio de uma conta gerenciada do Google ou do Gmail. Após a configuração, os administradores podem implantar aplicativos diretamente a partir da Google Play Store, que abrange a maioria dos aplicativos clínicos e de fluxo de trabalho baseados em Android utilizados pelos profissionais de saúde.
Para organizações que estão substituindo outro MDM por NinjaOne MDM, é possível migrar dispositivos Apple de propriedade da empresa sem a necessidade de realizar uma limpeza completa dos dispositivos, o que faz diferença significativa para o setor de saúde, onde reconfigurar toda a frota de dispositivos clínicos resulta em tempo de inatividade. Atualmente, isso requer que os dispositivos já estejam registrados no Apple Business Manager ou no Apple School Manager por meio do Registro Automático de Dispositivo e estejam executando as versões de SO iOS 26, iPadOS 26 ou macOS 26.
MDM que ajuda a TI da área da saúde a proteger e
gerenciar dispositivos móveis
A segurança dos dados e a conformidade com a HIPAA são essenciais na área da saúde. Com NinjaOne, não há atrasos nas políticas e na aplicação de patches, mantendo nossa rede segura e nos ajudando a manter a conformidade. Os dispositivos móveis podem representar um risco à segurança, mas, com NinjaOne, temos controle total sobre todas as atividades dos dispositivos e podemos monitorá-los a partir de um único painel.”
— Tyler Ellison, IT Officer, FCC Behavioral Health
Fonte: NinjaOne
Ajude a manter os dispositivos de saúde seguros, configurados de maneira consistente e prontos para uso pela equipe com NinjaOne MDM. De forma centralizada, a TI pode gerenciar dispositivos Android e Apple, aplicar políticas relacionadas a dispositivos e aplicativos, restringir o acesso a aplicativos aprovados e bloquear ou apagar remotamente os dispositivos quando necessário. Gerencie dispositivos móveis junto com outros endpoints a partir de uma única plataforma para reduzir a carga administrativa e garantir operações de TI na área da saúde mais confiáveis.
O gerenciamento de dispositivos móveis (MDM) para saúde consiste no processo de registrar, proteger e gerenciar de forma centralizada os smartphones e tablets utilizados pela equipe clínica e administrativa, independentemente de o dispositivo ser de propriedade da organização ou do funcionário. A solução abrange registro, aplicação de políticas de segurança, implantação de aplicativos e ações remotas, como bloquear ou apagar os dados de um dispositivo perdido, proporcionando à TI um único ponto de controle para os dispositivos móveis de comunicação e os que interagem com os sistemas de atendimento aos pacientes.
Um exemplo concreto é a FCC Behavioral Health, uma organização comunitária de saúde no Estado do Missouri, EUA. A organização utiliza a solução NinjaOne MDM para gerenciar seus dispositivos móveis Apple em todo o ambiente, permitindo que sua equipe de TI aplique políticas de forma centralizada, implante atualizações, monitore a atividade dos dispositivos e ofereça suporte remoto a eles. A FCC Behavioral Health relata que NinjaOne ajudou a tornar as atualizações de políticas 4x mais rápidas, atendendo aos requisitos de segurança e conformidade com a HIPAA.
Os dispositivos móveis ajudam profissionais de saúde a acessar prontuários eletrônicos, se comunicar com segurança, oferecer suporte à telessaúde, gerenciar agendamentos e o check-in de pacientes, documentar os cuidados prestados, escanear códigos de barras e receber alertas. Tablets compartilhados também podem servir como quiosques de check-in ou sinalização digital.
Não. Dispositivos vestíveis e MDM não são a mesma coisa. Dispositivos vestíveis são aparelhos físicos, como relógios inteligentes ou dispositivos de monitoramento médico, capazes de coletar, exibir ou transmitir informações relacionadas à saúde. MDM é um software que as equipes de TI utilizam para gerenciar e proteger dispositivos móveis compatíveis, como smartphones e tablets. No setor de saúde, o software MDM pode ajudar a gerenciar os dispositivos móveis que os funcionários utilizam para acessar informações provenientes de dispositivos vestíveis ou para trabalhar em conjunto com eles.
Um MDM para a área da saúde deve proteger dispositivos móveis, aplicar políticas de segurança consistentes, controlar aplicativos e acesso aos dispositivos, oferecer suporte a Android e Apple e permitir o bloqueio ou a limpeza remota de dispositivos perdidos. Além disso, deve oferecer gerenciamento centralizado capaz de se adaptar a diferentes clínicas e hospitais, integrar-se aos sistemas de TI existentes e gerar relatórios para ajudar as equipes a manter a visibilidade e atender aos requisitos de conformidade.
Para implementar o gerenciamento de dispositivos móveis (MDM) na área da saúde, as organizações devem começar identificando os dispositivos, usuários, aplicativos e fluxos de trabalho que precisam gerenciar. As equipes de TI podem, então, registrar dispositivos, aplicar políticas de segurança e acesso, configurar aplicativos aprovados e estabelecer controles, como bloqueio e apagamento remotos. Após a implantação, a TI poderá monitorar a conformidade dos dispositivos, manter as políticas atualizadas e revisar regularmente as configurações conforme ocorrerem alterações nos dispositivos e fluxos de trabalho da saúde.