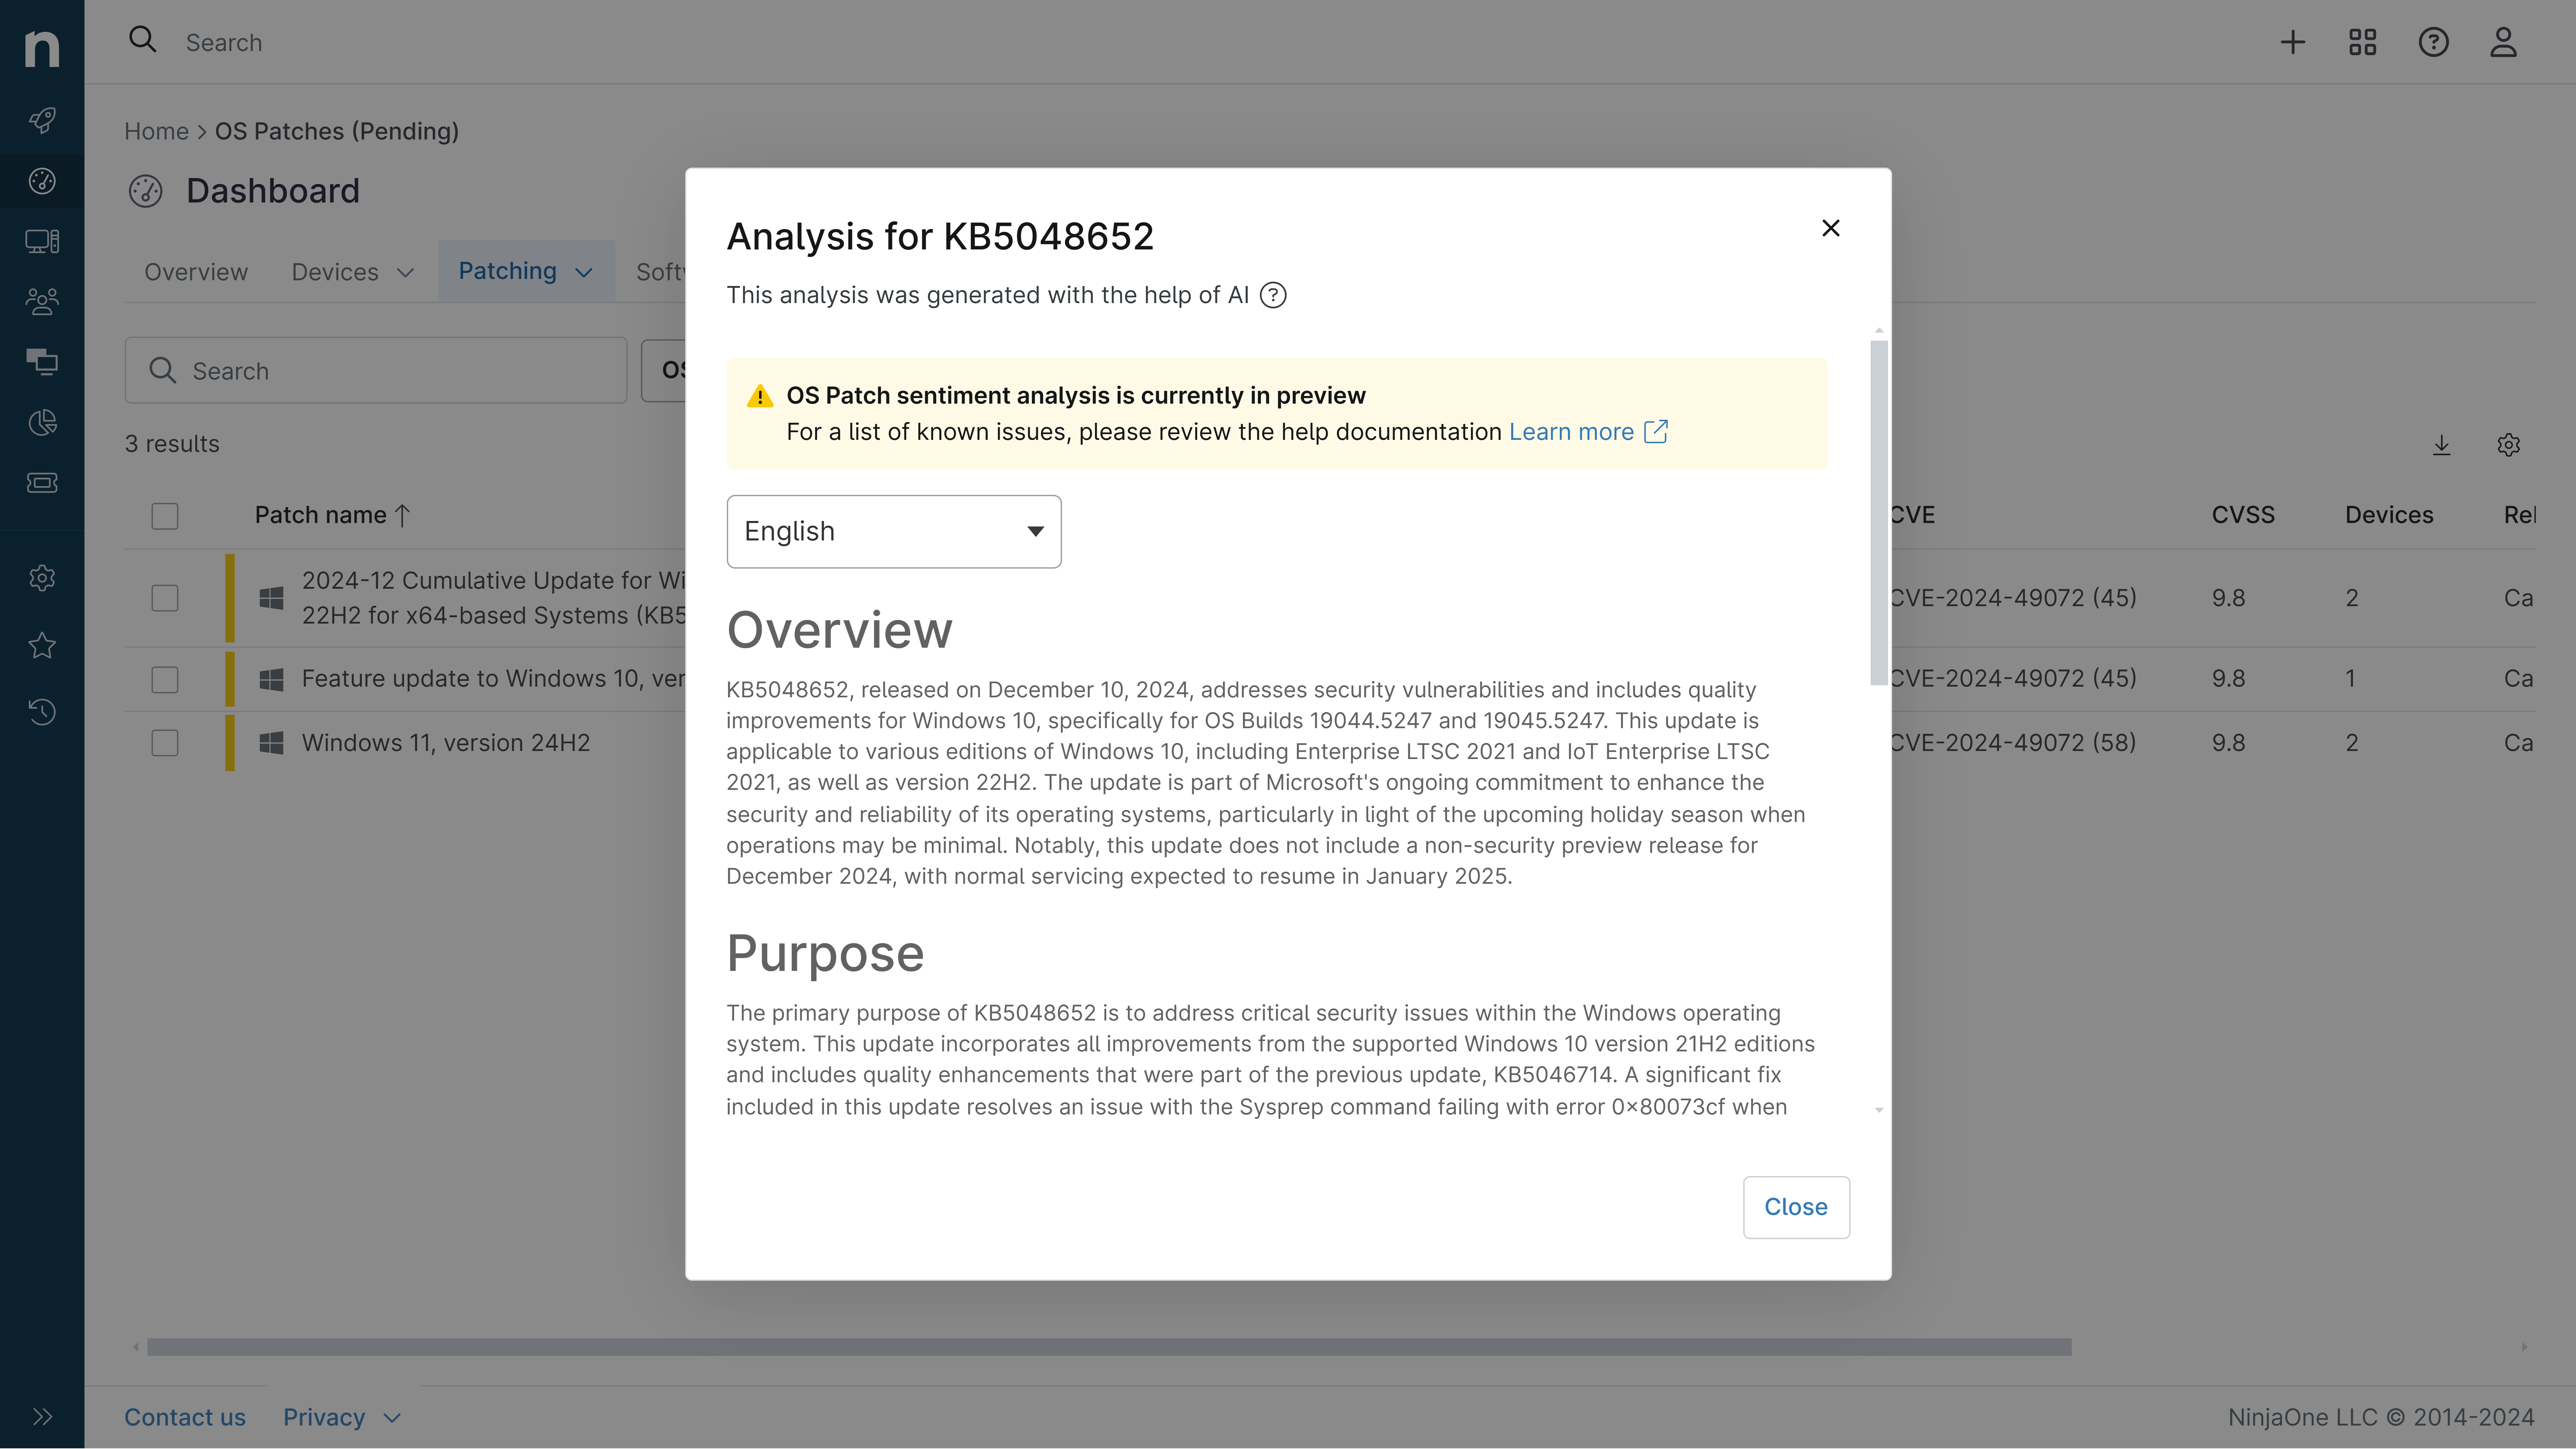
KB5082123: Overzicht met gebruikerssentiment en feedback
Laatst geüpdatet 31 mei 2026
Waarschijnlijkheid van succesvolle installatie en blijvende werking van de machine
Overzicht
KB5082123 is een beveiligingsupdate van april 2026 voor Windows Server 2019 en Windows 10 Enterprise LTSC 2019 (OS-build 17763.8644). Deze cumulatieve update verhelpt meerdere beveiligingsproblemen en introduceert kwaliteitsverbeteringen in het hele besturingssysteem. De update is vooral belangrijk vanwege de aanstaande vervaldatum van het Secure Boot-certificaat, gepland voor juni 2026, wat van invloed zou kunnen zijn op de opstartmogelijkheden van het systeem als apparaten niet van tevoren worden bijgewerkt. De patch combineert zowel beveiligingsupdates als verbeteringen in de onderhoudsstack om de systeembetrouwbaarheid te verbeteren en bescherming te bieden tegen opkomende bedreigingen.
Deze update vertegenwoordigt een uitgebreide onderhoudsrelease die de beveiliging van meerdere systeemcomponenten aanpakt, waaronder Remote Desktop, Kerberos-authenticatie, Windows Deployment Services en kerneldriverbeheer. De update bevat ook oplossingen voor taalspecifieke problemen die van invloed zijn op de weergave van Japanse tekens in PowerShell op Windows Server 2019. Organisaties die deze oudere besturingssysteemversies gebruiken, moeten prioriteit geven aan het beoordelen van deze update, gezien de gevolgen voor de veiligheid en de kritieke aard van de wijzigingen in het Secure Boot-certificaat.
Doel
KB5082123 levert essentiële beveiligingsverbeteringen en kwaliteitsverbeteringen voor Windows Server 2019 en Windows 10 Enterprise LTSC 2019. De update versterkt de beveiliging van extern bureaublad door verbeterde bescherming te implementeren tegen phishing-aanvallen met behulp van RDP-bestanden, waardoor gebruikers de verbindingsinstellingen moeten controleren voordat ze verbindingen tot stand brengen met standaard uitgeschakelde beveiligingsinstellingen. Het introduceert een blokkeerlijst voor kwetsbare stuurprogramma's die bekende problematische kernelstuurprogramma's toevoegt aan de beveiligingsblokkeerlijst van Microsoft, waardoor de systeemintegriteit wordt verbeterd, maar mogelijk ook oudere back-uptoepassingen worden aangetast. De update wijzigt de standaardinstellingen voor Kerberos-authenticatie om gebruik te maken van AES-SHA1-codering voor een betere beveiliging. Bovendien wordt de niet-ondersteunde functie Hands-Free Deployment in Windows Deployment Services uitgeschakeld en wordt dynamische Secure Boot-statusrapportage in de Windows Security-toepassing mogelijk gemaakt. De patch verhelpt een kritiek probleem waarbij apparaten BitLocker Recovery kunnen openen na Secure Boot-updates en bevat oplossingen voor problemen met de weergave van Japanse tekens in PowerShell. Deze veranderingen zorgen er gezamenlijk voor dat de beveiliging wordt verbeterd, dat systemen worden voorbereid op het verlopen van certificaten en dat de authenticatieprotocollen worden verbeterd.
Algemene Stemming
Het sentiment in de gemeenschap met betrekking tot KB5082123 is gemengd en weerspiegelt het typische patroon voor beveiligingsupdates met bekende problemen. Hoewel de beveiligingsverbeteringen over het algemeen als noodzakelijk en belangrijk worden erkend, met name de voorbereiding van Secure Boot-certificaten en de verbeteringen aan de blokkeerlijst van kwetsbare stuurprogramma's, zijn er verschillende belangrijke zorgen naar voren gekomen. De update heeft opstartfouten veroorzaakt in specifieke gevirtualiseerde omgevingen, met name bij Citrix App Layering-implementaties op de VMware-infrastructuur. Sommige gebruikers meldden dat Server 2019-systemen er niet in slaagden DHCP-adressen te verkrijgen en niet goed op te starten, hoewel uit onderzoek bleek dat deze problemen vaak verband hielden met onderliggende hypervisor-sjabloon-mismatches en niet met de patch zelf. Het probleem met de weergave van de beveiligingswaarschuwing van Extern bureaublad dat van invloed is op installaties met meerdere monitoren en verschillende schaalconfiguraties, vertegenwoordigt een probleem met de bruikbaarheid dat vervolgens in latere updates werd opgelost. Herstartlussen van domeincontrollers in forest-omgevingen met meerdere domeinen die gebruik maken van Privileged Access Management vormen een ernstig probleem voor bedrijfsimplementaties, hoewel Microsoft een out-of-band oplossing heeft geboden. De blokkeerlijst voor kwetsbare stuurprogramma's is weliswaar positief voor de beveiliging, maar heeft back-uptoepassingen die afhankelijk zijn van oudere stuurprogramma's verstoord, waardoor gebruikers hun back-upoplossingen moesten bijwerken. Ondanks deze problemen wordt algemeen erkend dat de beveiligingsverbeteringen en de voorbereiding van certificaten noodzakelijk zijn, en de meeste problemen zijn verholpen door middel van daaropvolgende patches of tijdelijke oplossingen.
Bekende Problemen
- Domeincontrollers in forest-omgevingen met meerdere domeinen die Privileged Access Management gebruiken, kunnen tijdens het opstarten last krijgen van LSASS-crashes en herstartlussen, waardoor het domein mogelijk niet beschikbaar is (opgelost in KB5091573)
- Beveiligingswaarschuwingsdialogen voor Remote Desktop worden mogelijk onjuist weergegeven op systemen met meerdere monitoren die verschillende instellingen voor de weergaveschaal gebruiken (100% en 125%), waarbij overlappende tekst of verborgen knoppen worden weergegeven (opgelost in updates na 12 mei 2026)
- Back-uptoepassingen die afhankelijk zijn van geblokkeerde kwetsbare kernelstuurprogramma's kunnen mislukken bij een poging schijfimages te koppelen of te beheren, waarbij fouten worden weergegeven zoals "De back-up is mislukt omdat Microsoft VSS een time-out heeft gehad tijdens het maken van de momentopname" of VSS_E_BAD_STATE
- Opstartfouten gerapporteerd in gevirtualiseerde Citrix App Layering-omgevingen op VMware, hoewel onderzoek onderliggende compatibiliteitsproblemen met hypervisor-sjablonen aantoonde in plaats van directe patchproblemen
- Installaties in de Japanse taal kunnen in bepaalde scenario's problemen ondervinden met de weergave van PowerShell-tekens (hoewel deze update een oplossing voor dit probleem uit eerdere updates bevat)
Disclaimer: We nemen maatregelen om ervoor te zorgen dat AI-gegenereerde inhoud van de hoogst mogelijke kwaliteit is, maar we kunnen de nauwkeurigheid ervan niet garanderen en raden gebruikers aan hun eigen onafhankelijke onderzoek te doen. Gegenereerd op 2026-05-31 07:54 PM