Schlüsselpunkte
- Kategorienaufteilung: Schwachstellenmanagement = Bewertung (Scanning) + Behebung (Patch & Konfiguration). Viele Anbieter spezialisieren sich auf einen Bereich. Wählen Sie basierend auf Ihrer eigenen Lücke.
- Die wichtigsten Optionen: NinjaOne, Sprinto, Arctic Wolf, Tenable Nessus, Qualys VMDR, Rapid7 InsightVM, Automox, VulScan, Orca Security, Saner CVEM (die Liste enthält Vor- und Nachteile sowie Bewertungen; alle Daten stammen von G2/Capterra).
- „Die beste Lösung“ verfügt über folgende Funktionen: Automatisierung (unauffällig, geplant), Echtzeit-Berichte und -Warnmeldungen, risikobasierte Priorisierung sowie kontinuierliche Erkennung mit vollständiger Transparenz über alle Assets (zentralisierte Benutzeroberfläche).
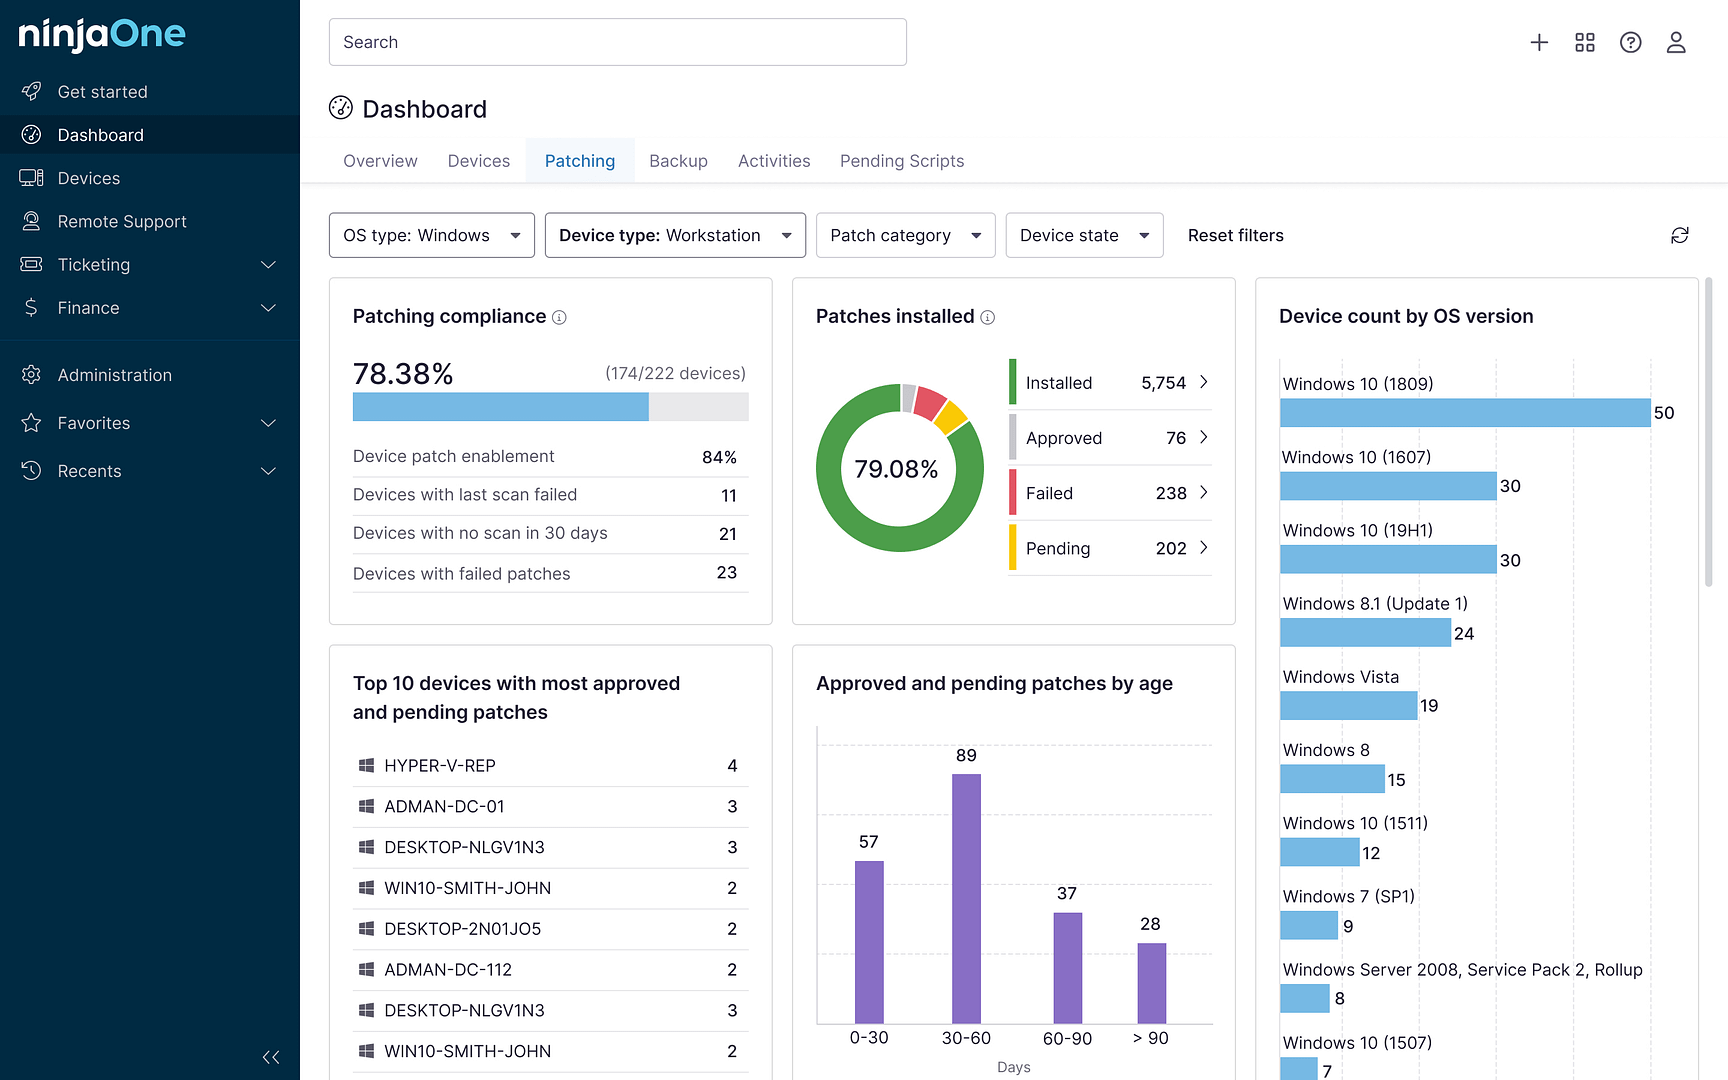
- Warum NinjaOne heraussticht: Die Software bietet einheitliche Endpunkt-Transparenz über Windows/macOS/Linux, berührungsloses Patching und Skripting für schnelle Behebung, hohe Benutzerfreundlichkeit und starke Kundenbewertungen. Benutzerbewertungen erwähnen einen schnellen Weg zu hoher Patch-Compliance.
Sind Sie auf der Suche nach den besten Tools für das Schwachstellenmanagement, die derzeit auf dem Markt sind? Dann sind Sie hier genau richtig. Wir haben recherchiert, Daten von führenden Bewertungsportalen wie G2 und Capterra zusammengetragen und diesen umfassenden Leitfaden erstellt, der zeigt, worauf Sie bei der Auswahl der besten Software-Tools für das Schwachstellenmanagement in Ihrem Unternehmen achten sollten.
Die besten Tools für Schwachstellenmanagement im Überblick
| Anbieter | Software-Typ | Funktionen | Informationen zur Testversion | |
| 1. | NinjaOne | Zentralisiertes Endpunkt- und Schwachstellenmanagement | Patching ohne Benutzereingriff, Echtzeitüberwachung, Automatisierung, betriebssystemübergreifende Unterstützung. | 14-tägige kostenlose Testversion |
| 2. | Sprinto | Compliance und Schwachstellenmanagement | Automatisierte Fehlerbehebung, Durchsetzung von Richtlinien, Priorisierung von Risiken, | 14-tägige kostenlose Testversion |
| 3. | Arctic Wolf | Verwalteter Schwachstellenmanagement-Service | Kontinuierliches Scanning, persönlich betreutes Risikomanagement, automatisierte Fehlerbehebung. | Demo nur auf Anfrage verfügbar |
| 4. | Tenable Nessus | Cloudbasiertes Schwachstellenmanagement | Erfassung von Assets, automatisierte Risikopriorisierung, Scannen und Berichterstellung in Echtzeit. | 7-tägige kostenlose Testphase |
| 5. | Qualys VMDR | Cloudbasiertes Schwachstellenmanagement und Patching | Erfassung von Assets, kontinuierliche Überwachung, priorisierte Behebung von Problemen. | 30-tägige kostenlose Testversion |
| 6. | InsightVM | Lokales und cloudbasiertes Schwachstellenmanagement | Agentenbasierte und agentenlose Scans, Live-Dashboards, Richtlinienbewertungen, Integrationen. | 30-tägige kostenlose Testversion |
| 7. | Automox | Cloud-natives Patch-Management und Schwachstellenmanagement | Synchronisierung von Schwachstellen, automatisierte plattformübergreifende Patches, Konfigurationsmanagement. | 15-tägige kostenlose Testversion |
| 8. | VulScan | Scanner für Schwachstellenmanagement | Interne Scans, Multi-Tenant-Verwaltung, Rauschunterdrückung bei Warnmeldungen. | Demo nur auf Anfrage verfügbar |
| 9. | Orca Security | Plattform zum Schutz cloud-nativer Anwendungen (CNAPP) | Scannen von Endpunkten und Cloud-Workloads, risikobasierte Fehlerbehebung, Automatisierung. | Demo oder Testversion verfügbar |
| 10. | Saner CVEM | Endpunkt-Sicherheit und Schwachstellenmanagement | Kontinuierliche Überprüfung, Patch-Bereitstellung, Compliance-Prüfungen (PCI, HIPAA, NIST). | Kostenlose Testversion verfügbar |
So benutzen Sie diesen Leitfaden zu den besten Tools für Schwachstellenmanagement
Bei der Verwendung dieses Leitfadens ist es wichtig zu bedenken, dass Schwachstellenmanagement als Kategorie im Wesentlichen aus zwei Funktionen besteht:
- Schwachstellenbewertung, die das Scannen von Geräten und Endpunkten auf potenzielle technische Schwachstellen umfasst; und
- Schwachstellenbehebung, die Patching- und Nicht-Patching-Strategien einschließt, um die Gesundheit Ihres IT-Netzwerks aufrechtzuerhalten.
Es lohnt sich zu erwähnen, dass sich viele Unternehmen auf eine der beiden Funktionen des Schwachstellenmanagements spezialisieren. So führen manche ausschließlich kontinuierliche und regelmäßige Scans durch, während andere automatisierte Patch-Management-Software einsetzen, um Geschäftsanwendungen auf einem Endpunkt zu aktualisieren.
Die Entscheidung, welcher Anbieter für Sie am besten geeignet ist, hängt davon ab, wofür Sie Ihr Schwachstellenmanagement-Tool benötigen. Im Idealfall finden Sie eine Software, mit der Sie Schwachstellen proaktiv beheben, Ihre aktuelle IT-Verteidigung stärken und das Risiko von Cyberangriffen verringern können.
Erfahren Sie mehr über NinjaOne Endpoint Management
Vereinheitlichen Sie die Transparenz und Kontrolle über sämtliche Geräte hinweg, um Komplexität zu reduzieren, Effizienz zu steigern und Sicherheitsstandards zu verbessern, alles über eine einheitliche Benutzeroberfläche.
Mehr erfahren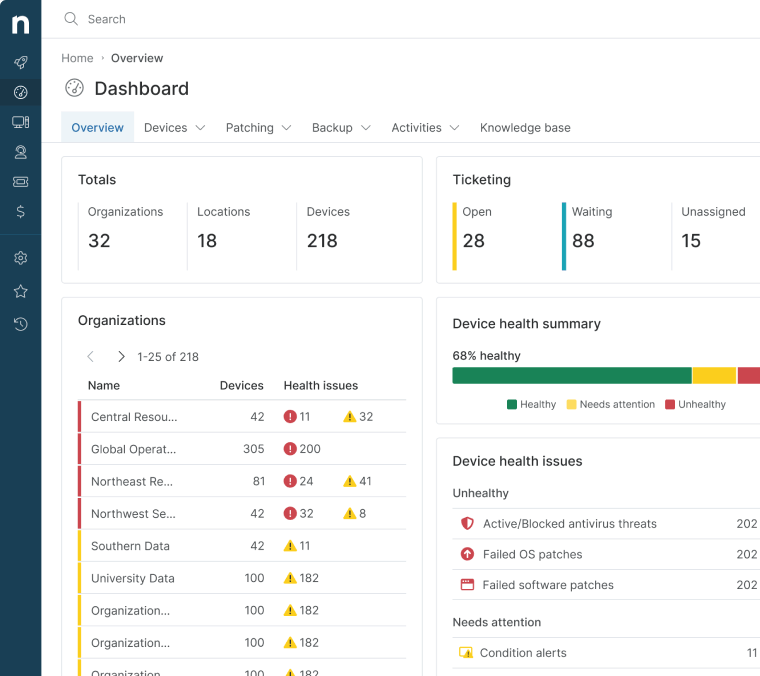
Die 10 besten Tools zum Schwachstellenmanagement für IT-Expert:innen
Alle Bewertungsdaten von G2 und Capterra entsprechen dem Stand vom Juni 2026.
1. NinjaOne
NinjaOne ist eine leistungsstarke Lösung zur Verwaltung und Behebung von Schwachstellen, die durch Echtzeit-Überwachung, Alarmierung und robuste Automatisierung Ihre Anfälligkeit für Sicherheitslücken minimiert. Mit diesem Tool können Sie Endpunkt-Patching- und -Konfigurationsprobleme auf all Ihren Windows-, macOS- und Linux-Geräten schnell und übersichtlich über eine zentralisierte Benutzeroberfläche identifizieren und beheben.
NinjaOne setzt auf proaktive Geräteüberwachung und unterstützt IT-Teams mit aktuellen Zero-Touch-Patching- und Skripting-Funktionen. Das Schwachstellenmanagement von NinjaOne wurde von einem Team entwickelt, das zusammen über mehr als ein Jahrhundert Erfahrung im IT-Management verfügt. Mit NinjaOne erhalten Sie einen 360-Grad-Einblick in Ihr gesamtes IT-System von einer einzigen, intuitiven Konsole aus, die einfach zu bedienen, zu erlernen und zu beherrschen ist.
Laut Anwenderberichten haben 95 % der NinjaOne-Kunden innerhalb weniger Monate nach dem Einsatz der Lösung die Einhaltung von Patches festgestellt.
Die Stärken von NinjaOne
1. Scan-freie Architektur ohne Auswirkung auf Endpunkte
NinjaOne setzt auf eine serverseitige Korrelationsarchitektur, die Störungen für Endbenutzer:innen verhindert. Das bedeutet, dass das Scanning serverseitig erfolgt, wodurch Leistungseinbrüche oder Verlangsamungen des Agenten auf den Endpunkten während der Bewertung entfallen. Zudem entfällt der Verwaltungsaufwand für die Scan-Planung, sodass IT-Teams Scan-Zyklen nicht mehr planen, verwalten oder abwarten müssen. Dies ermöglicht ein schnelleres Aufdecken und Beheben von Schwachstellen und hält die Schwachstellen-Daten fortlaufend aktuell, statt nur unmittelbar nach einem Scan korrekt zu sein.
2. Autonomes Patch-Management
NinjaOne Patch Management verringert die Angriffsfläche durch Schwachstellen, indem es sicherstellt, dass alle Endpunkte durchgängig mit den neuesten Sicherheitspatches für Betriebssysteme und Software versorgt werden. IT-Teams können zudem Patches für Drittanbietersoftware einspielen, um sicherzustellen, dass alle potenziellen Angriffsflächen stets mit den neuesten Sicherheitspatches versorgt sind. NinjaOne automatisiert das Patching, um Verzögerungen zu reduzieren und Konsistenz im großen Maßstab zu gewährleisten, sodass Unternehmen bekannte Schwachstellen schneller beheben, Angriffsflächen verringern und die Einhaltung von Sicherheits- und regulatorischen Anforderungen aufrechterhalten können.
3. Intelligente Schwachstellenbewertung
Durch den Einsatz von NinjaOne fällt es IT-Teams leichter, die Behebung der kritischsten Schwachstellen zu priorisieren. NinjaOne nutzt risikobasierte Richtlinien und automatisierte Patch-Bereitstellung, um Schwachstellen anhand von Schweregrad, Ausnutzbarkeit und geschäftlichen Auswirkungen zu identifizieren, zu analysieren und einzustufen. NinjaOne AI Patch Intelligence verstärkt dies zusätzlich, indem es Herstellerhinweise, Bereitstellungssignale und Telemetriedaten realer Patches auswertet, um den Zustand eines Patches zu bestimmen. Dadurch können riskante CVEs automatisch pausiert werden, während stabile Updates weiterlaufen. IT-Expert:innen können sich auf diese KI-gestützte Bewertung stützen, um fundiertere Entscheidungen bei der Patch-Bereitstellung zu treffen, die Systemausfallzeiten reduzieren und die Stabilität der Patches sicherstellen.
4. Zuordnung von Schwachstellen zu Patches
NinjaOne vereinfacht die Vorbeugung gegen Bedrohungen, indem es erkannte Schwachstellen automatisch mit den spezifischen Patches verknüpft, die sie beheben. Dadurch entfällt der Prozess des manuellen Abgleichs von Patches mit Schwachstellen vollständig, was Entscheidungen zur Behebung beschleunigt. Darüber hinaus verkürzt die Zuordnung von Schwachstellen zu Patches die Zeit zwischen Offenlegung und Behebung erheblich und minimiert so das Zeitfenster, das Angreifer ausnutzen könnten.
5. Bewusstsein für Gefährdung auch im Offline-Zustand
Um das Bewusstsein für bestehende Gefährdungen aufrechtzuerhalten, ist NinjaOne in der Lage, sich den zuletzt bekannten Software-Zustand eines verwalteten Geräts zu merken, während dieses offline ist. Neu bekannt gewordene Schwachstellen können so mit dem zuletzt bekannten Zustand des Geräts abgeglichen werden, selbst während das Gerät noch offline ist. Das bedeutet, dass die Behebung sofort fortgesetzt werden kann, sobald das Gerät die Verbindung wiederherstellt, ohne dass zunächst ein neuer Scan abgewartet werden muss.
6. Erstklassiger Kundenservice
Das Team erfahrener technischer Expert:innen von NinjaOne setzt sich mit äußerst reaktionsschnellem Support dafür ein, dass IT-Teams und MSPs erfolgreich sind. Mit einer durchschnittlichen CSAT-Bewertung von 98 % hebt sich NinjaOne durch die schnellen Reaktionszeiten seines Support-Teams von der Konkurrenz ab. NinjaOne wird durchgängig als Nummer 1 im Kundensupport eingestuft und hilft Unternehmen, Probleme schnell zu lösen und Ausfallzeiten zu reduzieren.
Das sagen unsere Benutzer:innen
Michael Moore, Chief Information Officer bei Carahsoft, stand vor der Herausforderung, die technologischen Anforderungen des starken Unternehmenswachstums zu bewältigen. Belastet durch mehrere redundante und ineffiziente Tools, suchte Moore nach einer umfassenden Lösung, die ihm helfen konnte, die Sicherheitslage von Carahsoft aufrechtzuerhalten.
„NinjaOne hilft uns, unser Sicherheitsprofil zu stärken, indem es unsere Systeme stets mit den neuesten Patches versorgt. NinjaOne ermöglicht es uns außerdem, Sicherheitskonfigurationen einfach auszurollen und Endpunkte effizienter zu beheben. Für unser Team ist die Nutzung unglaublich intuitiv“, so Moore. „Wir setzen NinjaOne ein, um unsere Sicherheitslage zu verbessern, und können dadurch erfolgreich die strengsten Compliance-Frameworks des öffentlichen Sektors vollständig einhalten.“
Lesen Sie weitere Berichte von NinjaOne-Kunden oder werfen Sie einen Blick auf NinjaOne-Bewertungen.
Bewertungen zu NinjaOne auf G2
| Kategorie | Bewertung zu NinjaOne |
| Insgesamt | 4,7 von 5 (4.313) |
| War das Produkt hilfreich bei der Geschäftsabwicklung? | 9,4 |
| Qualität des Supports | 9,1 |
| Einfache Administration | 9,1 |
| Benutzerfreundlichkeit | 9,1 |
Bewertungen zu NinjaOne auf Capterra
| Kategorie | Bewertung zu NinjaOne |
| Insgesamt | 4,7 von 5 (293) |
| Benutzerfreundlichkeit | 4,7 |
| Kundenservice | 4,7 |
| Funktionen | 4,5 |
| Preis-Leistungs-Verhältnis | 4,6 |
Beheben Sie kritische Schwachstellen proaktiv mit den Tools zum Schwachstellenmanagement von NinjaOne.
→ Testen Sie NinjaOne kostenlos oder sehen Sie sich eine Demo an.
2. Sprinto
Sprinto ist eine Software für Compliance-Management, die es Unternehmen ermöglicht, strenge Sicherheitskontrollen umzusetzen und die Einhaltung gesetzlicher Vorschriften (Compliance) sicherzustellen. Diese Plattform bietet Tools für das Schwachstellenmanagement, wie beispielsweise Echtzeit-Warnmeldungen und automatisierte Workflows zur Behebung von Schwachstellen. Darüber hinaus bietet es integrierte Compliance-Vorlagen und Berichtsfunktionen für Frameworks wie SOC 2, ISO 27001, NIST CSF 2.0, DSGVO und HIPAA sowie weitere.
Anwender:innen können darüber hinaus das Zusatzmodul für Schwachstellen-Management von Sprinto verwenden, um die Lösung um Funktionen wie risikobasierte Priorisierung von Schwachstellen zu erweitern. Sprinto setzt auf die Integration mit Tools von Drittanbietern für Schwachstellen-Scans, wie Qualys oder AWS Inspector, um die eigene Überwachung zu erweitern und Schwachstellen zur Behebung zu markieren. Dieses Modul stellt darüber hinaus sicher, dass IT-Umgebungen regelmäßig gescannt werden und erkannte Risiken über automatisierte Workflows behoben werden.
Anwendungsfälle:
Sprinto richtet sich an Cloud-orientierte Unternehmen in streng regulierten Branchen, die zahlreiche Sicherheits-Framework einhalten müssen.
Funktionen:
- Benachrichtigungen: Automatisierte Benachrichtigungen informieren Benutzer:innen über potenzielle Risiken und schlagen konkrete nächste Schritte vor.
- Automatisierung: Mit Sprinto können Techniker:innen Prozesse im Bereich des Schwachstellenmanagements automatisieren und so für mehr Effizienz und Sicherheit sorgen.
- Berichterstellung: Dank der in die Plattform integrierten Compliance-Berichterstellung können Benutzer:innen die Compliance-Standards von HIPAA, SOX und PCI DSS erfüllen.
Mängel:
- Lernkurve: Rezensent:innen empfinden Sprinto für unerfahrene IT-Mitarbeiter:innen als komplex, und die Einarbeitung kann Zeit in Anspruch nehmen.
- Kundensupport: Bewertungen auf G2 geben an, dass das Support-Team von Sprinto bei der Beantwortung von Tickets und Anfragen langsam reagieren kann.
- Integrationen: Rezensionen zu Sprinto berichten, dass die anfängliche Einrichtung von Drittanbieter-Integrationen komplex sein kann und eine zeitaufwändige Feinabstimmung erfordert.
Sprinto-Bewertungen auf G2
| Kategorie | Sprinto-Bewertung |
| Insgesamt | 4,8 von 5 (1.653) |
| War das Produkt hilfreich bei der Geschäftsabwicklung? | 9,5 |
| Qualität des Supports | 9,4 |
| Einfache Administration | 9,3 |
| Benutzerfreundlichkeit | 9,2 |
Sprinto-Bewertungen auf Capterra
| Kategorie | Sprinto-Bewertung |
| Insgesamt | 4,7 von 5 (86) |
| Benutzerfreundlichkeit | 4,8 |
| Kundensupport | 4,7 |
| Funktionalität | 4,7 |
| Preis-Leistungs-Verhältnis | 4,7 |
3. Arctic Wolf
Arctic Wolf ist eine Lösung zur Verwaltung von Schwachstellen, die es Ihnen ermöglicht, Ihre Umgebung zu entdecken, zu bewerten und gegen digitale Risiken zu schützen. Arctic Wolf Managed Risk überprüft Ihre IT-Umgebung kontinuierlich auf Schwachstellen in Bezug auf externe Exposition, interne Netzwerke, hostbasierte Endpunkte und Sicherheitskonfigurationen und erkennt dabei auch das Risiko einer Kontoübernahme. Als eine „Concierge-geführte verwaltete Risikoerfahrung“ vermarktet, hilft die Software Ihnen dabei, Priorisierung und maßgeschneiderten Schutz durch Ihr Concierge-Sicherheitsteam zu verwalten.
Neben Managed Detection und Response, kontinuierlichem Schwachstellen- und Risikomanagement sowie Managed Security Awareness können Benutzer:innen optionale Zusatzmodule wie Incident Response anfordern. Unabhängig davon setzen alle Pakete auf maschinelles Lernen und benutzerdefinierte Erkennungsregeln, um einen individuell zugeschnittenen Schutz zu bieten.
Anwendungsfälle:
Arctic Wolf eignet sich am besten für kleine bis mittelgroße Unternehmen, die einen besseren Überblick über ihre IT-Umgebung benötigen.
Funktionen:
- Geräteüberwachung: Die Lösung ermöglicht die kontinuierliche Überwachung von Endpunkten, Netzwerken und Cloud-Umgebungen.
- Schwachstellen-Scans: Arctic Wolf überprüft die IT-Infrastruktur eines Unternehmens auf mögliche Angriffspunkte für Cyberangriffe.
- Behebung: Automatisierte Workflows zur Behebung von Schwachstellen erleichtern den Umgang mit diesen.
Mängel:
- Transparenz: In einigen G2-Bewertungen wurde angemerkt, dass Benutzer:innen aktive Feeds nicht sofort sehen können. Sie müssen zunächst Informationen bei Arctic Wolf anfordern.
- Ticketing: Rezensent:innen bemängeln, dass das Ticketing-System schwer zu bedienen und zu verstehen ist.
- Kundenservice: Bewerter:innen stellten fest, dass der Kundensupport verbesserungswürdig ist.
Arctic Wolf-Bewertungen auf G2
| Kategorie | Arctic Wolf-Bewertung |
| Insgesamt | 4,7 von 5 (279) |
| War das Produkt hilfreich bei der Geschäftsabwicklung? | 9,5 |
| Qualität des Supports | 9,4 |
| Einfache Administration | 9,1 |
| Benutzerfreundlichkeit | 9,2 |
Arctic Wolf-Bewertungen auf Capterra
| Kategorie | Arctic Wolf-Bewertung |
| Insgesamt | 3,7 von 5 (3) |
| Benutzerfreundlichkeit | 3,7 |
| Kundensupport | 3,7 |
| Funktionalität | 3,7 |
| Preis-Leistungs-Verhältnis | 1,5 |
4. Tenable Nessus
Tenable Nessus ist eine Plattform, die es Ihrem Unternehmen ermöglicht, Cyberrisiken in Ihrem IT-Netzwerk zu identifizieren, zu priorisieren und zu beheben. Die Lösung wird in der Cloud verwaltet und von Tenable Nessus unterstützt, um eine umfassende Abdeckung von Schwachstellen mit Echtzeitbewertung und -berichten zu gewährleisten.
Die Tenable Nessus-Plattform ist eine KI-gestützte Plattform für das Risikomanagement, die Sicherheitstransparenz, Einblicke und Maßnahmen in einem einzigen Dashboard vereint.
Anwendungsfälle:
Tenable Nessus eignet sich für Cybersicherheitsexpert:innen und IT-Teams, insbesondere in den Bereichen Technologie und Softwareentwicklung.
Funktionen:
- Erkennung von Assets: Tenable Nessus bietet eine kontinuierliche Erfassung von Systemressourcen und überprüft diese auf Schwachstellen.
- Bedrohungsinformationen: Die Lösung automatisiert die Priorisierung, um die kritischsten Schwachstellen zuerst zu beheben.
- Automatisierung: Tenable Nessus automatisiert die Prozesse zur Schwachstellenanalyse und zum Schwachstellenmanagement und sorgt so für mehr Effizienz.
Mängel:
- Komplexe Benutzeroberfläche: Die Plattform hat eine steile Lernkurve und eignet sich eher für erfahrenere IT-Expert:innen.
- Scannen auf Schwachstellen: Laut Bewertungen könnte die Echtzeit-Prüfung von Tenable Nessus noch weiter verbessert werden.
- Berichterstellung: In Bewertungen wird darauf hingewiesen, dass die Berichtsfunktionen der Plattform begrenzt sind.
Tenable Nessus-Bewertungen auf G2
| Kategorie | Tenable Nessus-Bewertung |
| Insgesamt | 4,5 von 5 (302) |
| War das Produkt hilfreich bei der Geschäftsabwicklung? | 8,7 |
| Qualität des Supports | 8,4 |
| Einfache Administration | 8,9 |
| Benutzerfreundlichkeit | 8,9 |
Tenable Nessus-Bewertungen auf Capterra
| Kategorie | Tenable Nessus-Bewertung |
| Insgesamt | 4,7 von 5 (93) |
| Benutzerfreundlichkeit | 4,6 |
| Kundensupport | 4,3 |
| Funktionalität | 4,6 |
| Preis-Leistungs-Verhältnis | 4,5 |
5. Qualys VMDR
Qualys VMDR unterstützt Sie bei der Messung, Kommunikation und Beseitigung von Sicherheitsrisiken in Ihren hybriden IT-, OT- und IoT-Umgebungen. Die Software zur Verwaltung von Schwachstellen hilft Ihnen, bekannte und unbekannte Risiken zu messen, Schwachstellen zu priorisieren und Geräte von überall aus zu patchen.
Qualys erkennt kontinuierlich und in Echtzeit kritische Schwachstellen und Fehlkonfigurationen bei mobilen Geräten, Betriebssystemen und Anwendungen.
Anwendungsfälle:
Qualys eignet sich am besten für große Unternehmen mit einer Vielzahl unterschiedlicher Geräte sowie für Unternehmen, die gesetzliche Vorschriften einhalten müssen.
Funktionen:
- Asset-Erkennung: Mit dieser Lösung können Benutzer:innen Assets automatisch identifizieren.
- Echtzeitüberwachung: Qualys erkennt kritische Konfigurationsfehler und Software-Schwachstellen.
- Priorisierte Behebung: Qualys automatisiert die Quantifizierung kritischer Schwachstellen und deren Behebung.
Mängel:
- Warnmeldungen: G2-Benutzer:innen haben berichtet, dass die Qualys-Plattform willkürlich Fehlalarme und Fehldiagnosen erzeugt.
- Berichterstellung: In den Bewertungen wird angemerkt, dass die Erstellung von Berichten zeitaufwendig ist und noch verbessert werden könnte.
- Benutzerfreundlichkeit: Laut Bewertungen ist die Benutzeroberfläche der Plattform komplex und die Navigation darin schwierig.
Qualys VMDR-Bewertungen auf G2
| Kategorie | Qualys VMDR-Bewertung |
| Insgesamt | 4,4 von 5 (167) |
| War das Produkt hilfreich bei der Geschäftsabwicklung? | 8,6 |
| Qualität des Supports | 8,1 |
| Einfache Administration | 8,6 |
| Benutzerfreundlichkeit | 8,7 |
Qualys VMDR-Bewertungen auf Capterra
| Kategorie | Qualys VMDR-Bewertung |
| Insgesamt | 4,0 von 5 (33) |
| Benutzerfreundlichkeit | 4,0 |
| Kundensupport | 4,0 |
| Funktionalität | 4,2 |
| Preis-Leistungs-Verhältnis | 3,9 |
6. InsightVM (Nexpose)
InsightVM von Rapid7 hilft Ihnen, aktive Schwachstellen schnell zu entdecken und zu priorisieren. InsightVM bietet nicht nur einen vollständigen Einblick in Ihre IT-Assets, sondern ermöglicht Ihnen auch die proaktive Behebung erkannter Sicherheitsmängel über eine einzige Konsole. Weitere Funktionen sind leichtgewichtige Endpunkt-Agenten, Live-Dashboards, aktive Risikobewertungen, integrierte Bedrohungsfeeds und Richtlinienbewertungen.
InsightVM lässt sich mit über 40 Geschäftsanwendungen integrieren, darunter insightIDR, Splunk und ServiceNow.
Anwendungsfälle:
InsightVM wird für mittlere bis große Unternehmen empfohlen, die über Hybrid-Umgebungen verfügen, die lokale, Cloud- und virtualisierte Infrastrukturen umfassen.
Funktionen:
- Echtzeit-Scan: InsightVM bietet sowohl agentenbasierte als auch agentenlose Scans zur Erkennung von Schwachstellen.
- Behebungsberichte: Benutzer:innen können individuell anpassbare Berichte erstellen, um IT-Compliance sicherzustellen.
- Asset-Tagging: IT-Expert:innen können IT-Assets anhand ihrer Kritikalität und ihres Risikos kategorisieren, um Maßnahmen zur Behebung von Mängeln nach Priorität zu ordnen.
Mängel:
- Hoher Ressourcenverbrauch: Benutzer:innen berichten, dass InsightVM mit einem hohen Speicherverbrauch zu kämpfen hat.
- Fehlerhafte Warnmeldungen: G2-Bewertungen zeigen, dass InsightVM häufig zufällige Fehlalarme (False Positives) ausgibt oder Benachrichtigungen für tatsächliche Schwachstellen ausbleiben.
- Komplexe Einrichtung: In Bewertungen heißt es, dass die Ersteinrichtung von InsightVM viel Zeit und Ressourcen in Anspruch nimmt.
InsightVM (Nexpose)-Bewertungen auf G2
| Kategorie | InsightVM (Nexpose)-Bewertung |
| Insgesamt | 4,4 von 5 (78) |
| War das Produkt hilfreich bei der Geschäftsabwicklung? | 9,3 |
| Qualität des Supports | 8,0 |
| Einfache Administration | 9,0 |
| Benutzerfreundlichkeit | 8,8 |
InsightVM (Nexpose)-Bewertungen auf Capterra
| Kategorie | InsightVM (Nexpose)-Bewertung |
| Insgesamt | 4,3 von 5 (18) |
| Benutzerfreundlichkeit | 3,8 |
| Kundensupport | 3,7 |
| Funktionalität | 4,3 |
| Preis-Leistungs-Verhältnis | 3,9 |
7. Automox
Automox bietet eine End-to-End-Lösung zur Erkennung von Schwachstellen. Mit dem Tool können Sie verschiedene Cyber-Schwachstellen identifizieren und melden. Vulnerability Sync vereint zwei wichtige Funktionen, und zwar Schwachstellenerkennung und -behebung, in einem einzigen Dashboard. Es verwendet Erkennungsdaten von CrowdStrike, Tenable und Qualys, die einfach in das Automox-System hochgeladen werden können.
Automox Vulnerability Scan kann verwendet werden, um Windows-, macOS- und Linux-Systeme zu patchen, zu konfigurieren, zu verwalten und zu kontrollieren.
Sehen Sie, wie Automox im Vergleich zu NinjaOne abschneidet, oder lesen Sie einen ausführlicheren Bericht über Automox-Alternativen.
Anwendungsfälle:
Automox bietet Unternehmen Vorteile, die eine Vielzahl von Betriebssystemen und Anwendungen von Drittanbietern einsetzen.
Funktionen:
- Patch-Management: IT-Expert:innen können ihre Patch-Prozesse mit Automox automatisieren.
- Plattformübergreifende Unterstützung: Mit Automox können Benutzer:innen Schwachstellen unter Windows, Linux und macOS beheben.
- Automatisierte Behebung: Die Plattform erkennt, ordnet und zeigt die kritischen Schwachstellen an, sodass Benutzer:innen diese schnell beheben können. Flexibles Device-Targeting
Mängel:
- Berichterstellung: Bewertungen zufolge bietet Automox weniger Berichtsoptionen und Details.
- Langsame Leistung: Automox reagiert unter Umständen langsam, insbesondere beim Scannen mehrerer Geräte.
- Probleme mit der Konnektivität: In Bewertungen zu G2 heißt es, dass die Plattform manchmal Probleme bei der Bereitstellung von Patches haben kann, was zu Schwachstellen führt.
Automox-Bewertungen auf G2
| Kategorie | Automox-Bewertung |
| Insgesamt | 4,5 von 5 (291) |
| War das Produkt hilfreich bei der Geschäftsabwicklung? | 9,0 |
| Qualität des Supports | 8,8 |
| Einfache Administration | 8,8 |
| Benutzerfreundlichkeit | 8,9 |
Automox-Bewertungen auf Capterra
| Kategorie | Automox-Bewertung |
| Insgesamt | 4,7 von 5 (153) |
| Benutzerfreundlichkeit | 4,8 |
| Kundensupport | 4,7 |
| Funktionalität | 4,5 |
| Preis-Leistungs-Verhältnis | 4,6 |
8. VulScan
VulScan bietet vollständiges und automatisiertes Scannen von Schwachstellen. So kann Ihre IT-Abteilung Schwachstellen, die von Hackern ausgenutzt werden könnten, aufspüren und priorisieren, sodass Sie Ihr Geschäft in aller Ruhe und ohne Angst betreiben können. Es ist ein Produkt von RapidFire Tools, einem Unternehmen von Kaseya.
VulScan kann mehrere Netzwerkumgebungen in großem Umfang verwalten, sodass Sie jederzeit eine unbegrenzte Anzahl von Netzwerken jeder Größe verwalten können. Es vermarktet sich selbst als eine Lösung zum Scannen von Schwachstellen, die innerhalb und außerhalb der von Ihnen verwalteten Netzwerke funktioniert.
Anwendungsfälle:
VulScan eignet sich am besten für MSPs, die Schwachstellen in mehreren Kundenumgebungen nachverfolgen und beheben müssen.
Funktionen:
- Internes Schwachstellenmanagement: VulScan automatisiert interne Schwachstellen-Scans für Netzwerke und Windows-Geräte.
- Mehrmandanten-Verwaltung: Die Plattform zum Schwachstellenmanagement ermöglicht es Benutzer:innen, mehrere Netzwerke über ein einziges Dashboard zu überwachen und zu verwalten.
- Umgang mit Schwachstellen: IT-Expert:innen können Kriterien festlegen, die das automatische Entfernen von wiederholten Warnmeldungen und Fehlalarmen ermöglichen.
Mängel:
- Schwachstellen-Scans: Laut G2-Bewertungen müssen externe Scans manuell durchgeführt werden.
- Ersteinrichtung: Rezensent:innen empfinden die Einrichtung von VulScan als kompliziert.
- Berichterstellung: Benutzer:innen geben an, dass die Berichtsfunktion eingeschränkt ist und es an Anpassungsmöglichkeiten mangelt.
VulScan-Bewertungen auf G2
| Kategorie | VulScan-Bewertung |
| Insgesamt | 4,1 von 5 (121) |
| War das Produkt hilfreich bei der Geschäftsabwicklung? | 8,2 |
| Qualität des Supports | 8,1 |
| Einfache Administration | 7,9 |
| Benutzerfreundlichkeit | 8,1 |
VulScan-Bewertungen auf Capterra
| Kategorie | VulScan-Bewertung |
| Insgesamt | 4,0 von 5 (9) |
| Benutzerfreundlichkeit | 4,1 |
| Kundenservice | 4,2 |
| Funktionen | 3,3 |
| Preis-Leistungs-Verhältnis | 4,2 |
9. Orca Security
Orca Security bietet cloud-natives Schwachstellenmanagement, das ohne Agenten einen vollständigen Überblick über AWS-, Azure-, Google Cloud- und Kubernetes-Umgebungen ermöglicht. Die Plattform scannt Workloads, Container und Konfigurationen auf der Ebene der Cloud-Infrastruktur, beseitigt so blinde Flecken und vermeidet gleichzeitig Leistungseinbußen bei Produktionssystemen. Die einheitliche Plattform vereint die Erkennung von Schwachstellen, das Management von Konfigurationsfehlern, das Scannen auf Malware und die Überwachung der Compliance in einer einzigen Lösung, die speziell auf cloudorientierte Unternehmen zugeschnitten ist.
Anwendungsfälle:
Orca Security eignet sich am besten für Unternehmen, die auf Cloud-Dienste setzen und ihre Cloud-Systeme und Daten schützen möchten.
Funktionen:
- Verwaltung von Schwachstellen in der Cloud: Die Plattform identifiziert und priorisiert kontinuierlich Schwachstellen in Workloads, Containern und virtuellen Maschinen in Cloud-Umgebungen.
- Risikobasierte Priorisierung: Orca Security setzt Schwachstellen-Daten in einen Kontext, um die kritischsten Risiken zuerst hervorzuheben.
- Fokus auf Compliance: Die Plattform gewährleistet eine kontinuierliche Berichterstattung zu Compliance-Zwecken für Frameworks wie PCI, HIPAA, NIST und CIS.
Mängel:
- Einrichtung: Einige Benutzer:innen berichten von Schwierigkeiten bei der Erstkonfiguration der Plattform, die sich negativ auf die Produktivität auswirken.
- Vor-Ort-Support: Andere Anwender:innen wiesen auf die Nachteile der Ausrichtung der Plattform auf Cloud-Umgebungen hin und hoben dabei das Fehlen einer On-Premise-Unterstützung als wesentlichen Nachteil hervor.
- Komplexität des Dashboards: Einige Benutzer:innen von Orca Security gaben an, dass die Benutzeroberfläche etwas überladen wirken kann, was es erschwert, die für die Fehlerbehebung benötigten Informationen schnell zu finden.
Bewertungen zu Orca Security auf G2
| Kategorie | Orca Security |
| Insgesamt | 4,6 von 5 (272) |
| War das Produkt hilfreich bei der Geschäftsabwicklung? | 9,4 |
| Qualität des Supports | 9,1 |
| Einfache Administration | 9,0 |
| Benutzerfreundlichkeit | 9,0 |
Orca Security-Bewertungen auf Capterra
| Kategorie | Orca Security |
| Insgesamt | 4,8 von 5 (60) |
| Benutzerfreundlichkeit | 4,7 |
| Kundensupport | 4,8 |
| Funktionalität | 4,7 |
| Preis-Leistungs-Verhältnis | 4,6 |
10. Saner CVEM
Saner CVEM, früher bekannt als SanerNow, ist eine von SecPod entwickelte Lösung für Schwachstellenmanagement. Es bietet verschiedene Tools zum Scannen, Erkennen von Schwachstellen, Analysieren und Beheben von Schwachstellen sowie zum Installieren von Patches. Saner CVEM ist zudem eine umfassende Endpunkt-Sicherheitsplattform, die es Ihrer IT-Abteilung ermöglicht, Schwachstellen kontinuierlich zu identifizieren und potenzielle Risiken in Ihrem IT-Netzwerk zu erkennen. Die Lösung unterstützt Sie bei der Einhaltung gesetzlicher Vorgaben, wie PCI, HIPAA, NIST 800-53 und NIST 800-171.
Laut der Webseite enthält Saner CVEM über 100.000 Prüfungen und mehr als 150 eigene und Drittanbieter-Patches.
Anwendungsfälle:
Saner CVEM wird für MSPs und interne IT-Teams mit dezentralisierten oder hybriden Belegschaften empfohlen.
Funktionen:
- Zentralisierte Benutzeroberfläche: Saner CVEM bietet eine einheitliche Plattform für Cyberhygiene.
- Patch-Management: Stellen Sie mit Saner CVEM Updates und Patches für Betriebssysteme und Anwendungen von Drittanbietern bereit.
- Workflows für Schwachstellenmanagement: Mit Saner CVEM können Anwender:innen ihre Angriffsfläche verringern.
Mängel:
- Benutzeroberfläche: Die komplexe Benutzeroberfläche der Plattform eignet sich eher für erfahrenere IT-Expert:innen.
- Berichterstellung: Benutzer:innen sagen, dass die Berichtsoberfläche komplex ist
- Anpassung: In Bewertungen wird bemängelt, dass es der Plattform an Anpassungsmöglichkeiten mangelt.
Saner CVEM-Bewertungen auf G2
| Kategorie | Saner CVEM-Bewertung |
| Insgesamt | 4,5 von 5 (79) |
| War das Produkt hilfreich bei der Geschäftsabwicklung? | 9,1 |
| Qualität des Supports | 9,2 |
| Einfache Administration | 9,0 |
| Benutzerfreundlichkeit | 8,6 |
Saner CVEM-Bewertungen auf Capterra
| Kategorie | Saner CVEM-Bewertung |
| Insgesamt | 4,5 von 5 (29) |
| Benutzerfreundlichkeit | 4,4 |
| Kundensupport | 4,6 |
| Funktionalität | 4,6 |
| Preis-Leistungs-Verhältnis | 4,5 |
Vergleich des Schwachstellenmanagements für IT-Fachleute (G2)
| Kategorie | NinjaOne | Sprinto | Arctic Wolf | Tenable Nessus | Qualys VMDR | InsightVM (Nexpose) | Automox | VulScan | Orca Security | Saner CVEM |
| Insgesamt | 4,7 von 5 (4.313) | 4,8 von 5 (1.653) | 4,7 von 5 (273) | 4,5 von 5 (298) | 4,4 von 5 (167) | 4,4 von 5 (78) | 4,5 von 5 (291) | 4,1 von 5 (121) | 4,6 von 5 (272) | 4,5 von 5 (79) |
| War das Produkt hilfreich bei der Geschäftsabwicklung? | 9,4 | 9,5 | 9,5 | 8,7 | 8,6 | 9,3 | 9,0 | 8,2 | 9,4 | 9,1 |
| Qualität des Supports | 9,1 | 9,4 | 9,4 | 8,4 | 8,1 | 8,0 | 8,8 | 8,1 | 9,1 | 9,2 |
| Einfache Administration | 9,1 | 9,3 | 9,1 | 8,9 | 8,6 | 9,0 | 8,8 | 7,9 | 9,0 | 9,0 |
| Benutzerfreundlichkeit | 9,1 | 9,2 | 9,2 | 8,9 | 8,7 | 8,8 | 8,9 | 8,1 | 9,0 | 8,6 |
Vergleich des Schwachstellenmanagements für IT-Experten (Capterra)
| Kategorie | NinjaOne | Sprinto | Arctic Wolf | Tenable Nessus | Qualys VMDR | InsightVM (Nexpose) | Automox | VulScan | Orca Security | Saner CVEM |
| Insgesamt | 4,7 von 5 (293) | 4,6 von 5 (86) | 3,0 von 5 (2) | 4,7 von 5 (93) | 4,0 von 5 (33) | 4,3 von 5 (18) | 4,7 von 5 (153) | 4,0 von 5 (9) | 4,8 von 5 (60) | 4,5 von 5 (29) |
| Benutzerfreundlichkeit | 4,7 | 4,8 | 3,5 | 4,6 | 4,0 | 3,8 | 4,8 | 4,1 | 4,7 | 4,4 |
| Kundenservice | 4,7 | 4,7 | 3,5 | 4,3 | 4,0 | 3,7 | 4,7 | 4,2 | 4,8 | 4,6 |
| Funktionen | 4,5 | 4,7 | 2,5 | 4,6 | 4,2 | 4,3 | 4,5 | 3,3 | 4,7 | 4,6 |
| Preis-Leistungs-Verhältnis | 4,6 | 4,7 | 3,0 | 4,5 | 3,9 | 3,9 | 4,6 | 4,2 | 4,6 | 4,5 |
Was sind Tools für Schwachstellenmanagement?
Schwachstellenmanagement ist der Prozess der Identifizierung, Bewertung, Behebung und Verwaltung von Cybersicherheits-Schwachstellen in Ihrem IT-Netzwerk. Sie ist ein entscheidender Bestandteil jeder soliden IT-Umgebung, vor allem, weil ungelöste Sicherheitsschwachstellen Ihr Unternehmen für Datenschutzverletzungen und andere Cyber-Bedrohungen anfällig machen können.
Die besten Schwachstellenmanagement-Tools reduzieren die Angriffsfläche Ihres IT-Netzwerks, verbessern die Sicherheitslage Ihres Unternehmens, helfen Ihnen bei Compliance und minimieren Geschäftsrisiken. Wie Sie sehen, spielt das Schwachstellenmanagement eine entscheidende Rolle für den Erfolg Ihres Unternehmens. Man kann sogar behaupten, dass jedes erfolgreiche Unternehmen über eine Art internes Schwachstellenmanagement-Tool verfügt.
Wie man ein Schwachstellenmanagement-Tool bewertet
Da immer mehr Unternehmen auf dezentrale oder verteilte Teams zurückgreifen, ist auch das Risiko von Cybersecurity-Ereignissen gestiegen. Die Taktiken und Techniken von Cyberkriminellen sind immer ausgefeilter geworden, um jede Schwachstelle in einem IT-Netzwerk auszunutzen. Ihre Tools für das Schwachstellenmanagement sollten eine durchgängige Endpunkttransparenz der gesamten IT-Infrastruktur in einem einzigen Fenster bieten. Das ist der Schlüssel: Man kann nicht reparieren, was man nicht sieht.
Wenn vollständige Sicherheit das Ziel ist, ist es wichtig, ein Tool zu haben, das diese vier Schlüsselkriterien erfüllt.
Vier Hauptmerkmale der besten Tools für Schwachstellenmanagement
Automatisierung
Ihre Lösung für das Schwachstellenmanagement sollte unauffällig im Hintergrund arbeiten und über automatische Scans und Warnsysteme verfügen. Denken Sie daran, dass das Hauptziel des Schwachstellenmanagements zwar darin besteht, wahrgenommene Schwachstellen und Mängel in Ihrem IT-Netzwerk zu beseitigen, dass Ihr Tool jedoch Ihre Endbenutzer:innen nicht stören sollte. Dies lässt sich am besten durch IT-Automatisierung erreichen, die manuelle Eingriffe reduziert und Ihre IT-Techniker:innen für hochwertige Aufgaben freistellt.
Berichterstellung und Warnmeldungen
Die Berichtsfunktion für Ihr Schwachstellenmanagement sollte zuverlässig und effektiv sein und in Echtzeit erfolgen. Der letzte Teil ist äußerst wichtig: Ihr Berichtstool sollte in der Lage sein, genaue Berichte auf der Grundlage der neuesten Daten zu erstellen. So können Sie und Ihr IT-Team die am besten geeigneten Maßnahmen zur Lösung von Problemen ergreifen.
Probleme priorisieren
Gute Tools zur Verwaltung von Schwachstellen können Probleme je nach Schweregrad nach Prioritäten ordnen. Dadurch wird die Leistung Ihres IT-Teams optimiert, da jeder Techniker genau weiß, wie hoch sein Arbeitsaufwand ist und welches Problem er zuerst lösen muss. Wenn möglich, sollten Sie einen Anbieter wählen, der für seine schnellen Reaktionszeiten bekannt ist.
Erkennung von Schwachstellen
Das Schwachstellenmanagement beruht auf einem proaktiven IT-Ansatz. Das bedeutet, dass wir erkannte Probleme beheben und Ihr IT-Netzwerk kontinuierlich auf Schwachstellen und Sicherheitslücken überprüfen. Durch die aktive Suche nach Schwachstellen kann Ihr Unternehmen aufkommenden Risiken einen Schritt voraus sein, seine Abwehrmaßnahmen entsprechend anpassen und seinen Wettbewerbsvorteil wahren.
Sehen Sie sich eine kostenlose Produktvorstellung der führenden Unified-IT-Management-Plattform an
Erfahren Sie, wie Unternehmen mit NinjaOne Endpunkt-Management vereinfachen, Sicherheitsrisiken minimieren und IT-Prozesse skalierbar gestalten.
Auswahl des besten Tools für das Schwachstellenmanagement
Die Auswahl des richtigen Schwachstellenmanagement-Tools ist entscheidend für die Aufrechterhaltung einer stabilen Sicherheit und den Schutz Ihres Unternehmens vor potenziellen Bedrohungen. Wie bereits erwähnt, gibt es kein „perfektes“ Tool für alle Unternehmen, aber Sie können das richtige Tool auswählen, indem Sie Ihre Bedürfnisse und Ihr Umfeld sorgfältig berücksichtigen.
Konzentrieren Sie sich auf Netzwerkgeräte, Anwendungen oder beides? Benötigen Sie ein Tool für lokale Systeme, cloudbasierte Umgebungen oder beides? Wie gut lässt sich Ihr Tool in Ihre bestehende Sicherheitsinfrastruktur integrieren? Entscheiden Sie, was Sie für Ihr Schwachstellenmanagement-Tool und Ihr IT-Budgetinsgesamt benötigen. So können Sie sich darauf konzentrieren, worauf Sie bei Gesprächen mit Anbietern von Schwachstellenmanagement achten müssen.