Pontos principais
- O desvio de configuração de rede acontece quando os dispositivos se afastam das linhas de base aprovadas ao longo do tempo.
- Mudanças manuais e atualizações inconsistentes são as principais causas do desvio de configuração.
- O desvio reduz a estabilidade da rede e torna a operação menos previsível.
- Sem gerenciamento, o desvio enfraquece os controles de segurança e reintroduz riscos.
- O monitoramento contínuo é necessário para detectar desvios de configuração cedo.
- Linhas de base definidas e processos de mudança controlados são essenciais para gerenciar o desvio.
As redes mudam o tempo todo: patches em dispositivos, ajustes de política, correções temporárias e novos requisitos de configuração. Cada mudança parece isolada, mas o efeito acumulado afasta os sistemas, em silêncio, do projeto original. Esse afastamento gradual, chamado de desvio de configuração de rede, só aparece quando a segurança falha, surgem brechas ou uma auditoria de conformidade revela inconsistências.
Para manter uma rede resiliente e previsível, é fundamental entender como o desvio surge e por que ele representa riscos operacionais e de segurança. Continue lendo para saber mais.
O que é desvio de configuração
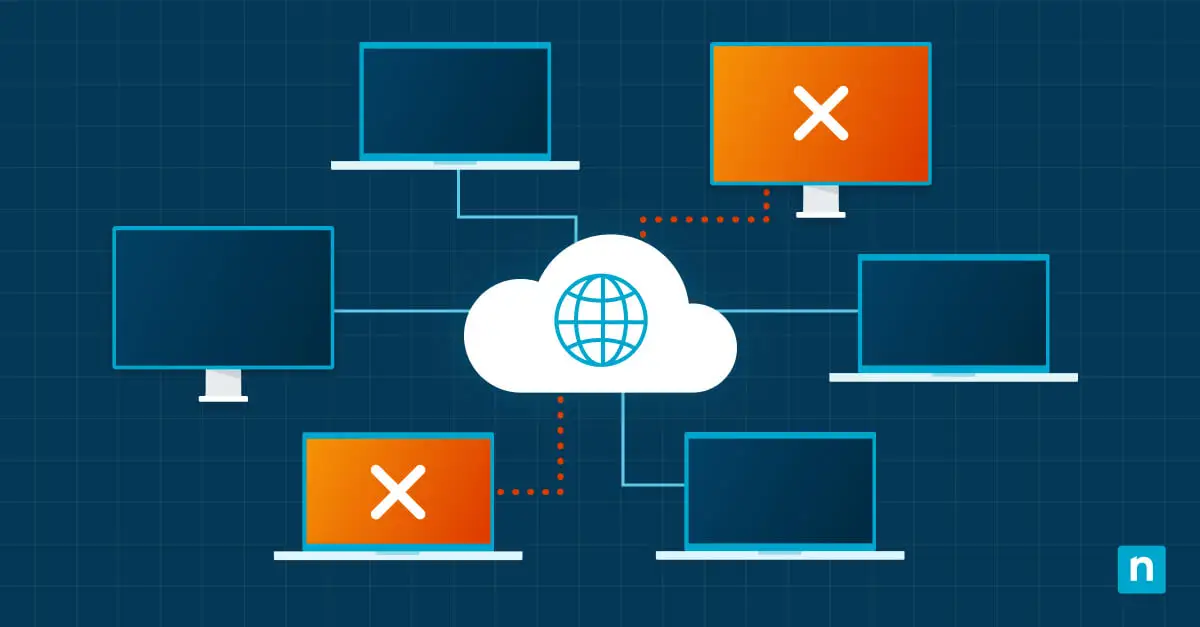
O desvio de configuração ocorre quando o estado real dos dispositivos de rede se distancia, com o tempo, da configuração originalmente aprovada e documentada. Em vez de um único evento disruptivo, ele costuma se formar discretamente, por meio de mudanças rotineiras.
Normalmente, o desvio de configuração envolve:
- dispositivos operando fora das configurações padrão definidas
- sistemas semelhantes com mudanças aplicadas de formas diferentes ao longo do tempo
- ajustes supostamente temporários que permanecem por tempo indeterminado
O desvio tende a avançar aos poucos, em vez de surgir como uma mudança súbita e visível.
Por que as configurações de rede se desviam com o tempo
Sem supervisão deliberada, pequenos ajustes em ambientes de rede em evolução se acumulam e geram desvio. Raramente é intencional, mas resulta de decisões práticas tomadas sob pressão operacional.
Veja a seguir alguns motivadores comuns do desvio de configuração:
- mudanças manuais feitas durante a solução de problemas de rede ou a resolução de incidentes
- mudanças emergenciais aplicadas fora dos fluxos formais de aprovação
- atualizações aplicadas de forma inconsistente em dispositivos semelhantes
- falta de validação rotineira em relação aos padrões estabelecidos
Até ambientes que começam reforçados e bem documentados vão divergindo aos poucos se as equipes não mantiverem a validação contínua.
O impacto operacional do desvio
A consistência operacional começa a se desgastar conforme as diferenças de configuração se acumulam. Ambientes aparentemente estáveis podem se comportar de maneiras distintas em cada dispositivo, o que complica o gerenciamento rotineiro.
O desvio de configuração pode levar a:
- sistemas semelhantes respondendo de formas diferentes sob condições idênticas
- ciclos de diagnóstico mais longos por causa de variações ocultas de configuração
- maior probabilidade de incidentes e interrupções de serviço
Quando as configurações são inconsistentes, cai a confiança em um desempenho de rede previsível.
Riscos de segurança criados pelo desvio de configuração
Além do desempenho e da estabilidade, o desvio de configuração também afeta a postura de segurança de forma sutil, mas profunda. Controles antes confiáveis podem deixar de funcionar como deveriam.
As exposições de segurança que surgem de um desvio sem gerenciamento incluem:
- vulnerabilidades de segurança já mitigadas voltando a ficar acessíveis
- ferramentas de segurança baseadas em premissas que não valem mais
- exceções informais que não passam por revisão ou documentação formal
Quando os padrões de configuração não são aplicados continuamente, a postura de segurança enfraquece aos poucos, sem visibilidade imediata.
Desvio e mudança intencional não são a mesma coisa
A mudança sempre faz parte da manutenção de qualquer ambiente de rede. O risco aparece quando os ajustes acontecem sem documentação precisa ou acompanhamento, permitindo que o ambiente divirja do projeto pretendido.
Veja alguns exemplos de situações em que mudanças rotineiras viram desvio de configuração:
- As modificações são aplicadas sem registro formal.
- Os padrões aprovados não são atualizados para refletir a nova realidade.
- Falta verificação para confirmar o alinhamento dos sistemas.
Portanto, o desvio de configuração é resultado de mudanças sem gerenciamento, não de uma melhoria organizacional deliberada.
Como detectar e gerenciar o desvio
Sem uma visão estruturada, a divergência é inevitável. Por isso, as organizações precisam estabelecer um ponto de referência e medir continuamente as configurações reais em relação a ele para manter o alinhamento.
Um gerenciamento de configuração de rede eficaz contra o desvio deve incluir:
- linhas de base de configuração bem definidas e documentadas
- comparação contínua dos sistemas ativos com o estado desejado definido
- alertas quando ocorrerem mudanças não autorizadas ou inesperadas
Sem visibilidade clara sobre a variação de configuração, não há controle real.
Limitações e questões de escopo
O gerenciamento do desvio de configuração deve caminhar junto com práticas mais amplas de governança, já que sua eficácia depende de padrões claros e de entendimento compartilhado.
Vale considerar os seguintes pontos ao implementar o gerenciamento de desvio:
- Ele complementa, mas não substitui, os processos formais de gerenciamento de mudanças.
- As equipes precisam concordar sobre o que caracteriza um estado de configuração aprovado e correto.
- Os controles devem permitir a flexibilidade operacional necessária.
Uma aplicação rígida demais gera atrito e risco, assim como a ausência de supervisão prejudica a consistência.
Equívocos comuns
Muitas organizações subestimam o desvio de configuração porque ele raramente se manifesta como uma falha estrondosa. Vale desfazer algumas suposições que criam uma falsa sensação de controle e deixam o desvio se instalar em silêncio.
O desvio só afeta ambientes grandes
Redes menores são igualmente suscetíveis à variação de configuração, principalmente quando os recursos são limitados e a documentação é informal.
Uma auditoria evita o desvio
Uma auditoria registra o estado da configuração em um único momento, mas o ambiente continua evoluindo logo depois. Sem validação contínua, a divergência certamente reaparece.
A automação elimina o desvio sozinha
A automação apenas reduz a inconsistência manual; ela não impõe governança por conta própria. Processos automatizados precisam ser monitorados, validados e alinhados às linhas de base aprovadas para não criar novas formas de desvio.
Integração com NinjaOne
Visibilidade e padrões aplicáveis são indispensáveis para manter configurações consistentes. Uma plataforma como NinjaOne, que centraliza monitoramento e controle de políticas, facilita muito detectar o desvio e reagir a ele.
| Recurso do NinjaOne | Como ajuda no gerenciamento do desvio |
| Definição do estado desejado | Permite que as equipes criem linhas de base de configuração claras e documentadas para endpoints e dispositivos de rede |
| Monitoramento contínuo | Dá visibilidade permanente sobre as mudanças de configuração, em vez de depender de verificações periódicas |
| Detecção de desvio | Identifica desvios dos padrões aprovados quase em tempo real |
| Aplicação de políticas | Apoia a aplicação consistente das configurações aprovadas nos sistemas gerenciados |
| Visibilidade centralizada | Consolida o status das configurações em uma única visão, simplificando supervisão e relatórios |
Ao unir a definição de linhas de base ao monitoramento contínuo, as organizações reduzem o desvio que passa despercebido e mantêm o alinhamento conforme o ambiente evolui.
Controle o desvio para preservar estabilidade e segurança
As organizações devem encarar o desvio de configuração como um risco controlável, não como efeito colateral do crescimento. Com padrões bem definidos, validação constante e documentação adequada, as equipes preservam a previsibilidade operacional e fortalecem a segurança.
Temas relacionados: