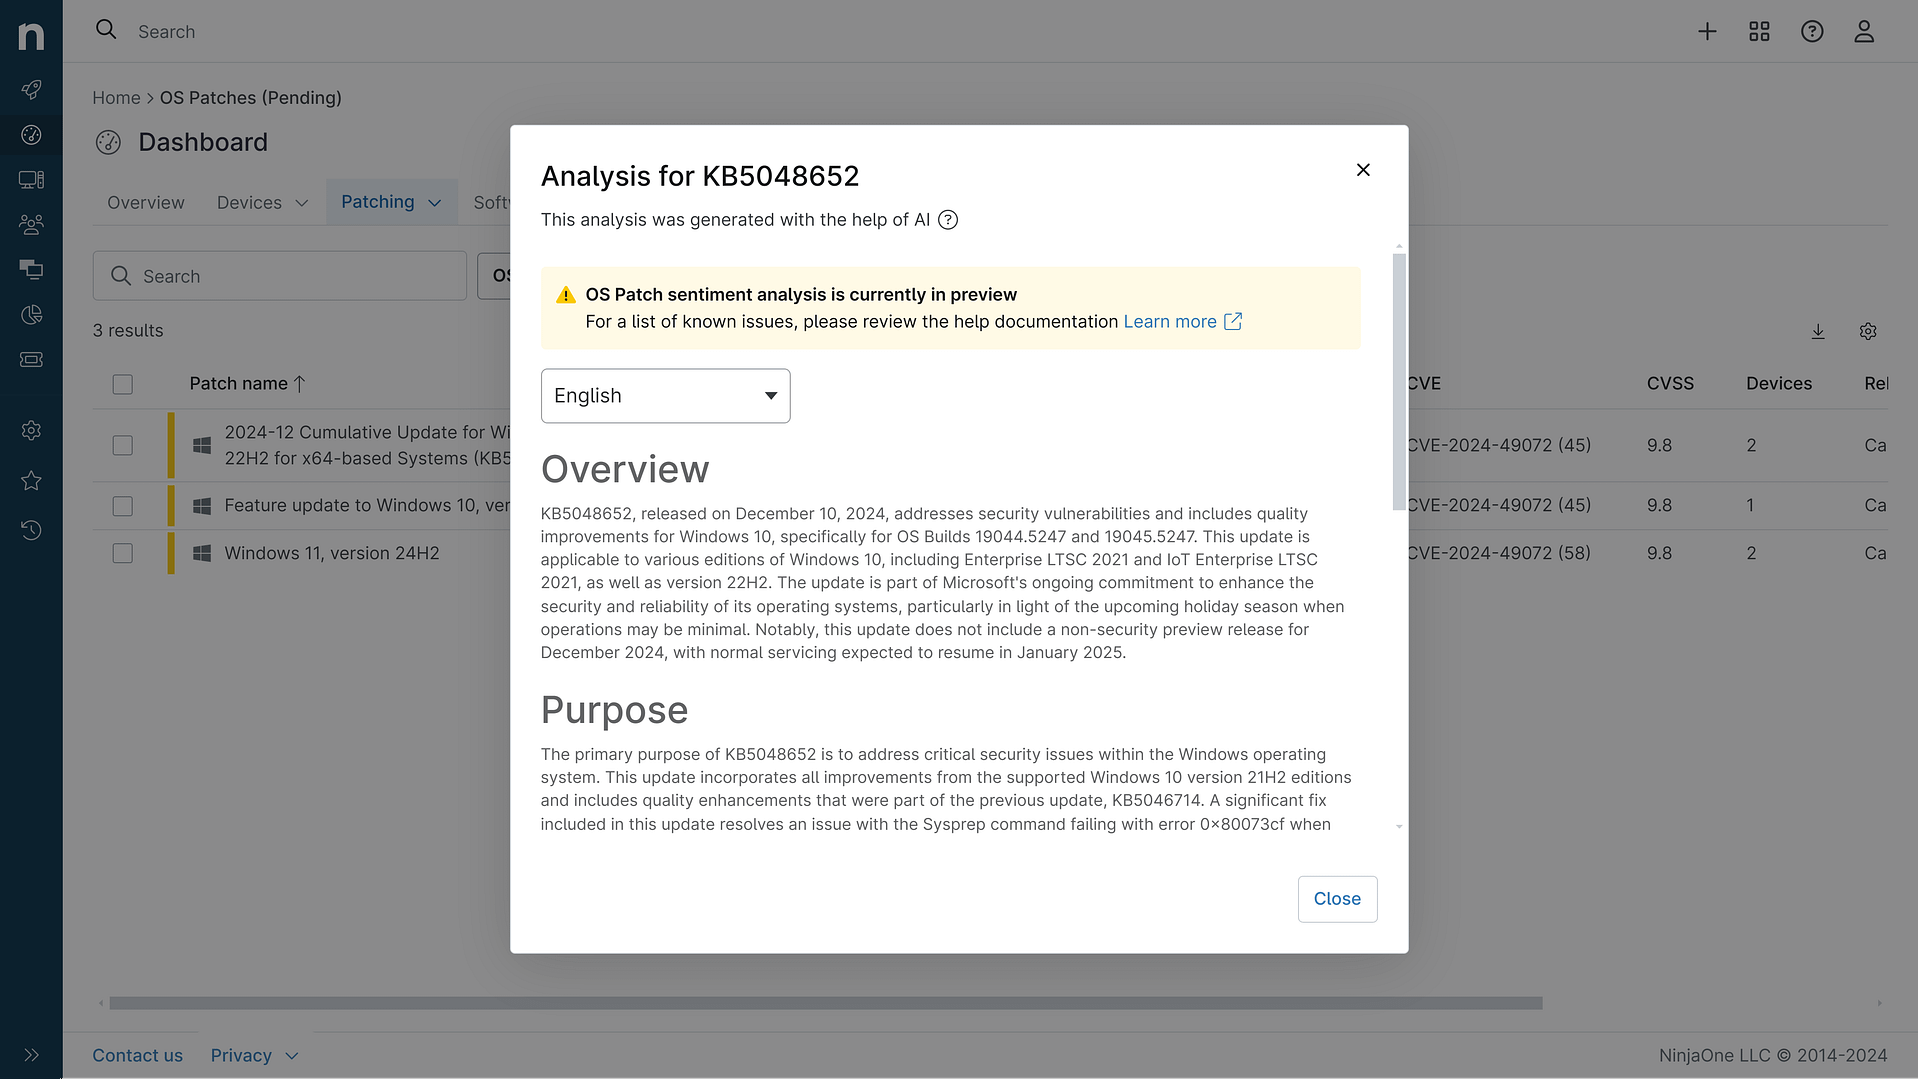
KB5129235: Visão geral com opiniões e comentários dos usuários
Última atualização 6 de outubro de 2026
Probabilidade de instalação bem-sucedida e operação contínua da máquina
Visão Geral
A KB5129235 é uma atualização cumulativa fora da banda (OOB) não relacionada com segurança para o Windows Server 2025, lançada a 14 de setembro de 2026 (versão do sistema operativo 26100.33451). Resolve problemas críticos introduzidos pela atualização de segurança KB5122871 de setembro de 2026, que afetam particularmente a estabilidade dos Serviços de Ambiente de Trabalho Remoto e a funcionalidade de áudio USB. A atualização destina-se a todas as edições do Windows Server 2025.
Objetivo
- Corrigida a instabilidade dos Serviços de Ambiente de Trabalho Remoto (RDS) que causava falhas na ligação RDP, problemas de início de sessão e falta de resposta do servidor após a instalação da KB5122871
- Resolvidos os problemas de bloqueio do MMC, do Diagnóstico de Licenciamento do RDS, do Explorador de Ficheiros e da página do Windows Update
- Corrigida a falha dos dispositivos de áudio USB Classe 1.0 nos modos de áudio multicanal (8 canais, áudio 3D)
- Inclui a atualização da pilha de manutenção (KB5122870) para uma distribuição robusta de atualizações
Sentimento Geral
Esta correção fora do ciclo de atualizações (OOB) resolve diretamente as regressões decorrentes de uma atualização de segurança anterior, tornando-a uma correção necessária para os ambientes afetados. As correções do RDS são essenciais para a estabilidade do servidor, embora alguns problemas de áudio continuem por resolver, aguardando uma investigação mais aprofundada.
Problemas Conhecidos
- Os dispositivos USB Audio Class 1.0 podem não iniciar ou não emitir áudio após a atualização de segurança de 8 de setembro de 2026; os dispositivos podem apresentar o código de erro 10, não ter saída de áudio ou ter controlos de volume que não respondem
- O WSUS não apresenta detalhes sobre erros de sincronização (removidos temporariamente para resolver a vulnerabilidade CVE-2025-59287)
Nota: Tomamos medidas para garantir que o conteúdo gerado por IA seja da mais alta qualidade possível, mas não podemos garantir sua precisão e recomendamos que os usuários façam sua própria pesquisa independente. Gerado em 2026-10-06 06:58 AM