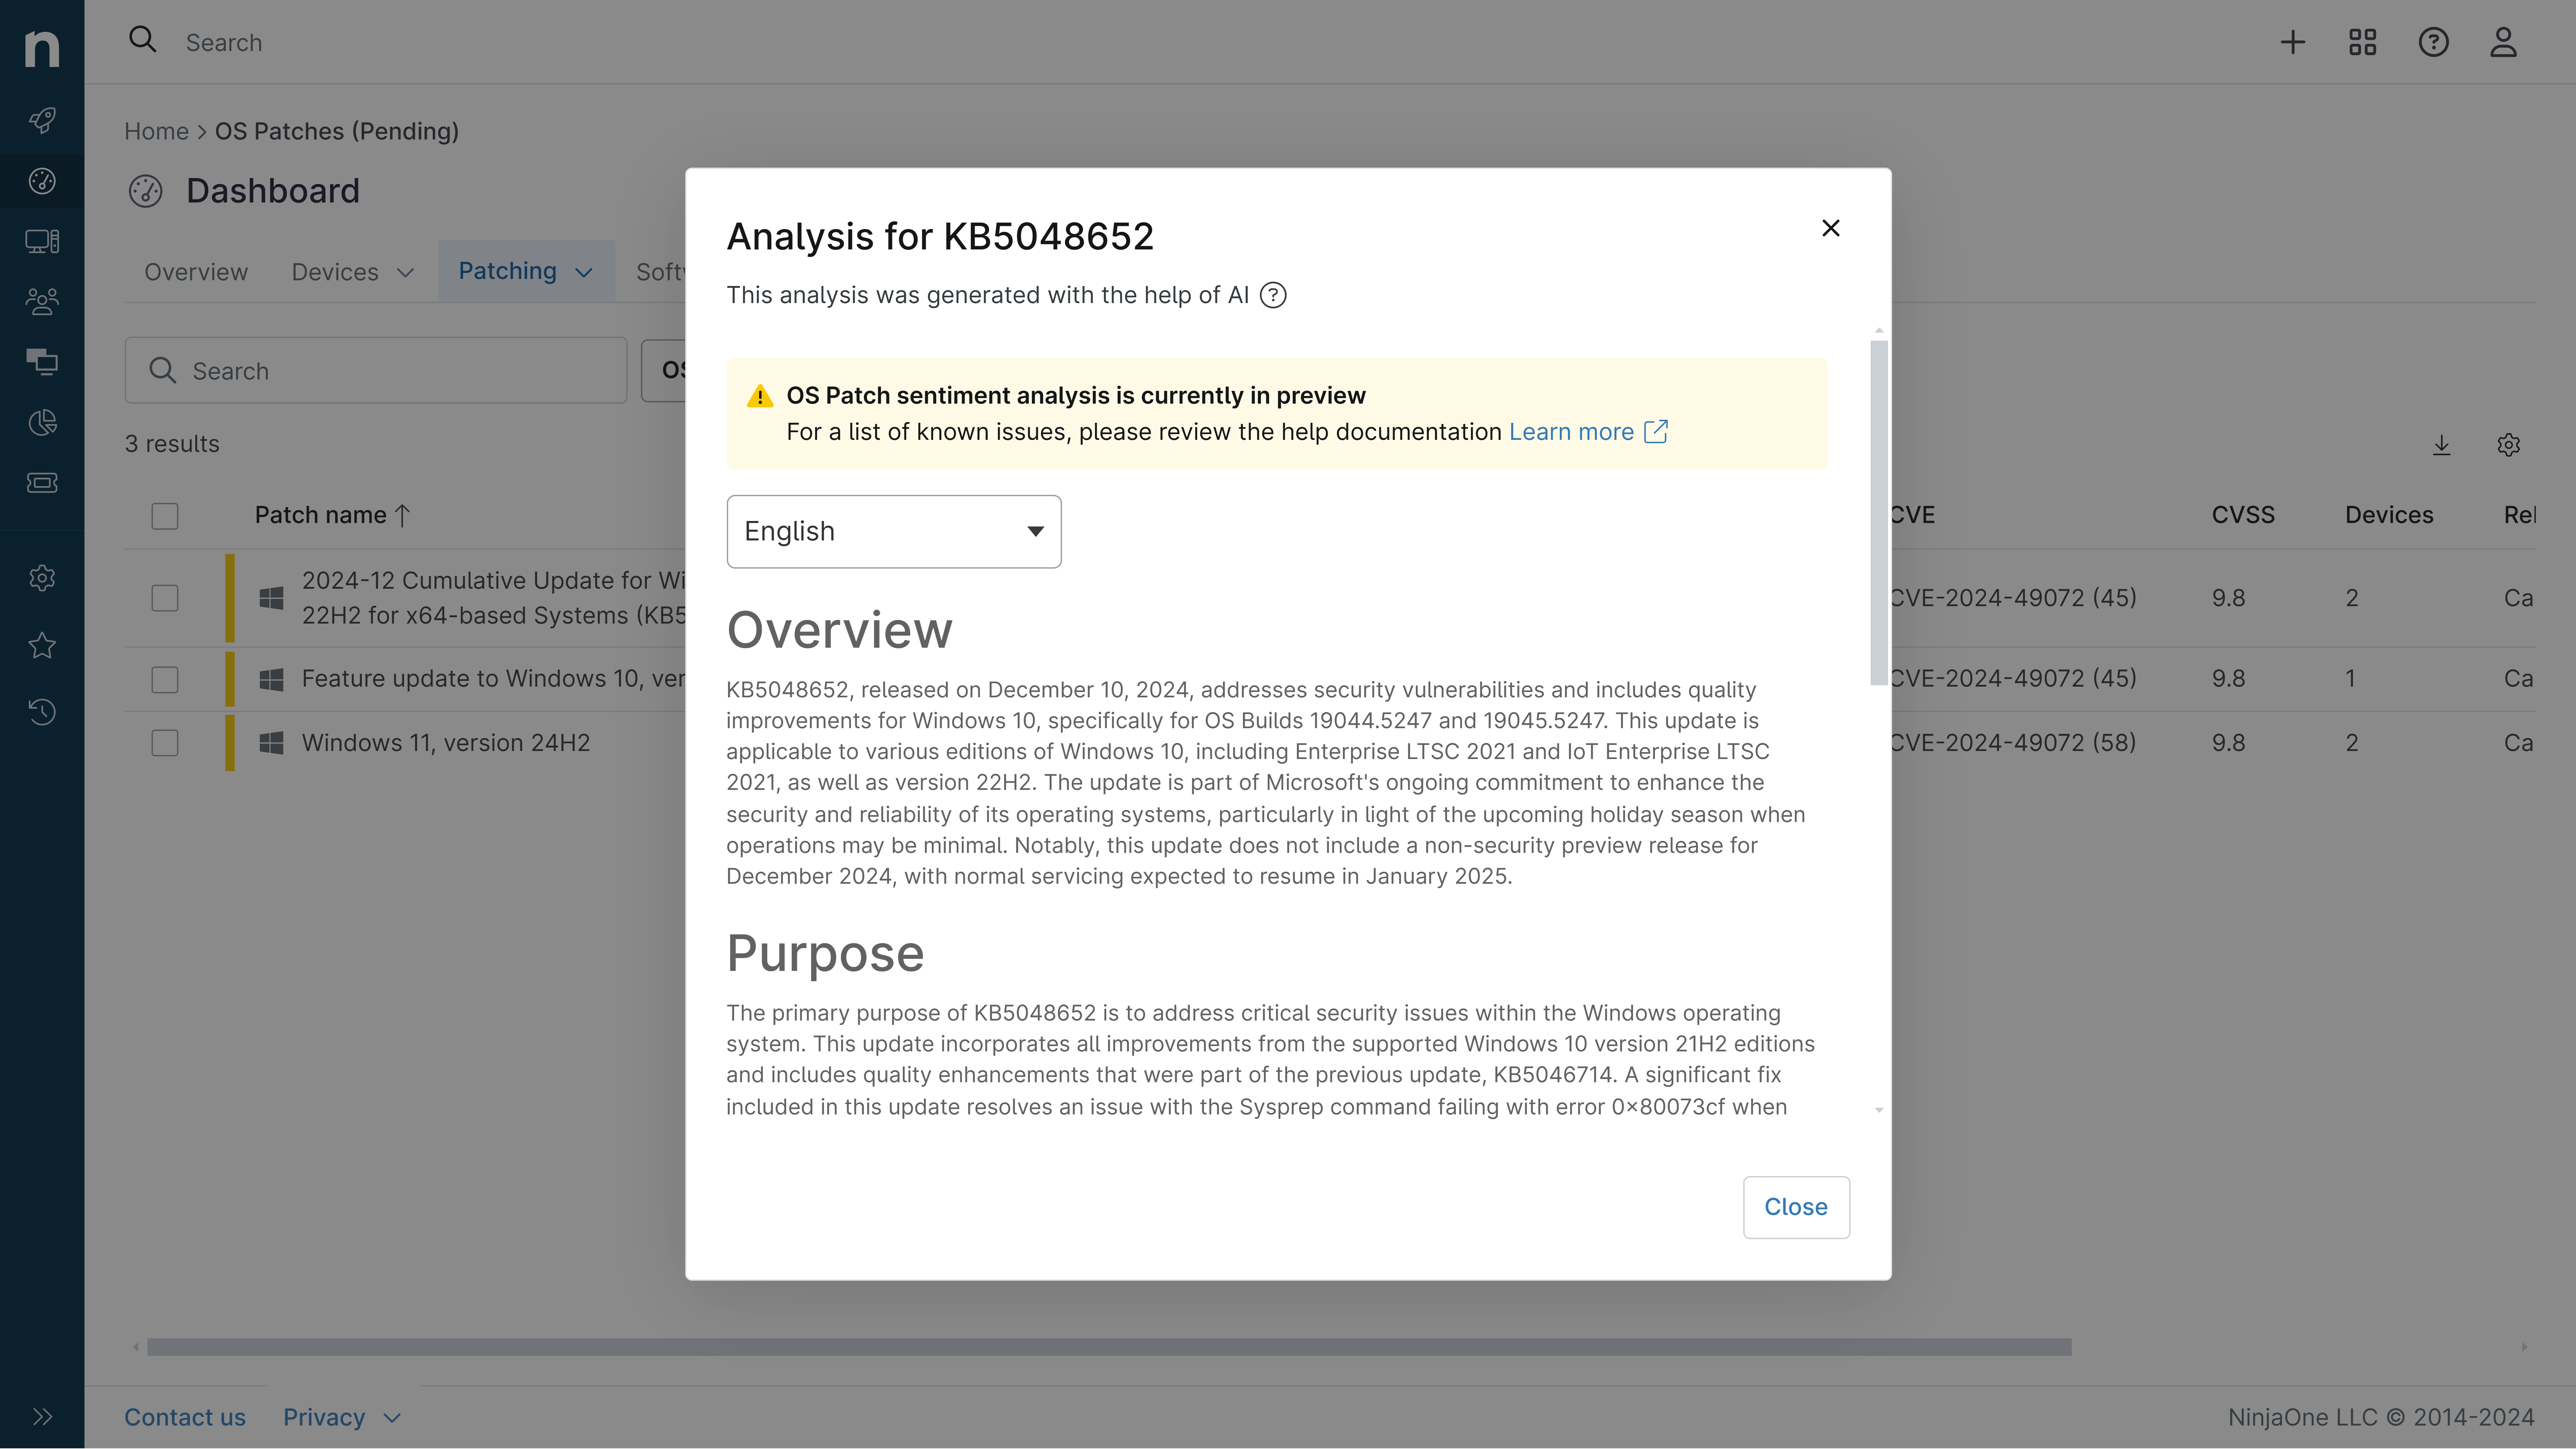
KB5082123: Visão geral com opiniões e comentários dos usuários
Última atualização 31 de maio de 2026
Probabilidade de instalação bem-sucedida e operação contínua da máquina
Visão Geral
KB5082123 é uma atualização de segurança de abril de 2026 para Windows Server 2019 e Windows 10 Enterprise LTSC 2019 (OS Build 17763.8644). Esta atualização cumulativa aborda diversas vulnerabilidades de segurança e introduz melhorias de qualidade em todo o sistema operacional. A atualização é particularmente significativa devido às próximas expirações do certificado de inicialização segura agendadas para junho de 2026, o que pode afetar os recursos de inicialização do sistema se os dispositivos não forem atualizados com antecedência. O patch combina atualizações de segurança e melhorias na pilha de serviços para aumentar a confiabilidade do sistema e proteger contra ameaças emergentes.
Esta atualização representa uma versão de manutenção abrangente que aborda o reforço da segurança em vários componentes do sistema, incluindo Área de Trabalho Remota, autenticação Kerberos, Serviços de Implantação do Windows e gerenciamento de driver de kernel. A atualização também inclui correções para problemas específicos do idioma que afetam a exibição de caracteres japoneses no PowerShell no Windows Server 2019. As organizações que executam essas versões herdadas do sistema operacional devem priorizar a revisão desta atualização, dadas suas implicações de segurança e a natureza crítica das alterações no certificado de inicialização segura.
Objetivo
KB5082123 oferece aprimoramentos de segurança essenciais e melhorias de qualidade para Windows Server 2019 e Windows 10 Enterprise LTSC 2019. A atualização fortalece a segurança da Área de Trabalho Remota implementando proteções aprimoradas contra ataques de phishing usando arquivos RDP, exigindo que os usuários revisem as configurações de conexão antes de estabelecer conexões com configurações de segurança padrão. Ele introduz uma lista de bloqueio de drivers vulneráveis que adiciona drivers de kernel problemáticos conhecidos à lista de bloqueio de segurança da Microsoft, melhorando a integridade do sistema, mas afetando potencialmente os aplicativos de backup legados. A atualização modifica os padrões de autenticação Kerberos para aproveitar a criptografia AES-SHA1 para melhorar a postura de segurança. Além disso, ele desativa o recurso de implantação viva-voz não suportado nos serviços de implantação do Windows e permite relatórios dinâmicos de status de inicialização segura no aplicativo de segurança do Windows. O patch aborda um problema crítico em que os dispositivos podem entrar na recuperação do BitLocker após atualizações de inicialização segura e inclui correções para problemas de exibição de caracteres japoneses no PowerShell. Essas mudanças trabalham coletivamente para aprimorar o fortalecimento da segurança, preparar os sistemas para as próximas expirações de certificados e melhorar os protocolos de autenticação.
Sentimento Geral
O sentimento da comunidade em relação ao KB5082123 é misto, refletindo o padrão típico de atualizações de segurança com problemas conhecidos. Embora as melhorias de segurança sejam geralmente reconhecidas como necessárias e importantes, especialmente a preparação do certificado de inicialização segura e as melhorias na lista de bloqueio de drivers vulneráveis, surgiram várias preocupações significativas. A atualização causou falhas de inicialização em ambientes virtualizados específicos, afetando particularmente as implantações do Citrix App Layering na infraestrutura VMware. Alguns usuários relataram que os sistemas Server 2019 não conseguiram adquirir endereços DHCP e inicializar corretamente, embora a investigação tenha revelado que esses problemas estavam frequentemente relacionados a incompatibilidades de modelos de hipervisor subjacentes, e não ao patch em si. O problema de exibição do aviso de segurança da Área de Trabalho Remota que afeta configurações de vários monitores com diferentes configurações de dimensionamento representa uma preocupação de usabilidade que foi posteriormente resolvida em atualizações posteriores. Os loops de reinicialização do controlador de domínio em ambientes florestais de vários domínios usando o Privileged Access Management representam uma séria preocupação para implantações corporativas, embora a Microsoft tenha fornecido uma correção fora de banda. A lista de bloqueio de drivers vulneráveis, embora positiva para a segurança, interrompeu os aplicativos de backup que dependiam de drivers mais antigos, exigindo que os usuários atualizassem suas soluções de backup. Apesar destes problemas, as melhorias de segurança e a preparação de certificados são amplamente reconhecidas como necessárias, e a maioria dos problemas foi resolvida através de patches ou soluções alternativas subsequentes.
Problemas Conhecidos
- Os controladores de domínio em ambientes florestais de vários domínios que usam o Privileged Access Management podem enfrentar falhas de LSASS e loops de reinicialização durante a inicialização, potencialmente tornando o domínio indisponível (resolvido em KB5091573)
- As caixas de diálogo de aviso de segurança da Área de Trabalho Remota podem ser exibidas incorretamente em sistemas com vários monitores usando diferentes configurações de escala de exibição (100% e 125%), mostrando texto sobreposto ou botões ocultos (resolvido em atualizações após 12 de maio de 2026)
- Aplicativos de backup que dependem de drivers de kernel vulneráveis bloqueados podem falhar ao tentar montar ou gerenciar imagens de disco, exibindo erros como "O backup falhou porque o Microsoft VSS expirou durante a criação do instantâneo" ou VSS_E_BAD_STATE
- Falhas de inicialização relatadas em ambientes virtualizados do Citrix App Layering no VMware, embora a investigação tenha indicado problemas subjacentes de compatibilidade de modelos de hipervisor, em vez de problemas diretos de patch
- Instalações em japonês podem apresentar problemas de exibição de caracteres do PowerShell em determinados cenários (embora esta atualização inclua uma correção para esse problema de atualizações anteriores)
Nota: Tomamos medidas para garantir que o conteúdo gerado por IA seja da mais alta qualidade possível, mas não podemos garantir sua precisão e recomendamos que os usuários façam sua própria pesquisa independente. Gerado em 2026-05-31 07:54 PM