Pontos principais
- Troque as configurações e senhas padrão do fornecedor por credenciais exclusivas e complexas, para bloquear ataques automatizados e tentativas de força bruta.
- Exija TLS em todas as conexões de e-mail, proteja o envio SMTP com autenticação e use políticas MTA-STS para reforçar a comunicação criptografada entre servidores de e-mail compatíveis.
- Configure SPF, DKIM e DMARC para autenticar os domínios de envio e reduzir a falsificação direta de domínio. Use registros DNS diretos e reversos correspondentes para validar sua infraestrutura de envio e melhorar a entregabilidade.
- Restrinja direitos administrativos, limite o acesso a IPs ou contas autorizadas e aplique segmentação para minimizar ameaças internas e acessos não autorizados.
- Mantenha os servidores de e-mail atualizados, use firewalls e filtros antispam para bloquear tráfego malicioso e treine os funcionários com regularidade sobre phishing e engenharia social.
Hoje o e-mail é uma ferramenta indispensável de comunicação, tanto na vida pessoal quanto no trabalho. Da troca de informações críticas de negócios ao contato com amigos e familiares, o e-mail tem papel central no dia a dia. Mas essa dependência crescente traz junto a necessidade de garantir sua segurança, integridade e confiabilidade.
A segurança de e-mail é fundamental para proteger dados sensíveis, manter a integridade das mensagens e barrar ameaças como ataques de phishing, distribuição de malware e acessos não autorizados. Com medidas de segurança sólidas, as organizações conseguem reduzir riscos e proteger a infraestrutura de e-mail contra ameaças cibernéticas em constante evolução. Este guia apresenta as melhores práticas de segurança para servidores de e-mail e traz orientações valiosas para proteger as comunicações por e-mail.
Prefere acompanhar em vídeo? Assista à versão em vídeo deste guia: Como aplicar as melhores práticas de segurança para servidores de e-mail.
O que é um servidor de e-mail seguro?
Um servidor de e-mail seguro é um sistema que envia, recebe ou armazena e-mails aplicando controles de segurança que protegem as comunicações contra acesso não autorizado ou adulteração. Para um passo a passo detalhado sobre como configurar um servidor de e-mail, consulte o guia completo de servidores de e-mail do NinjaOne.
O papel de um servidor de e-mail seguro vai muito além de simplesmente entregar mensagens. Ele é a base da integridade e da confidencialidade dos dados, oferecendo um canal seguro para transmitir informações sensíveis, documentos confidenciais e comunicações críticas de negócios. Esses servidores aplicam diversas técnicas de criptografia, mecanismos de autenticação, controles de acesso e sistemas de monitoramento para proteger as informações sensíveis enviadas por e-mail.
Principais recursos de um servidor de e-mail seguro
- Criptografia: sistemas de e-mail seguros usam Transport Layer Security (TLS) para criptografar as conexões enquanto as mensagens trafegam. A criptografia de armazenamento protege os dados das caixas de correio em repouso, e OpenPGP ou S/MIME podem criptografar a própria mensagem quando é preciso uma camada extra de proteção. Esses controles reduzem o risco de interceptação ou acesso indevido aos e-mails.
- Autenticação: sistemas de e-mail seguros usam mecanismos de autenticação para verificar a identidade dos usuários e sistemas que acessam os serviços de e-mail. Isso costuma envolver autenticação multifator (Multi-Factor Authentication, MFA) ou certificados digitais, para impedir acessos não autorizados às contas.
- Controles de acesso: os controles de acesso restringem quem pode entrar nas contas de e-mail e garantem que apenas usuários autorizados visualizem, enviem ou alterem mensagens. Controles de acesso baseados em função (RBAC) e configurações de permissão ajudam a aplicar essas restrições.
- Proteção contra malware e spam: servidores de e-mail seguros trazem filtros antimalware e antispam integrados para detectar e bloquear anexos maliciosos, e-mails de phishing e mensagens de spam. Esses filtros evitam que ameaças transmitidas por e-mail cheguem às caixas de entrada dos usuários.
- Prevenção contra perda de dados (DLP): mecanismos de DLP impedem a divulgação não autorizada de informações sensíveis por e-mail. As políticas de DLP detectam e bloqueiam mensagens com dados confidenciais, como números de identificação pessoal, números de cartão de crédito ou propriedade intelectual.
- Auditoria e logs: servidores de e-mail seguros mantêm logs de auditoria completos das atividades de e-mail, incluindo entrega de mensagens, tentativas de acesso e mudanças de configuração. Esses logs são essenciais para monitorar e investigar incidentes de segurança ou violações de conformidade.
- Configuração segura: servidores de e-mail seguros são configurados conforme as melhores práticas do setor e padrões de segurança, para reduzir o risco de vulnerabilidades e garantir uma postura mais robusta. Isso inclui aplicar patches com regularidade, desativar serviços desnecessários e implementar linhas de base de segurança.
Use verificações práticas para reforçar sistemas, contas, aplicativos e configurações de rede
10 melhores práticas de segurança para servidores de e-mail
Além das tecnologias usadas por servidores de e-mail seguros, vale adotar as seguintes práticas de configuração para otimizar a postura geral de segurança:
#1. Troque as senhas padrão
Senhas padrão representam um risco considerável, já que são alvo frequente de atacantes. Trocá-las assim que o servidor de e-mail entra em operação é essencial para evitar acessos não autorizados. Ao criar novas senhas, escolha combinações longas e exclusivas, que não apareçam em listas de credenciais comuns ou vazadas. Evite senhas fáceis de adivinhar, como “password123” ou frases batidas. Considere usar um gerenciador de senhas para gerar e armazenar as credenciais com segurança, e exija MFA nas contas administrativas.
#2. Configure a autenticação SMTP
A autenticação SMTP (Simple Mail Transfer Protocol) é um mecanismo que verifica a identidade de quem envia e-mails por meio do servidor. Ativá-la ajuda a validar usuários, dispositivos e aplicativos que enviam mensagens pelo servidor, reduzindo o risco de spam e abuso. Configure o servidor para rejeitar tentativas de retransmissão não autorizadas à parte. Para o envio de mensagens, exija TLS e autenticação no serviço de submissão designado, normalmente a porta 587 com STARTTLS ou a porta 465 com TLS implícito. Use autenticação moderna ou OAuth onde houver suporte.
#3. Proteja com MTA-STS
O Mail Transfer Agent Strict Transport Security (MTA-STS) é um mecanismo de segurança criado para impor comunicação segura entre servidores de e-mail, reduzindo o risco de ataques man-in-the-middle e de interceptação durante a transmissão. Ele faz com que servidores compatíveis exijam conexão criptografada e validem os servidores de e-mail aprovados do domínio de destino, fortalecendo a segurança do transporte. Implementar o MTA-STS envolve publicar um registro TXT de descoberta no DNS e hospedar a política no endereço HTTPS exigido. Os servidores MX listados também precisam usar certificados TLS válidos. Assim, os servidores de envio compatíveis conseguem validar os hosts MX aprovados e impor conexões seguras ao entregar e-mails para o seu domínio. Também dá para configurar o TLS-RPT e receber relatórios sobre conexões TLS que falharam e erros de política.
#4. Use protocolos de e-mail seguros
O Transport Layer Security (TLS) criptografa as conexões de e-mail enquanto as mensagens trafegam, reduzindo o risco de interceptação e acesso não autorizado. É essencial configurar o servidor de e-mail para usar versões modernas de TLS nas conexões de entrada e saída. Verifique se o software do servidor oferece suporte a TLS moderno nessas conexões. Isso envolve habilitar as configurações de criptografia adequadas e garantir que os certificados TLS estejam instalados e configurados corretamente.
SSL e versões obsoletas de TLS devem ser desativados. Configure o servidor para usar TLS 1.2 ou posterior e priorize TLS 1.3 onde houver suporte.
#5. Configure o DNS reverso
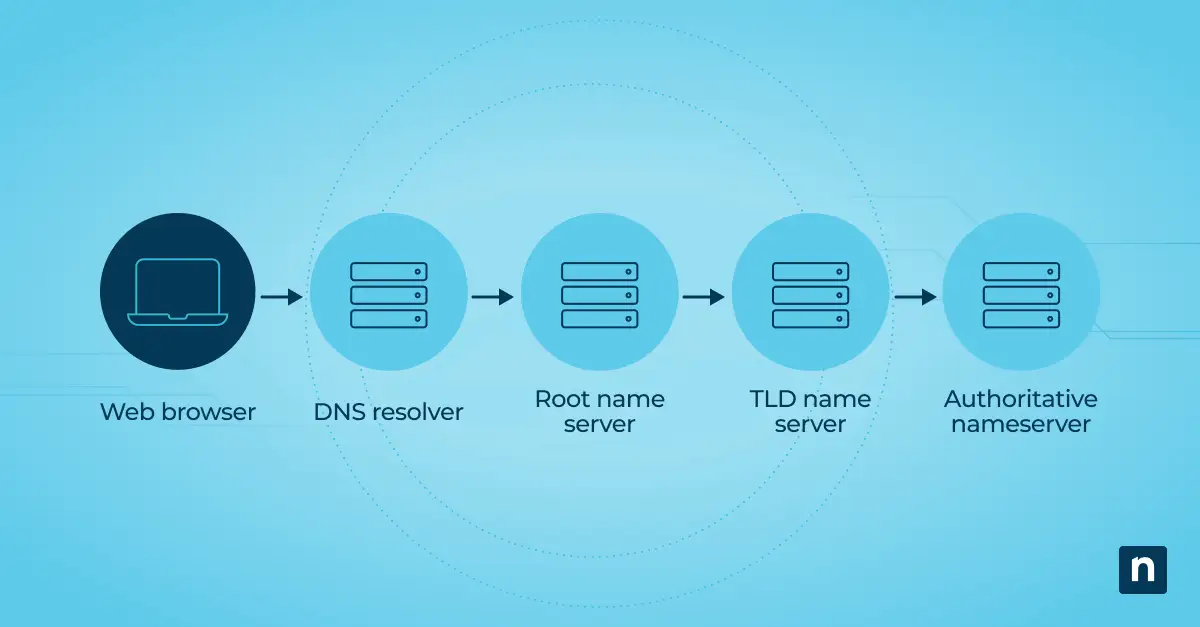
O DNS reverso (Domain Name System) associa um endereço IP a um nome de host, ajudando os sistemas receptores a validar a infraestrutura usada no envio dos e-mails. Configurar o DNS reverso do servidor contribui para a reputação do remetente e a entregabilidade, mas não autentica o endereço “De” visível na mensagem. Para configurá-lo, entre em contato com seu provedor de DNS ou de hospedagem e peça a criação dos registros reversos para o endereço IP do servidor de e-mail. Garanta que esses registros reflitam corretamente o nome de host e o domínio associados ao servidor.
#6. Implemente firewalls de e-mail
Soluções de segurança de e-mail ajudam a detectar e bloquear spam, tentativas de phishing, malware e outras ameaças baseadas em e-mail antes que cheguem às caixas de entrada. Entre essas soluções estão gateways de e-mail seguros, serviços de segurança de e-mail na nuvem e filtros de e-mail por software. Escolha uma opção que atenda aos requisitos de segurança da sua organização e se integre bem ao seu servidor de e-mail.
#7. Atualize e aplique patches nos servidores com regularidade
Manter o software do servidor de e-mail atualizado é crítico para corrigir vulnerabilidades conhecidas, bugs e falhas de segurança que atacantes poderiam explorar. Atualizações e patches frequentes preservam a integridade e a segurança do ambiente de e-mail. Estabeleça uma rotina para aplicar atualizações e patches no software do servidor, no sistema operacional e nos componentes associados. Acompanhe comunicados dos fornecedores, boletins de segurança e notas de versão dos patches para se manter informado sobre as correções mais recentes.
#8. Configure SPF, DKIM e DMARC para reduzir a falsificação
O Sender Policy Framework (SPF) é um método de autenticação que identifica quais servidores estão autorizados a enviar e-mails em nome de um domínio. O DKIM acrescenta uma assinatura criptográfica que os sistemas receptores podem verificar, enquanto o DMARC checa se o domínio “De” visível está alinhado a um domínio autenticado por SPF ou DKIM. Usar os três reduz a falsificação direta de domínio e dá aos sistemas receptores instruções claras sobre mensagens que falham na autenticação. Acesse as configurações de DNS do seu domínio e adicione um registro TXT com as informações da política SPF. Inclua todos os serviços autorizados a enviar e-mails pelo domínio. Ative a assinatura DKIM no seu provedor ou servidor de e-mail e publique um registro DMARC com relatórios agregados. Analise os relatórios e corrija os problemas legítimos de autenticação antes de passar de p=none para p=quarantine ou p=reject.
#9. Limite o acesso ao servidor de e-mail
Medidas de controle de acesso são essenciais para restringir acessos não autorizados ao servidor de e-mail e evitar possíveis violações. Implemente controles de acesso granulares, mecanismos de autenticação de usuários e políticas de gerenciamento de privilégios para definir quem pode acessar dados sensíveis de e-mail e recursos do servidor. Defina funções, permissões e níveis de acesso com base nas responsabilidades de cada cargo e no princípio do menor privilégio. Use autenticação por usuário e senha, autenticação multifator (MFA) e restrições de acesso por IP para autenticar e autorizar usuários no gerenciamento seguro de servidores.
#10. Ofereça treinamento
Ensinar aos funcionários as melhores práticas de segurança de e-mail é crucial para construir uma cultura consciente de segurança e reduzir o risco de incidentes causados por erro humano. Crie um programa de treinamento completo, que cubra diferentes aspectos da segurança de e-mail: como identificar mensagens de phishing, reconhecer anexos suspeitos e manter hábitos seguros no uso do e-mail. Realize sessões de treinamento, workshops e campanhas de conscientização com regularidade para reforçar esse conhecimento. Use exemplos práticos, cenários reais e materiais interativos para engajar as equipes e estimular a participação ativa nas iniciativas de treinamento.
Avalie monitoramento centralizado de servidores, aplicação de patches e gerenciamento de configurações no seu ambiente
Aumente a resiliência e a integridade da sua infraestrutura de e-mail
O e-mail é parte integrante das comunicações no mundo todo. Mas, junto com essa praticidade e onipresença, vêm vários desafios de segurança, de ataques de phishing e distribuição de malware a vazamentos de dados e acessos não autorizados. Proteger o servidor de e-mail não é só uma questão de resguardar informações sensíveis: é um aspecto fundamental para manter a continuidade dos negócios, preservar a confiança dos clientes e atender aos padrões regulatórios de conformidade.