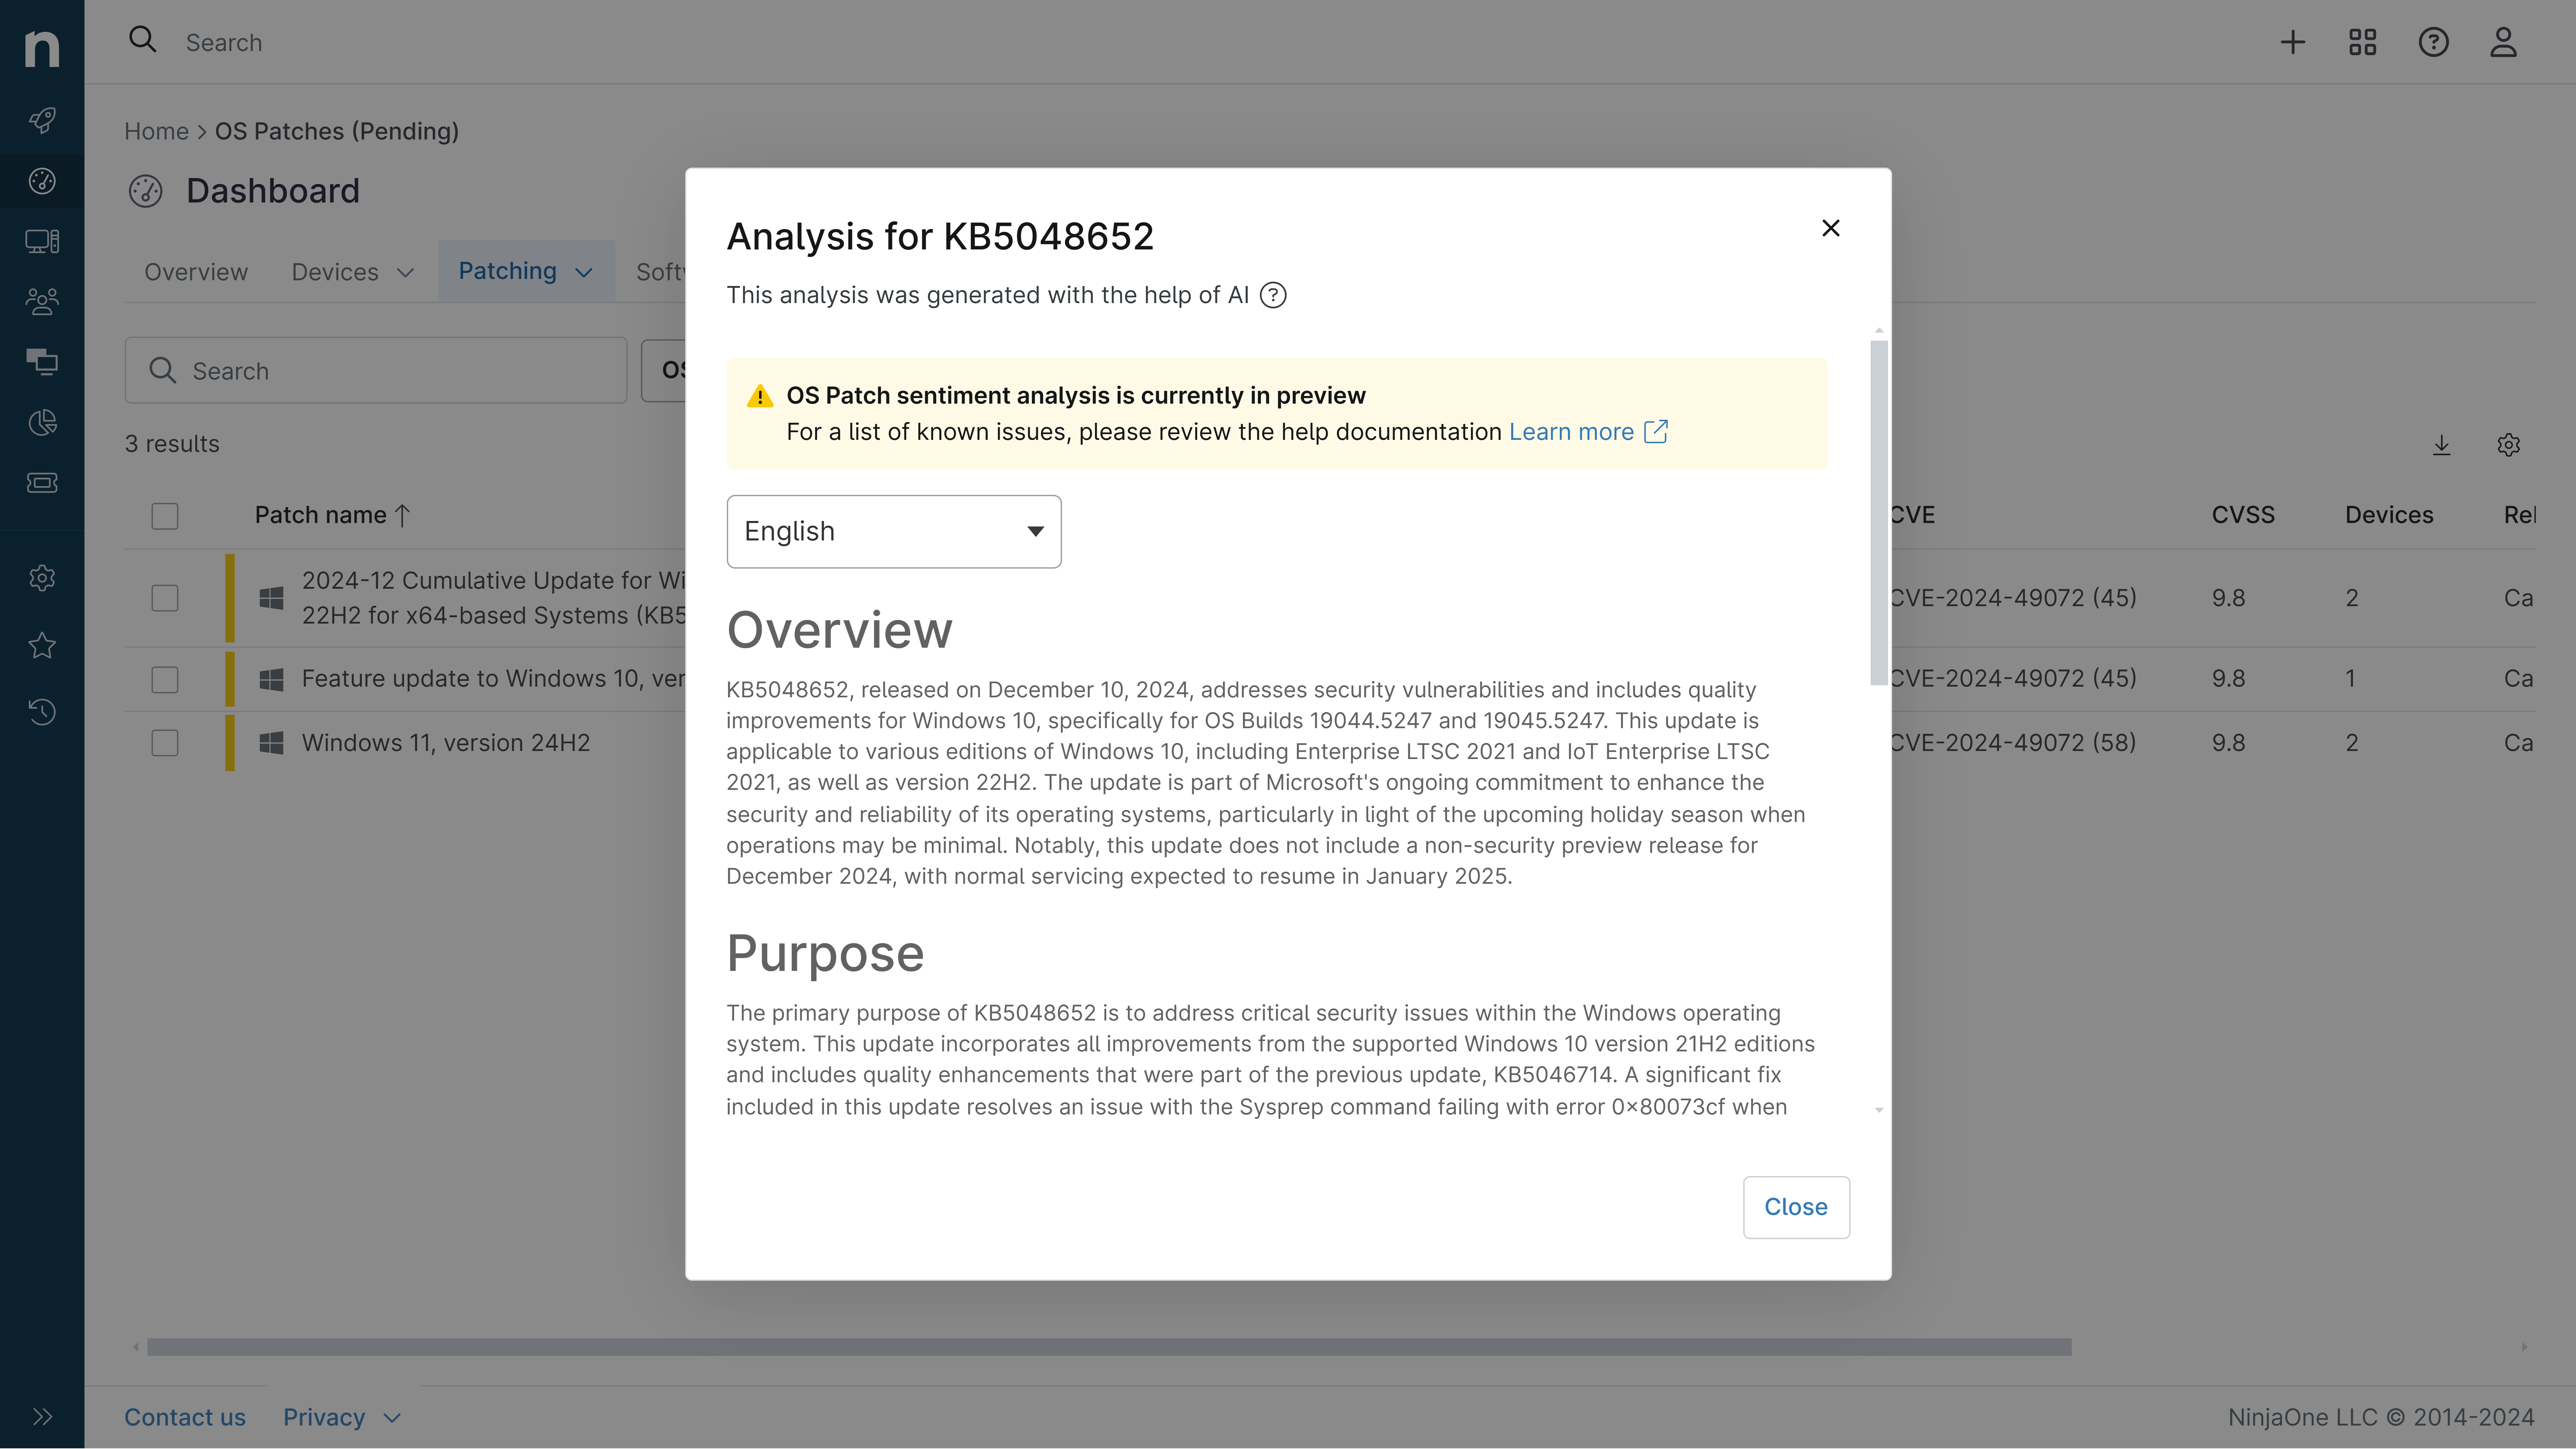
KB5120699: Visão geral com opiniões e comentários dos usuários
Última atualização 4 de setembro de 2026
Probabilidade de instalação bem-sucedida e operação contínua da máquina
Visão Geral
O KB5120699 é um pacote cumulativo de segurança e qualidade de agosto de 2026 para as versões 4.6.2, 4.7, 4.7.1 e 4.7.2 do .NET Framework, destinado ao Windows Server 2012. Esta atualização corrige seis vulnerabilidades de segurança críticas, incluindo problemas de elevação de privilégios e de execução remota de código. O patch faz parte do programa de Atualizações de Segurança Alargadas (ESU) da Microsoft para o Windows Server 2012, cujo suporte terminou em outubro de 2023.
Objetivo
- Resolve seis vulnerabilidades de segurança críticas (CVE-2026-65810, CVE-2026-62872, CVE-2026-62886, CVE-2026-62897, CVE-2026-70354, CVE-2026-62902)
- Corrige falhas de elevação de privilégios e de execução remota de código no .NET Framework
- Inclui a correção de uma vulnerabilidade de divulgação de informações
- Não inclui novas melhorias de qualidade e fiabilidade para além das correções de segurança
- Requer a atualização prévia da pilha de serviços (KB5044413) para garantir a máxima fiabilidade da instalação
Sentimento Geral
A correção resolve vulnerabilidades de segurança significativas e críticas para os sistemas que ainda executam o Windows Server 2012, tornando-a essencial para administradores preocupados com a segurança. No entanto, a atualização introduz problemas de compatibilidade conhecidos com aplicações WPF, afetando particularmente as funcionalidades de impressão e de geração de ficheiros PDF/XPS. Estes problemas exigem soluções alternativas que envolvem a desativação de proteções de segurança, criando um conflito entre a segurança e a estabilidade das aplicações. A correção é necessária para a resolução das vulnerabilidades, mas requer testes cuidadosos antes de uma implementação em larga escala.
Problemas Conhecidos
- As aplicações WPF podem apresentar erros do tipo System.IO.FileFormatException ao imprimir ou gerar conteúdo PDF/XPS utilizando determinadas tipos de letra, incluindo a Calibri; a solução alternativa requer a ativação do parâmetro Switch.MS.Internal.TtfDelta.DisableCmapAndSbitOverflowProtection no AppContext, mas desativa as proteções de segurança
- As aplicações WPF que imprimem ou apresentam uma pré-visualização de impressão a partir de documentos XPS na memória registados no System.IO.Packaging.PackageStore podem falhar com a exceção System.IO.FileFormatException; a solução alternativa está disponível através do parâmetro do AppContext ou da recompilação do código com um esquema de identidade de pacote modificado
Nota: Tomamos medidas para garantir que o conteúdo gerado por IA seja da mais alta qualidade possível, mas não podemos garantir sua precisão e recomendamos que os usuários façam sua própria pesquisa independente. Gerado em 2026-09-04 07:20 PM