Integração NinjaOne + CrowdStrike Falcon

NinjaOne se integra às soluções CrowdStrike Falcon®️ Prevent AV e Falcon®️ Insight XDR para oferecer proteção de endpoints líder de mercado e ampla visibilidade de ameaças. Experimente NinjaOne e veja como maximizamos a proteção contra ameaças com CrowdStrike.
NinjaOne + CrowdStrike

Com as soluções líderes de mercado da CrowdStrike para detecção e remediação, visualize e responda a ameaças detectadas diretamente no console NinjaOne

Ícone de implementação

CrowdStrike Sensor: fácil implantação

device mapping icon

Mapeamento automatizado de dispositivos

ícone de alerta de ameaças

Alertas imediatos de ameaças

ícone de notificações

Notificações instantâneas aos técnicos

ícone de um único clique

Acesso com um clique ao console CrowdStrike

uninterrupted security icon

Segurança ininterrupta

ícone de log de atividades

Registro abrangente de atividades 

ícone de gerenciamento num único painel

Gerenciamento e proteção num único painel

Implante CrowdStrike em seu ambiente e responda rapidamente às ameaças a partir do console NinjaOne

Logo CrowdStrike

A melhor proteção da categoria

CrowdStrike Falcon Insight XDR oferece detecção e resposta abrangentes de endpoint, além de exibir o contexto da linha do tempo das ameaças. Assim, seus técnicos podem investigar qualquer ameaça de forma rápida e agir com agilidade e confiança.

CrowdStrike Falcon Prevent é uma solução antivírus de última geração que antecipa ameaças avançadas e se adapta a elas para proteger continuamente seus clientes ou sua empresa contra malware conhecido ou desconhecido, mesmo off-line.

Feche o ciclo dos alertas de ameaças

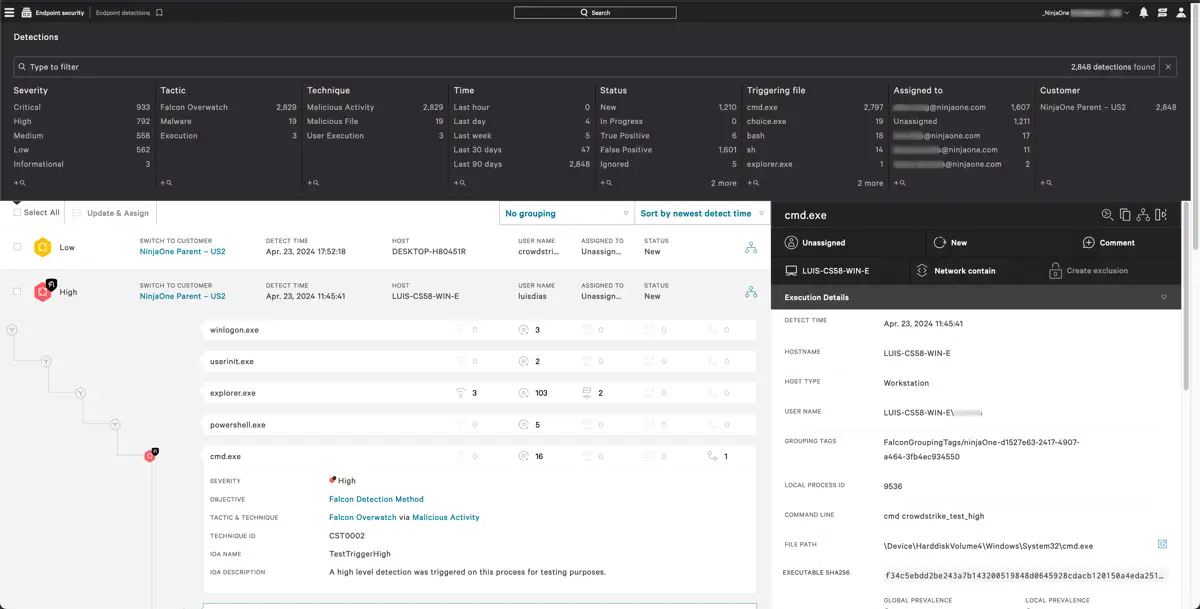
Quando uma ameaça é detectada pelas soluções CrowdStrike Falcon, ela é colocada em quarentena, e um alerta é enviado imediatamente para o console NinjaOne. Os alertas podem acionar notificações, que serão enviadas aos técnicos via SMS, Teams, Slack, e-mail ou PagerDuty. Quando conectados a ambos os produtos, os técnicos podem acessar diretamente o dispositivo afetado no painel do CrowdStrike Falcon. Uma vez resolvido, o alerta é fechado no NinjaOne, encerrando o ciclo de alertas de ameaças.

Garanta segurança contínua

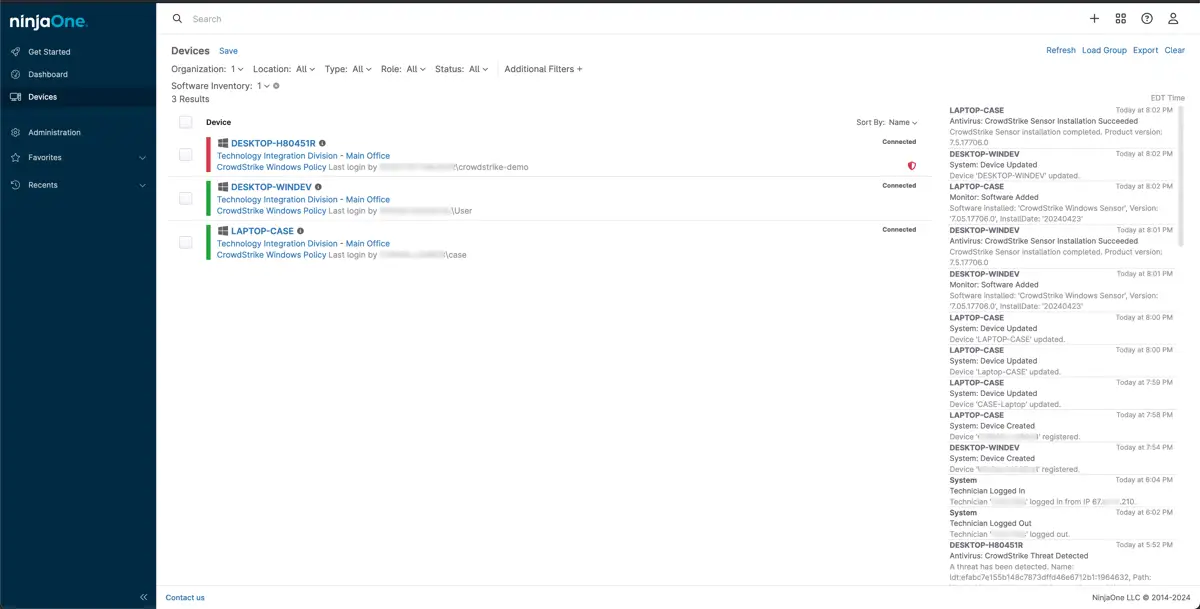
Após a ativação no NinjaOne, sensores CrowdStrike Falcon são instalados nos endpoints selecionados e mapeados automaticamente para grupos de gerenciamento de Host da solução CrowdStrike, permitindo correspondência manual simples caso os nomes de grupos variem entre as plataformas NinjaOne e CrowdStrike. Com as políticas NinjaOne, os técnicos podem configurar scripts de reinstalação no nível da política caso o agente CrowdStrike seja desinstalado, garantindo a proteção contínua dos dispositivos.

Vantagens da integração
NinjaOne + CrowdStrike

Implantação automática

Implantação automática de sensores Falcon nos endpoints escolhidos graças aos recursos simplificados de instalação de software da solução NinjaOne.

Quando a integração CrowdStrike é ativada no ambiente NinjaOne, grupos dinâmicos de gerenciamento de hosts são criados no CrowdStrike para cada organização existente que utiliza uma política com o antivírus CrowdStrike implantado.

Alertas em quarentena são exibidos imediatamente no painel NinjaOne e podem acionar notificações aos técnicos via SMS, Slack, Teams, e-mail ou PagerDuty para agilizar a remediação.

Acesse diretamente o dispositivo ameaçado no console CrowdStrike a partir do alerta NinjaOne. É preciso estar logado nos dois aplicativos.

NinjaOne oferece uma ampla gama de produtos e serviços CrowdStrike Falcon, incluindo o pacote de produtos Falcon Defend. A solução Defend proporciona excelente proteção a endpoints, ferramentas de caça a ameaças e até suporte premium da CrowdStrike.

Pronto para unificar a TI e simplificar seu trabalho?