Pontos principais
- Os invasores exploram vulnerabilidades em 5 dias ou menos, enquanto a organização média leva mais de 200 dias para aplicar os patches.
- À medida que a base de clientes do MSP cresce, varreduras de vulnerabilidade agendadas e exportações manuais para ferramentas de patch distintas geram dados desatualizados e atrasam a remediação.
- NinjaOne exibe uma fila de ações entre clientes, atualizada continuamente, em que gravidade do CVE, status no KEV, organizações afetadas e remediações disponíveis aparecem em um único
- A Patch Intelligence AI do NinjaOne analisa sinais reais de estabilidade dos patches para automatizar atualizações seguras e pausar as arriscadas antes que cheguem a qualquer ambiente de cliente.
- Todo o ciclo de remediação, da detecção à aplicação do patch, acontece no console unificado do NinjaOne, sem exportações, tickets ou troca de ferramentas.
Um seguidor no LinkedIn compartilhou há pouco tempo uma dor que todo MSP em crescimento conhece: “A velocidade importa, claro, principalmente com janelas de exposição cada vez menores… mas a priorização vira o verdadeiro gargalo. Sem clareza sobre o que tratar primeiro, remediar mais rápido nem sempre significa menos risco.”
O que ele descreve é real. A janela entre a divulgação de uma vulnerabilidade e sua exploração ativa encolhe à medida que os invasores ganham velocidade e a inteligência artificial acelera tanto a descoberta quanto o desenvolvimento de exploits. A maioria das organizações ainda depende de detecção tardia e fluxos manuais de remediação, o que aumenta o tempo para corrigir aquilo que os invasores já encontraram. Sem priorização clara e um caminho direto até a remediação, a distância entre exploração e resolução só aumenta.
Esse é o verdadeiro problema do gerenciamento de vulnerabilidades para MSPs hoje — e a maioria das ferramentas não foi feita para resolvê-lo.
O problema de “aplicar patch em tudo”
A maioria dos MSPs começa com o instinto certo: aplicar patch em tudo, o mais rápido possível. Mas, quando a base de clientes vai de cinco para 50, essa abordagem deixa de ser viável por falta de tempo e de recursos.
Varreduras de vulnerabilidade consomem muitos recursos, então a maioria das equipes as agenda fora do horário comercial ou com menos frequência do que o ambiente realmente exige. Quando a varredura termina, o relatório é revisado e os achados são exportados para uma ferramenta de patch separada, os dados já estão defasados. Para um MSP em crescimento, esse atraso afeta todos os ambientes de clientes ao mesmo tempo. Os clientes ficam expostos enquanto as vulnerabilidades seguem sem patch e sem detecção.
Essas práticas preocupam ainda mais porque o volume de vulnerabilidades não para de crescer. O Relatório de Violações de Dados de 2025 da Verizon apontou um aumento de 275% nas vulnerabilidades desde 2024. Ao mesmo tempo, os invasores ficam mais rápidos e os modelos tradicionais baseados em varredura ficam cada vez mais para trás. O resultado é um tempo médio superior a 200 dias para corrigir uma vulnerabilidade, enquanto os invasores costumam explorá-la em cinco dias ou menos. É uma janela de exposição enorme para seus clientes.
Onde os scanners tradicionais falham
O gerenciamento de vulnerabilidades baseado em varredura cria três problemas que se somam para os MSPs:
- Fadiga de alertas por reagir o tempo todo a alertas de Common Vulnerabilities and Exposures (CVE) em dezenas de ambientes de clientes
- Dificuldade de priorização por causa da inteligência contextual tardia, que dificulta avaliar a urgência
- Atrasos na remediação entre clientes quando detecção de vulnerabilidades e implantação de patches vivem em ferramentas separadas
Relatórios de varredura pontuais também criam um problema de conformidade. Quando os auditores pedem evidências de gerenciamento contínuo de vulnerabilidades, um relatório mensal de varredura é uma resposta fraca.
Da priorização à remediação em um só fluxo
NinjaOne exibe uma fila de ações entre clientes, ordenada por prioridade, em que gravidade, status no Catálogo de Vulnerabilidades Exploradas Conhecidas (KEV), organizações afetadas e remediações disponíveis aparecem juntos em uma única visão, atualizada continuamente conforme os softwares mudam na sua base de clientes.
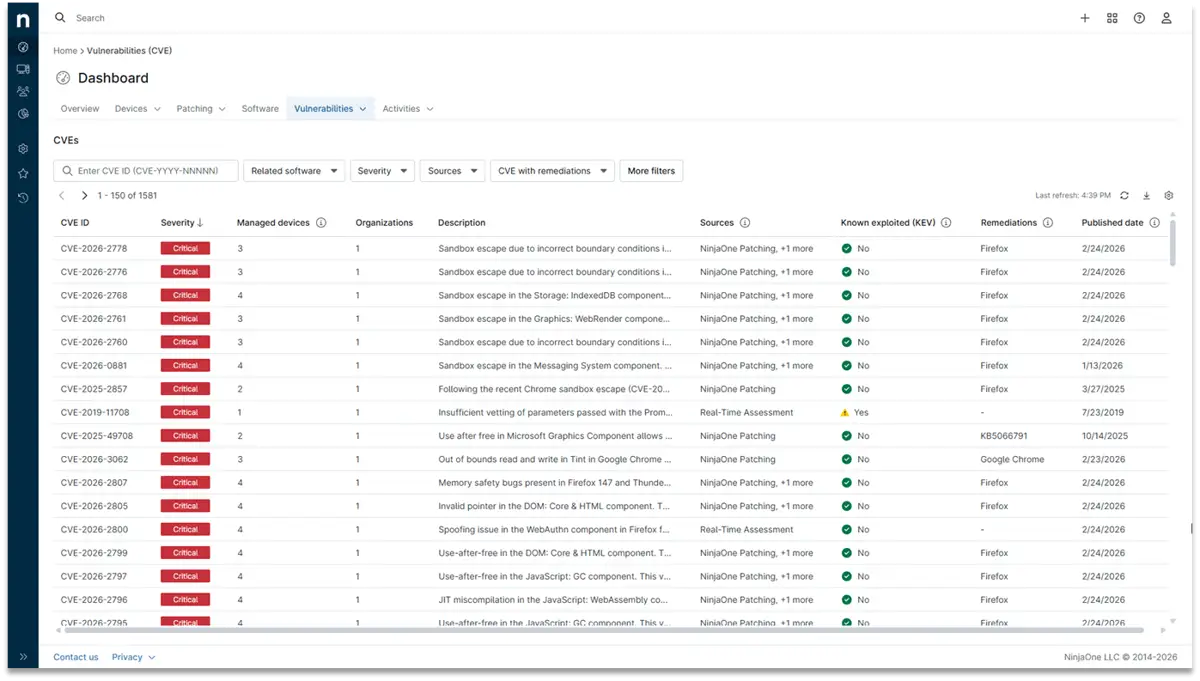
Para MSPs que usam ferramentas separadas de detecção e de patch, os dados de vulnerabilidade costumam ficar em ambientes desconectados. NinjaOne consolida essa visão automaticamente.
Gravidade e KEV, juntos, orientam a priorização de vulnerabilidades baseada em risco. A gravidade mostra o impacto potencial; o KEV identifica quais vulnerabilidades estão sendo exploradas ativamente e devem ser tratadas primeiro.
A partir dessa visão, a remediação fica mais simples: as equipes iniciam a aplicação do patch na hora, com o contexto relevante já disponível. NinjaOne conecta a detecção de vulnerabilidades em tempo real diretamente ao Gerenciamento autônomo de patches, então o patch que resolve um CVE sinalizado já está mapeado para os endpoints afetados. Para achados urgentes, “Aplicar agora” envia o patch imediatamente, enquanto “Aprovar” adiciona a atualização ao próximo fluxo de patch agendado.
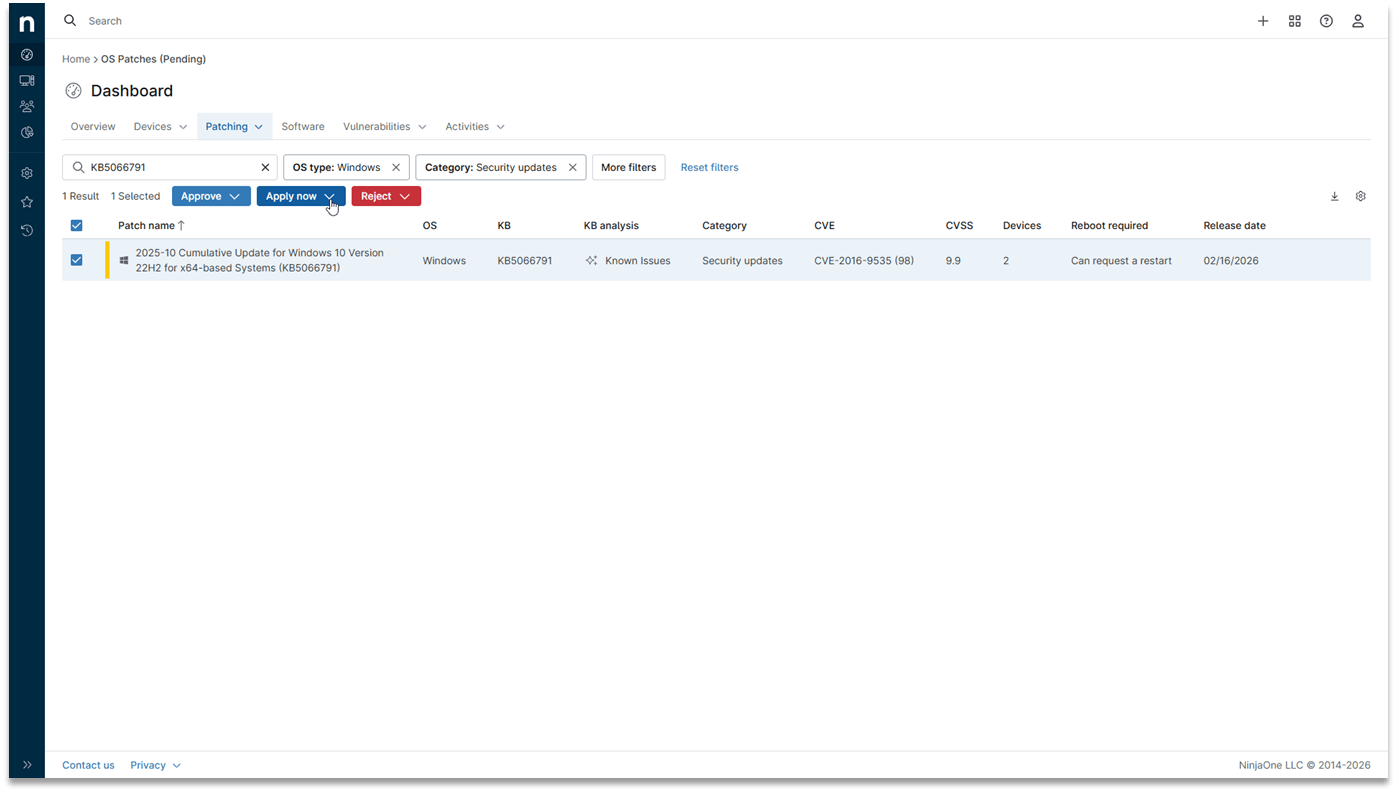
A Patch Intelligence AI embasa as decisões de remediação analisando desempenho real e sinais de estabilidade dos patches. Atualizações estáveis são automatizadas; as arriscadas ficam pausadas antes de chegar a qualquer ambiente de cliente. Dá para manter a urgência de segurança sem abrir mão da estabilidade operacional.
Todo o ciclo, da detecção à remediação, acontece em um único console, sem exportações, tickets ou troca de ferramentas. Cada ação executada nesse fluxo é registrada automaticamente, criando um histórico contínuo de conformidade sem esforço extra da sua equipe.
A priorização por risco como diferencial de serviço
Ao unir detecção, priorização e remediação em um fluxo único, as janelas de exposição caem de semanas para minutos em muitas vulnerabilidades comuns. E cada ação fica registrada automaticamente como evidência pronta para auditoria.
Essa combinação sustenta uma oferta de segurança premium. O MSP que consegue mostrar ao cliente quais vulnerabilidades foram detectadas, como foram priorizadas e quando foram remediadas tem algo que nenhum relatório mensal de varredura entrega: prova contínua e verificável de que o ambiente esteve protegido na velocidade em que as ameaças se movem.
Nosso seguidor no LinkedIn tinha razão: velocidade sozinha não resolve, mas velocidade com priorização e remediação automatizada em uma só plataforma, sim. É assim que se fecha a lacuna de exposição.