


Pontos principais
- NinjaOne Network Discovery oferece visibilidade contínua de dispositivos com endereço IP gerenciados, não gerenciados e não autorizados em toda a rede, sem precisar de agentes.
- Os dispositivos descobertos ficam registrados em uma visão de inventário permanente, o que ajuda as equipes de TI a identificar mudanças na rede, TI invisível e recursos não gerenciados ao longo do tempo.
- A implantação do agente Windows permite que os técnicos passem direto da descoberta do dispositivo para o gerenciamento de endpoints, usando credenciais armazenadas em um fluxo de trabalho unificado.
- O Network Discovery ajuda as organizações a reforçar a segurança: identifica dispositivos não gerenciados e coloca os endpoints Windows sob monitoramento, aplicação de patches e controles de gerenciamento.
- MSPs podem usar o Network Discovery para encontrar dispositivos de clientes fora do controle, melhorar a responsabilização sobre os endpoints e reduzir lacunas operacionais e de receita.
- A descoberta se integra aos fluxos de trabalho de gerenciamento de endpoints, gestão de recursos de TI e monitoramento de rede, criando um processo unificado de gerenciamento do ciclo de vida dos dispositivos.
Seu firewall não liga para o notebook que o funcionário trouxe de casa. Seu inventário de recursos atual também não. Mas os invasores ligam.
Depois de tantos anos conversando com equipes de TI, sei bem como a história termina. Alguém roda uma varredura, exporta o resultado para uma planilha e chama aquilo de inventário. Seis meses depois, a planilha está errada e ninguém sabe o tamanho do erro. Dispositivos foram adicionados. Outros foram desativados sem aviso. Alguns apareceram na rede e ninguém sabe quem os colocou ali. O ambiente mudou, o inventário não, e neste exato momento há dispositivos na sua rede que você não saberia nomear nem se tentasse.
Isso não é falha de ferramenta. É falha de processo — e uma ferramenta melhor consegue resolver, mas só se fechar o ciclo entre encontrar um dispositivo e gerenciá-lo. A maioria não fecha. Elas mostram a lacuna e deixam a solução para outro lugar, em outra ferramenta, por outro fluxo de trabalho, com mais etapas manuais.
Foi isso que quisemos mudar com o NinjaOne Network Discovery. E, com a versão 14.0, demos o passo mais importante: agora dá para ir de “dispositivo encontrado” a “dispositivo gerenciado” sem sair da plataforma.
O que é o NinjaOne Network Discovery?
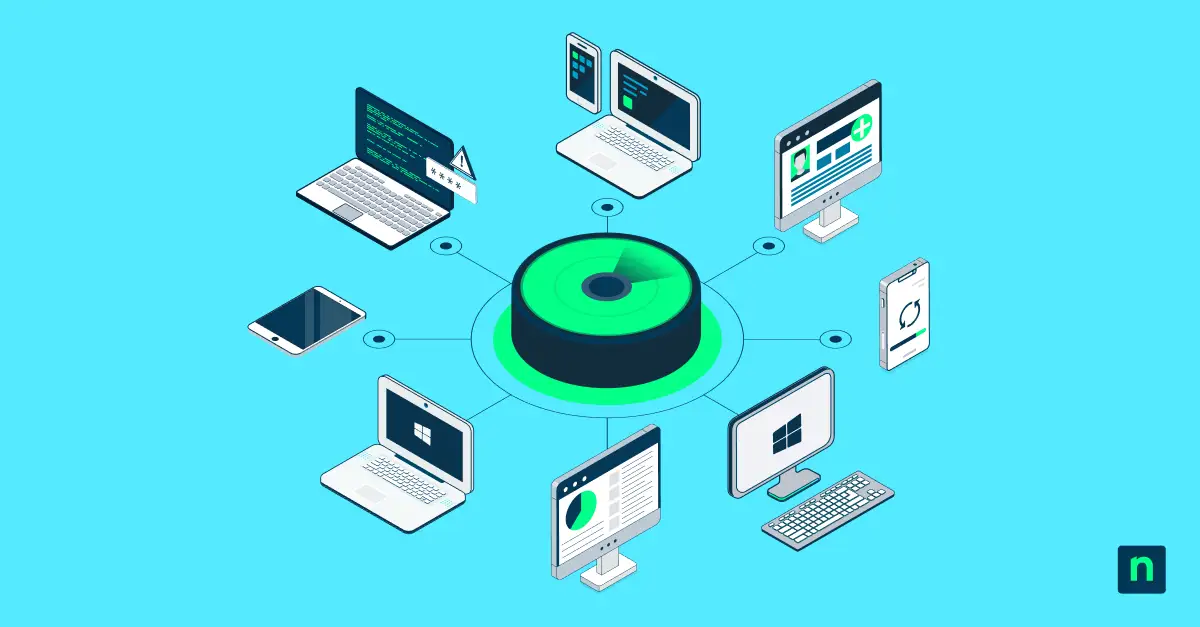
NinjaOne Network Discovery varre, classifica e registra todos os dispositivos com endereço IP na sua rede. Endpoints gerenciados, máquinas não gerenciadas, equipamentos não autorizados, o Xbox que alguém plugou no switch corporativo, a smart TV da sala de reunião e o termostato IoT que a área de infraestrutura predial instalou sem avisar ninguém. Se tem endereço IP, o Discovery encontra. Sem precisar de agente.
O que diferencia isso dos scanners que a maioria das equipes já testou não é a varredura em si. É o que acontece depois. As ferramentas antigas rodam a varredura, entregam uma lista e descartam os dados quando a janela é fechada. Você já viu esse filme: um CSV exportado parado na pasta de downloads de alguém, desatualizado antes mesmo de alguém agir. NinjaOne não funciona assim. Cada dispositivo encontrado pelo Discovery vai para uma visão permanente de Dispositivos descobertos, um registro vivo que reflete sua rede como ela realmente é, e não como foi documentada na última vez que alguém lembrou de rodar uma varredura. Para administradores de TI experientes, essa diferença pesa mais do que parece.
A varredura com credenciais está disponível para inspeções mais profundas quando necessário, cobrindo até 4.000 endereços IP por tarefa, sem impacto mensurável no desempenho. Mas a base é simples: visibilidade contínua e sem agente em toda a rede, integrada diretamente à plataforma NinjaOne. É justamente essa última parte que torna possível tudo o que vem a seguir.
A grande novidade: implantação do agente Windows
A descoberta sempre foi o primeiro passo. A parte frustrante, para todas as equipes de TI com quem já conversei, era o que vinha depois. Terminava a varredura, tinha uma lista limpa de tudo que havia na rede e, para fazer algo a respeito, precisava trocar de ferramenta.
Copiar um nome de host, abrir outra janela, disparar um fluxo de implantação separado e torcer para que as credenciais registradas ainda funcionassem. Visibilidade sem ação é apenas um retrato mais detalhado do problema. E quem já encarou uma lista de 200 dispositivos não gerenciados, se perguntando quanto tempo levaria para resolver tudo manualmente, sabe o preço que essa lacuna cobra da equipe.
Com a versão 14.0, isso muda. Agora os técnicos conseguem enviar e instalar o agente NinjaOne direto do fluxo de descoberta, usando credenciais Windows armazenadas, sem sair da plataforma. Visibilidade vira gerenciamento em um único movimento.
O fluxo é direto. Rode uma varredura. Encontre as máquinas Windows não gerenciadas na visão Dispositivos descobertos. Implante o agente NinjaOne com um clique. O dispositivo passa a ser totalmente gerenciado dentro do NinjaOne: com patches aplicados, monitorado e devidamente contabilizado. O que antes exigia troca de ferramenta, caça a credenciais e acompanhamento manual agora acontece no mesmo lugar em que o dispositivo foi encontrado.
Para equipes de TI que lidam com crescimento desordenado, essa é uma mudança operacional relevante. Para MSPs que gerenciam dezenas de ambientes de clientes, é a diferença entre um processo que escala e um que não escala.
Por que isso importa: três casos de uso reais
Identifique e feche a lacuna da TI invisível
Toda equipe de TI tem esses casos. Dispositivos na rede que ninguém provisionou oficialmente, um notebook pessoal conectado ao Wi-Fi corporativo há dois anos, um Raspberry Pi que alguém da engenharia montou para um projeto paralelo, um storage conectado à rede que é mais antigo que a própria equipe de TI atual. O que tira o sono não são os dispositivos conhecidos. São os que estão ali, quietinhos na rede, sem patches, sem monitoramento e completamente fora dos seus controles de segurança, esperando que outra pessoa os encontre primeiro. O Network Discovery expõe tudo isso. E agora, para as máquinas Windows dessa lista, a implantação de agente abre um caminho direto para colocá-las sob gerenciamento antes que virem um relatório de incidente.
Onboarding rápido de endpoints Windows
Novo escritório. Aquisição recente. Um cliente que entregou um diagrama de rede com três anos de atraso. Todo profissional de TI já recebeu um ambiente com a promessa de que estava “quase todo documentado”, o que, na prática, significa que a documentação cobre uns 60% do que existe de verdade. Varra a sub-rede, encontre as máquinas Windows não gerenciadas e implante agentes em massa. O que antes levava horas de trabalho manual em várias ferramentas agora acontece em uma única visão dentro do NinjaOne. O ambiente não espera o seu processo de onboarding alcançá-lo — e agora sua ferramenta também não precisa esperar.
MSPs: contabilize cada endpoint
Dispositivo não gerenciado é dispositivo não faturado. Para MSPs, isso não é só um problema operacional; é um problema de receita e também um passivo. Quando algo dá errado em um dispositivo que você nem sabia que existia, a ligação chega para você do mesmo jeito. O Network Discovery permite varrer os ambientes dos clientes, identificar as lacunas e implantar agentes em escala. Chega de descobrir seis meses depois que o cliente tinha quinze máquinas desconhecidas, três delas sem receber patches desde a administração anterior.
Como isso se encaixa na plataforma NinjaOne
O Network Discovery não existe isolado, e esse é justamente o ponto. Na visão de Dispositivos descobertos, os técnicos podem implantar um agente Windows, registrar um dispositivo no ITAM ou incluí-lo no monitoramento do NMS. Três ações, um só lugar. É uma diferença e tanto em relação ao modo como a maioria das equipes de TI trabalha hoje, com a visibilidade em uma ferramenta, a gestão de recursos em outra e o monitoramento em um terceiro lugar. O resultado é um fluxo de trabalho que parece eficiente no papel e desmorona na prática, porque é no atrito entre ferramentas que as coisas passam batido.
O que estamos construindo é um sistema de ciclo fechado. Você encontra um dispositivo, coloca sob gerenciamento, monitora e acompanha como recurso, tudo sem sair do NinjaOne. A descoberta é a porta de entrada desse ciclo. A implantação de agente é o que permite fechá-lo. O resto da plataforma é o que faz valer a pena fechar.
O que vem a seguir
O NinjaOne Network Discovery não entrega apenas um mapa da sua rede. Entrega as ferramentas para agir sobre o que foi encontrado, no mesmo lugar em que foi encontrado, sem nada escapando pelas frestas entre ferramentas.
Este é o primeiro post de uma série. No próximo, vamos detalhar como o Network Discovery funciona junto com outras partes importantes da plataforma NinjaOne e com as ferramentas que sua equipe talvez já use. Fique de olho.