Pontos principais
- O Nmap se instala rapidamente no Linux (com apt ou dnf), no Windows (com Npcap) e no macOS (via Homebrew ou DMG).
- Comandos fundamentais, como nmap -sn, nmap -sS, nmap -sU e nmap -0, permitem identificar hosts ativos, portas abertas e sistemas operacionais.
- Os recursos de descoberta de hosts e ping scan do Nmap permitem aos administradores mapear os dispositivos ativos em intervalos de IP.
- Use TCP connect, SYN scan e UDP scan para detectar portas abertas, serviços expostos e possíveis brechas que formam a superfície de ataque da rede.
- Use scripts NSE em Lua para automatizar a detecção de vulnerabilidades, agilizar as avaliações de segurança e reforçar a defesa da rede.
No cenário de cibersegurança em constante mudança, estar um passo à frente dos agentes maliciosos é fundamental — e conhecer a fundo as suas redes faz parte disso. Uma ferramenta que ajuda nessa tarefa já conquistou a fama de pilar da cibersegurança: o Nmap. Abreviação de Network Mapper, o Nmap tem a chave para revelar informações valiosas sobre a infraestrutura de rede.
Seja um profissional de cibersegurança em busca de vulnerabilidades ou um administrador de sistemas que cuida da saúde da rede, saber como usar o Nmap é essencial.
Se prefere um guia visual, assista a Como usar o Nmap: guia completo com exemplos.
O que é o Nmap?
O Nmap é um utilitário de código aberto usado para escaneamento de redes e auditoria de segurança. Por causa dos seus recursos e da sua versatilidade, o software virou item obrigatório no arsenal de profissionais de cibersegurança, administradores de sistemas e hackers éticos. Os recursos do Nmap vão muito além do escaneamento básico de rede e incluem:
- Descoberta de hosts: o Nmap identifica hosts ativos em uma rede, criando a base para uma exploração mais detalhada.
- Escaneamento de portas: o Nmap descobre portas e serviços abertos, o que permite aos administradores entender a superfície de ataque da rede.
- Detecção de versões: o Nmap identifica versões de serviços e ajuda a localizar possíveis vulnerabilidades ligadas a versões específicas.
- Interação por scripts: a NSE (Nmap Scripting Engine) permite criar escaneamentos sob medida e automatizar tarefas complexas.
- Identificação do sistema operacional: os recursos de detecção de SO do Nmap permitem aos administradores saber quais sistemas operacionais rodam nos hosts encontrados, o que ajuda no inventário da rede e nas avaliações de segurança.
💡Observação: em maio de 2025, a versão estável mais recente do Nmap é a 7.96. Ela traz consultas DNS paralelas mais rápidas, melhor compatibilidade com Windows e suporte atualizado a bibliotecas.
Automatize tarefas rotineiras e dê mais poder à sua equipe de TI com a plataforma completa de gerenciamento de endpoints do NinjaOne.
Saiba mais sobre o NinjaOne Endpoint Management.
Entenda o Nmap: escaneamento de redes e auditoria de segurança
O escaneamento de rede explora de forma sistemática uma rede de computadores para identificar seus componentes, avaliar sua topologia e revelar possíveis falhas de segurança. Quando os administradores sabem como a rede está configurada, tomam decisões de segurança bem fundamentadas e reforçam o perímetro digital.
Com variadas técnicas de escaneamento e alto nível de personalização, o Nmap é a principal ferramenta para escaneamento de redes e auditoria de segurança. Veja alguns dos papéis que ele cumpre:
- Inventário de rede: o Nmap monta uma lista de todos os ativos de software e serviços de uma rede e cria um “mapa” dela com detalhes como endereços IP, portas, versões de software ou serviços, sistemas operacionais e endereços MAC.
- Detecção de vulnerabilidades: o Nmap escaneia a rede em busca de vulnerabilidades, comparando os sistemas operacionais e as versões dos serviços em execução com vulnerabilidades conhecidas por meio da Nmap Scripting Engine (NSE). A versão mais recente também suporta integração com feeds externos de vulnerabilidades (como vulners e vulscan) e gera resultados em formatos legíveis por máquina, o que facilita a integração com SIEM.
- Monitoramento de rede: dá para monitorar a rede automatizando tarefas de escaneamento com a Nmap Scripting Engine.
Primeiros passos com o Nmap
O primeiro passo para usar o Nmap é instalá-lo na máquina. Abaixo, mostramos as instruções para os três principais sistemas operacionais. Consulte a página de download do Nmap em cada processo de instalação para garantir que você baixe a versão mais recente do software.
Instalação do Nmap no Linux
O método de instalação do Nmap no Linux depende da distribuição. Em distribuições baseadas em RPM, como Red Hat, Mandrake, SUSE e Fedora, execute o seguinte comando:
dnf install nmap
No Debian Linux e derivados, como o Ubuntu, execute este comando:
apt-get install nmap
Na maioria das distribuições Linux, o ZenMap, a GUI oficial do Nmap, precisa ser instalado separadamente.
⚠️Importante: o ZenMap não recebe manutenção ativa desde 2019 e algumas distribuições o removeram de seus repositórios.
Instalação do Nmap no Windows
Para instalar o Nmap no Windows, siga estes passos:
- Acesse a página de download do Nmap e baixe a versão estável mais recente para Windows.
- Execute o instalador e clique em “Sim” para permitir as alterações. Em seguida, aceite os termos da licença.
- Na tela de seleção de componentes, mantenha as opções padrão e selecione “Avançar”. Inclua o Zenmap, se necessário.
- Na última tela de configuração, clique em “Instalar”.
Concluída a instalação, o atalho do Zenmap ficará disponível na área de trabalho e na pasta do Menu Iniciar.
💡Observação: o Npcap versão 1.80+ agora é instalado por padrão junto com o Nmap no Windows.
Instalação do Nmap no Mac
Há duas opções para instalar o Nmap em um Mac. A primeira é simples: se já tiver o Homebrew instalado, basta executar o comando a seguir:
brew install nmap
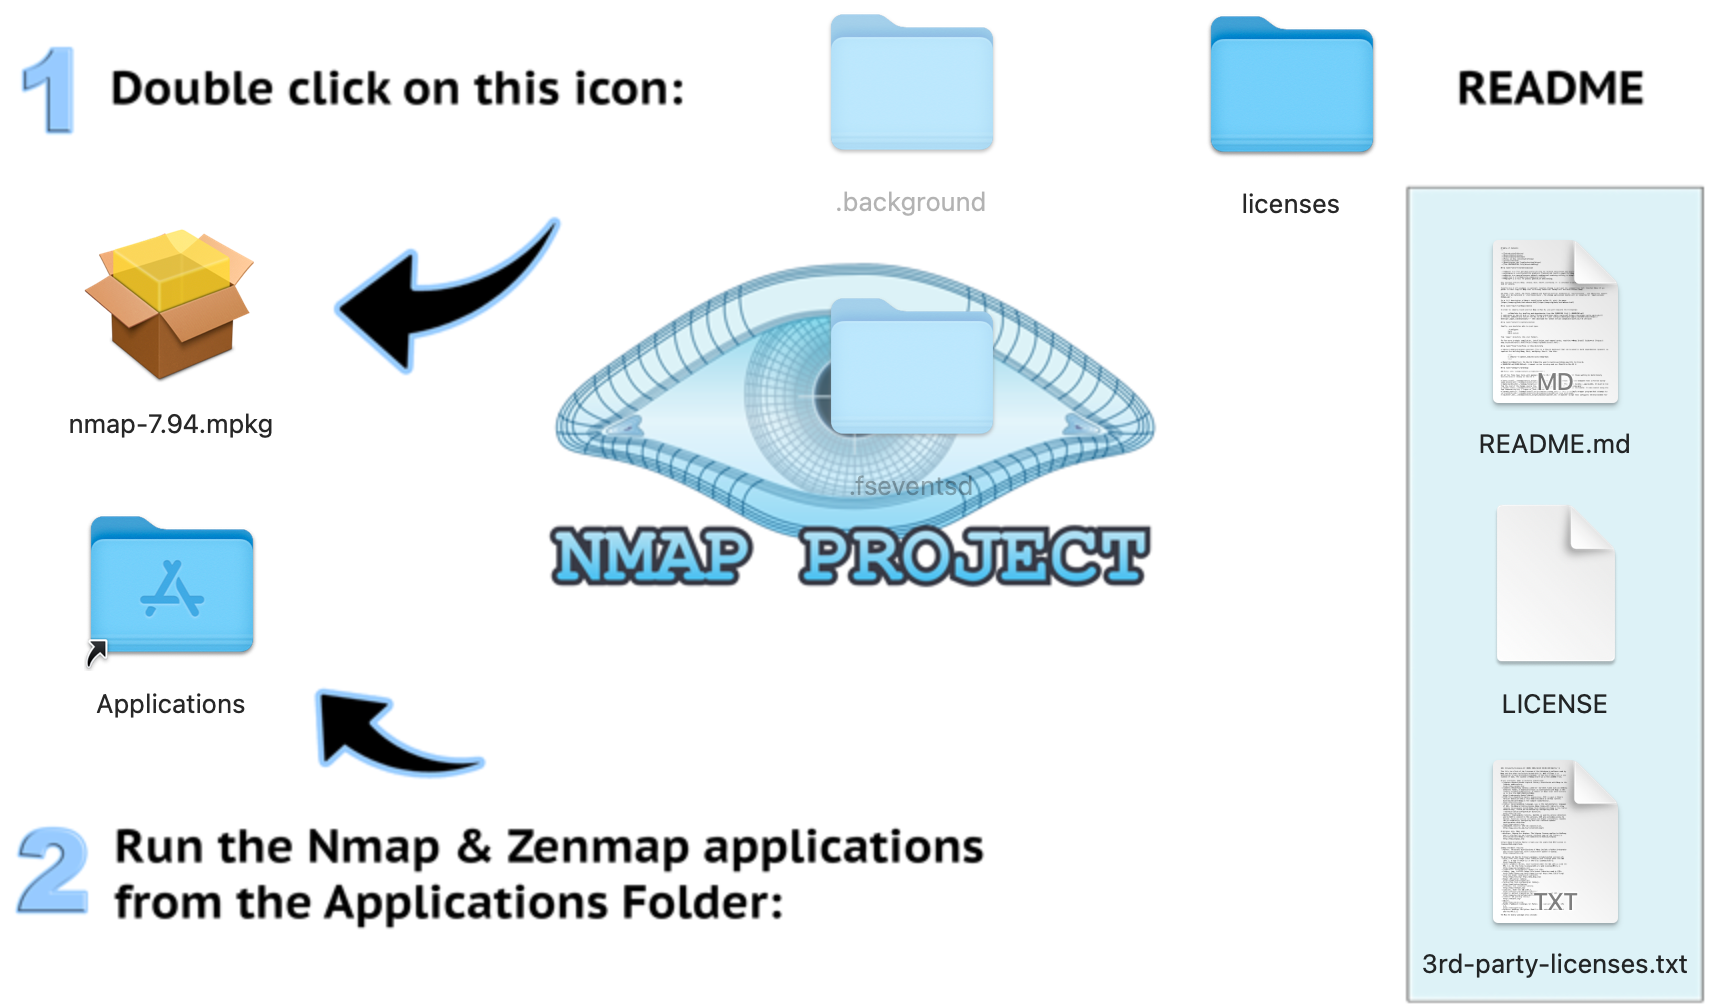
Também é possível acessar o mapa de download do Nmap, rolar até a seção Mac OS X Binaries e baixar o instalador (.dmg) da versão estável mais recente. Essa versão já vem com o ZenMap. Dê um duplo clique no arquivo DMG para iniciar o instalador e siga as instruções na tela.
Comandos e sintaxe básicos do Nmap
Com o Nmap instalado, é hora de aprender alguns comandos básicos para começar a escanear a rede:
Ajuda
Para obter ajuda do Nmap, nem é preciso usar um parâmetro. Basta executar nmap em um terminal.
nmap
Também dá para usar nmap –-help ou nmap -h para ver um resumo de uso mais enxuto.
Descoberta simples de hosts
O primeiro passo do escaneamento de rede é a descoberta de hosts, que revela os dispositivos ativos na rede. O comando é este:
nmap <target>
No comando, <target> pode ser um endereço IP, um nome de host ou um intervalo de endereços IP. Veja exemplos de cada caso:
#Single IP
nmap 127.0.0.1
#Hostname
nmap example.com
#Range of IPs
nmap 192.168.10.0/24
💡Dica: ao escanear sub-redes maiores, use --min-rate ou -T3 para equilibrar velocidade e discrição.
Ping scan
Este comando identifica hosts ativos na rede enviando requisições ICMP echo ou requisições ARP com privilégios de root, sem fazer escaneamento de portas.
nmap -sn <target>
Aqui, <target> também pode ser um endereço IP, um nome de host ou um intervalo de endereços IP.
Escaneamento básico de portas
O escaneamento básico de portas serve para sondar portas e serviços abertos em um alvo. O comando é o seguinte:
nmap -p <port-range> <target>
Substitua <port-range> por um número de porta único ou um intervalo de portas (por exemplo, 80, 443 ou 1-1024) e <target> pelo endereço IP ou nome de host do alvo.
💡Dica: para escanear todas as portas, use -p-; para escanear as portas mais comuns, use --top-ports 1000.
Detecção de versões
Saber as versões dos serviços em execução nas portas abertas é essencial para avaliar vulnerabilidades. Para ativar a detecção de versões em um escaneamento básico de portas, basta alterar o último comando assim:
nmap -sV -p <port-range> <target>
A flag -sV diz ao Nmap para fazer a detecção de versões nas portas indicadas.
Identificação do sistema operacional
O Nmap também descobre o sistema operacional de um host-alvo por meio do fingerprinting de SO, com a flag -O. O comando é este:
nmap -O <target>
Aqui, <target> é um endereço IP ou nome de host.
⚠️Importante: esse comando exige privilégios de root ou de administrador para funcionar.
Como usar o Nmap para escanear redes
Agora que já conhece alguns comandos e opções básicos do Nmap, vamos colocá-los em prática. Para acompanhar, é preciso ter um intervalo de IPs para escanear.
Para achar um intervalo na rede, comece descobrindo o endereço IP do seu dispositivo. Neste artigo, usaremos 10.0.0.23. Como intervalo de IPs, usaremos 10.0.0.0/24, notação CIDR (Classless Inter-Domain Routing) que representa os 256 endereços de 10.0.0.0 a 10.0.0.255.
Também é possível usar scanme.nmap.org como alvo em alguns desses escaneamentos; esse endereço foi criado justamente para ajudar as pessoas a aprender a usar o Nmap.
⚠️Aviso: escaneie apenas alvos que você possui ou que tem permissão para testar. O escaneamento de rede sem autorização pode violar termos de serviço ou leis de cibersegurança (GDPR, CCPA).
Ping scan para identificar hosts ativos
O ping scan é a base da descoberta de hosts e permite encontrar rapidamente os hosts ativos de uma rede. Para fazer um ping scan no intervalo de endereços IP da minha rede, execute o seguinte comando:
nmap -sn 10.0.0.0/24
E este é o resultado, que mostra cinco hosts na minha rede: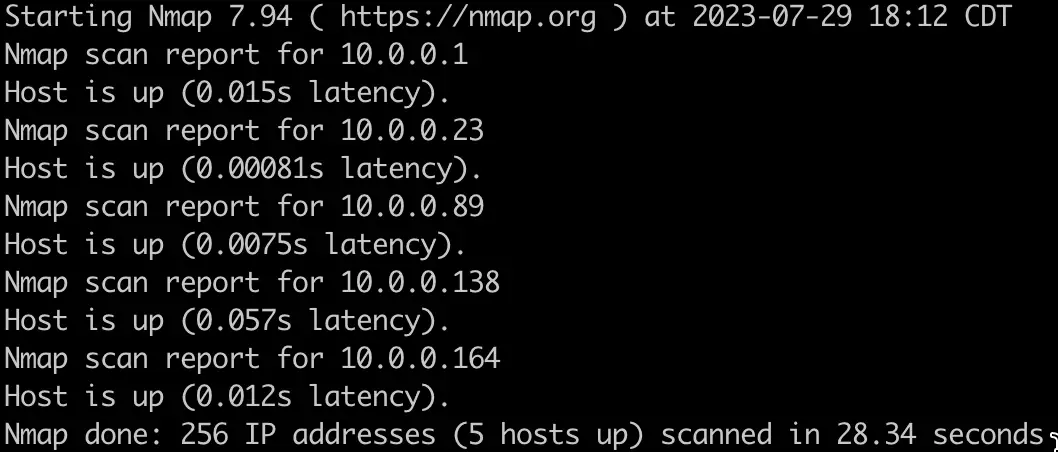
Diferentes técnicas de escaneamento de portas
O Nmap vai muito além do ping scan. Um ping scan informa os endereços IP dos hosts, mas esse é o único dado que ele traz. Para reunir mais informações sobre os hosts, precisamos de outras técnicas de escaneamento.
TCP connect scan
O TCP connect scan é a técnica mais direta. O Nmap estabelece um handshake TCP completo de três vias com cada porta-alvo para determinar seu estado (aberta, fechada ou filtrada). Veja um exemplo usando um IP encontrado em um ping scan:
nmap -sT 10.0.0.1
Esse escaneamento traz a lista das portas desse host: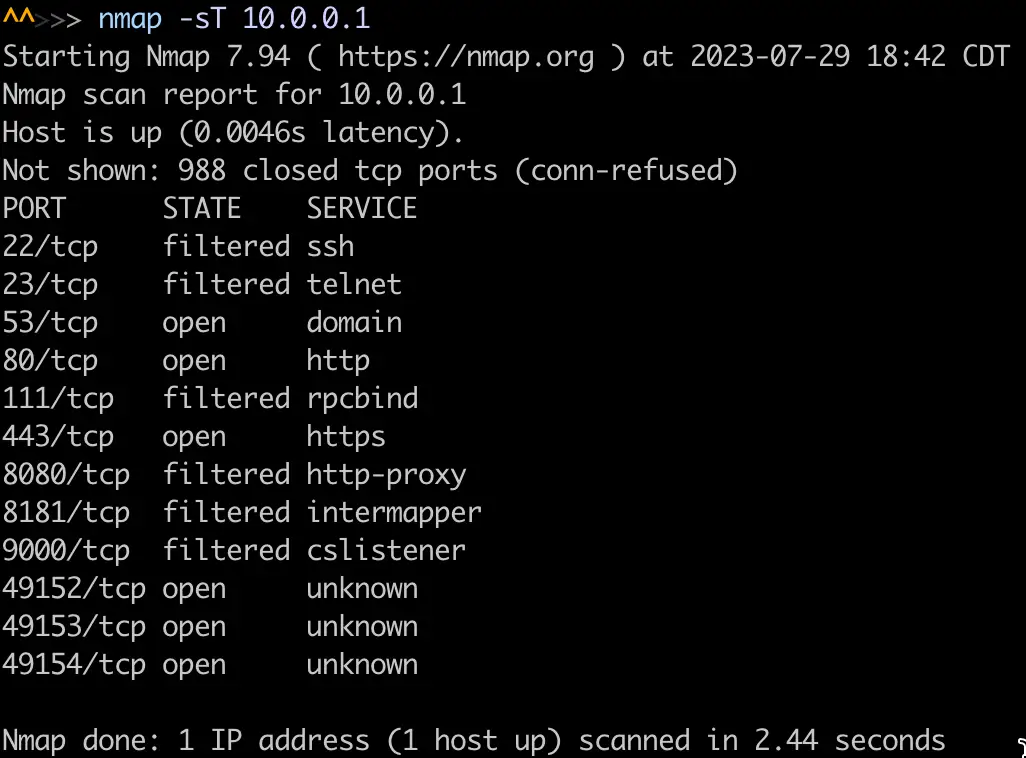
SYN scan
O SYN scan, também chamado de escaneamento half-open ou furtivo, envia pacotes SYN para as portas-alvo sem concluir o handshake. Ele avalia as respostas para determinar se a porta está aberta, sem abrir uma conexão completa. A técnica é mais rápida que o TCP connect scan e tem menos chance de ser detectada.
Veja um exemplo de SYN scan no mesmo endereço IP:
sudo nmap -sS 10.0.0.1
Repare que sudo foi usado nesse comando. Alguns comandos do Nmap exigem privilégios de root e retornam a mensagem: “You requested a scan type which requires root privileges.” Isso acontece porque enviar e receber pacotes brutos exige acesso root em sistemas Unix ou Mac. No Windows, é preciso usar uma conta de administrador para o comando funcionar.
Estes são os resultados desse escaneamento: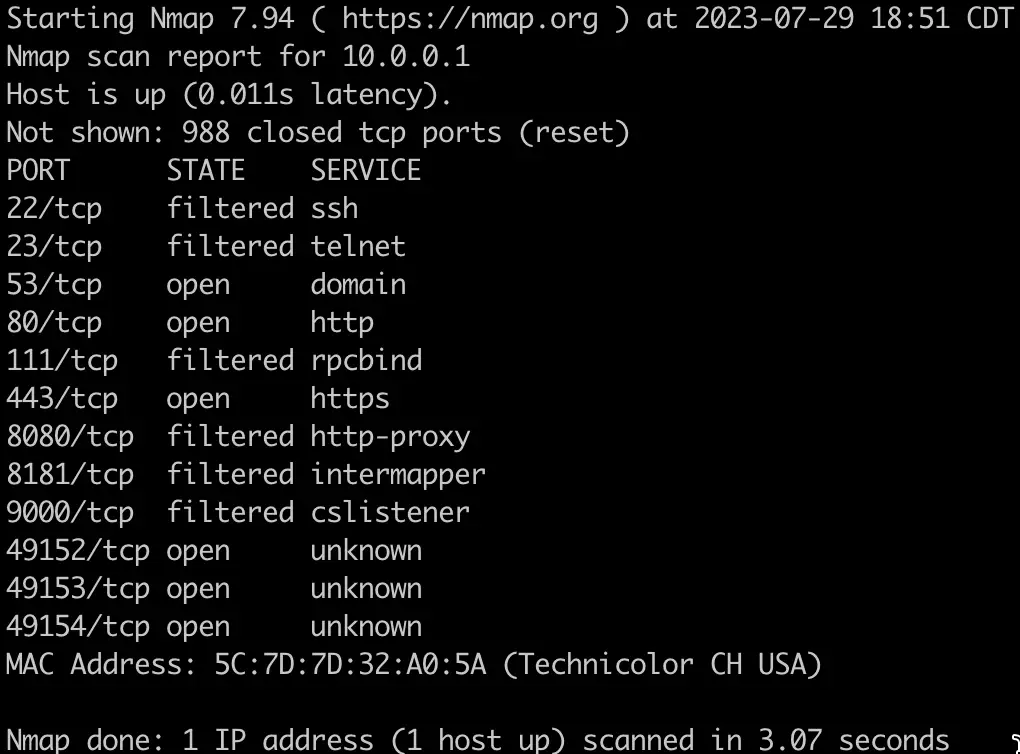
💡Observação: no Windows 11, o driver Npcap incluído (v1.80+) já suporta captura de pacotes brutos com o consentimento do usuário, o que melhora a precisão dos SYN scans.
UDP scan
O escaneamento UDP mira as portas UDP do host-alvo. Como é um protocolo sem conexão, determinar o estado de uma porta UDP exige interpretar a resposta — ou a ausência dela.
Nesse escaneamento, o Nmap detecta a limitação de taxa e reduz a velocidade para não sobrecarregar o alvo. Quando isso acontece, o escaneamento pode demorar muito, até 18 horas, com limite de um pacote por segundo. Por isso, usamos a opção -F para escanear apenas as 100 principais portas, em vez de todas as 65.535.
Veja um exemplo, que também exige privilégios de root ou uma conta de administrador:
sudo nmap -sU 10.0.0.1 -F
E este é o resultado: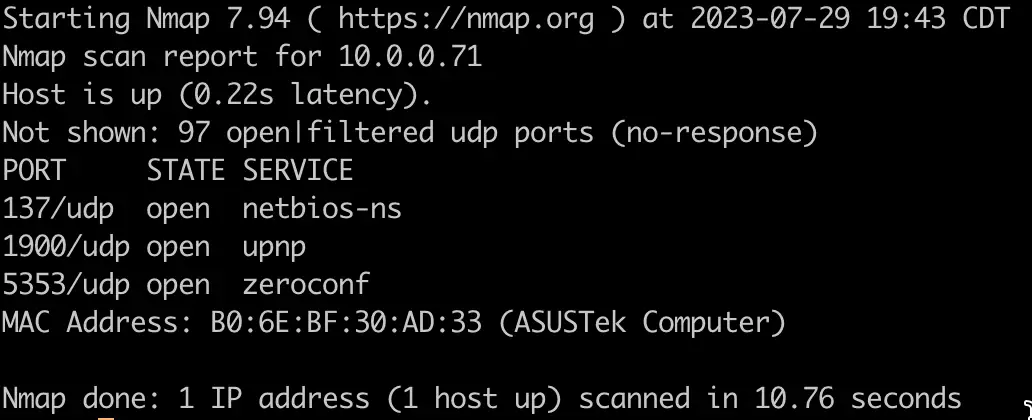
Escaneamento de sistema operacional
Saber quais sistemas operacionais rodam nos hosts-alvo é importante para entender a arquitetura da rede. Veja um exemplo, que também exige privilégios de root ou uma conta de administrador:
sudo nmap -O 10.0.0.0/24
Usamos novamente um intervalo de endereços IP nesse escaneamento. Veja alguns desses resultados: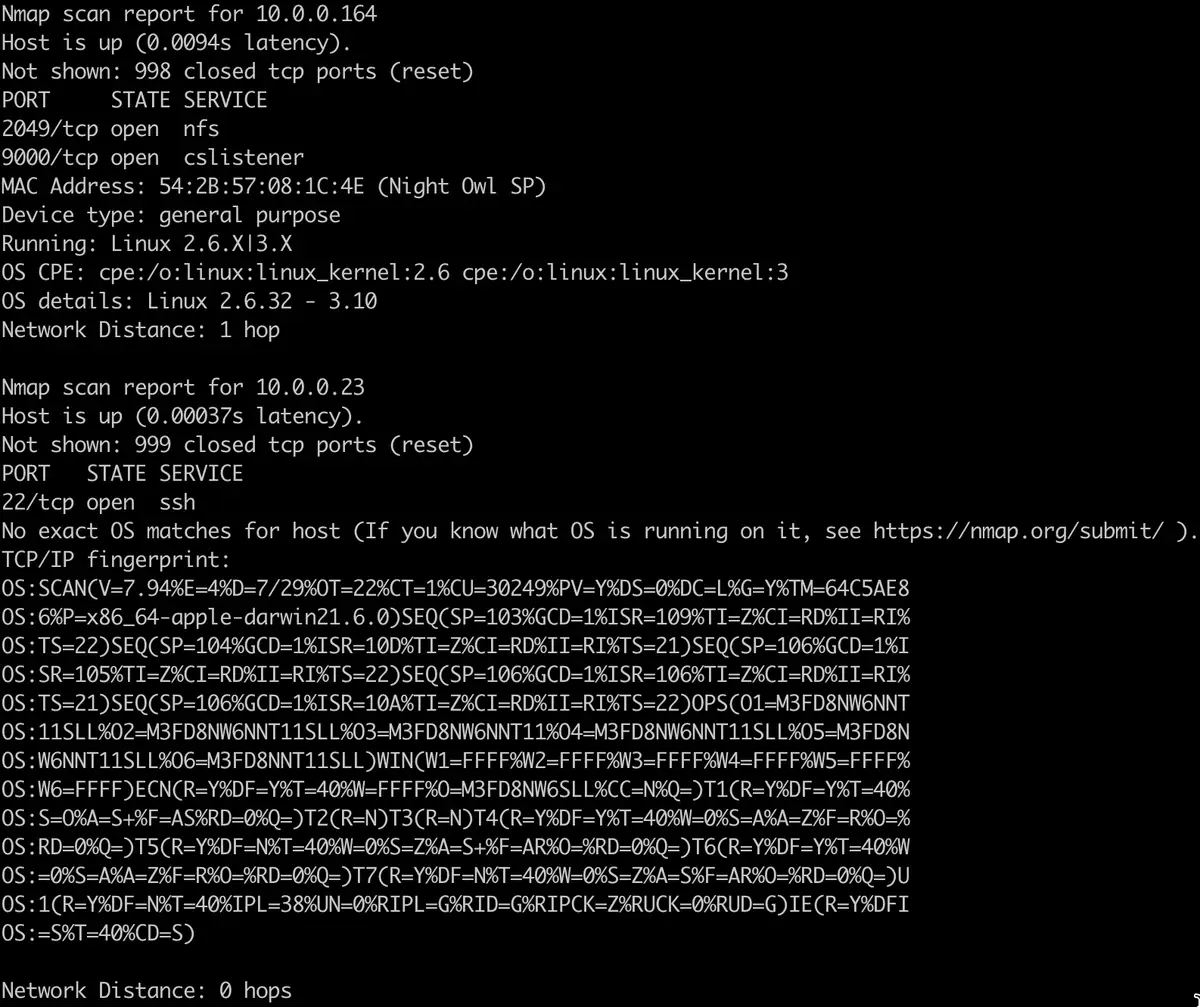
💡Observação: a precisão da detecção de SO pode variar em ambientes virtualizados ou hospedados na nuvem. Adicione as flags --osscan-limit e --osscan-guess para otimizar o desempenho e aumentar a chance de detecção.
Como usar o Nmap em auditorias de segurança
Os comandos que acabou de aprender já dão início a uma auditoria de segurança, pois listam todas as portas, serviços e sistemas operacionais abertos em uso na rede. Essa auditoria identifica possíveis pontos de entrada para agentes maliciosos. Para obter ainda mais informações de auditoria, use a Nmap Scripting Engine (NSE).
A NSE vem com um conjunto de scripts que ajudam a encontrar vulnerabilidades nos sistemas. O motor de scripts usa a linguagem de programação Lua, o que permite escrever scripts personalizados e adaptar os escaneamentos às suas necessidades.
No Nmap 7.96, há mais de 612 scripts NSE disponíveis, em categorias que vão de força bruta a detecção de vulnerabilidades. Consulte a lista aqui.
No nosso exemplo, usaremos o script Vulners, que recorre ao banco de dados de vulnerabilidades Vulners. Esse script depende de informações sobre versões de software, então é preciso usar a flag -sV junto com ele. Veja um exemplo de escaneamento de um intervalo de IPs com esse script:
nmap -sV --script=vulners 10.0.0.0/24
Para o bem ou para o mal, essa rede não tinha vulnerabilidades, mas veja uma saída parcial: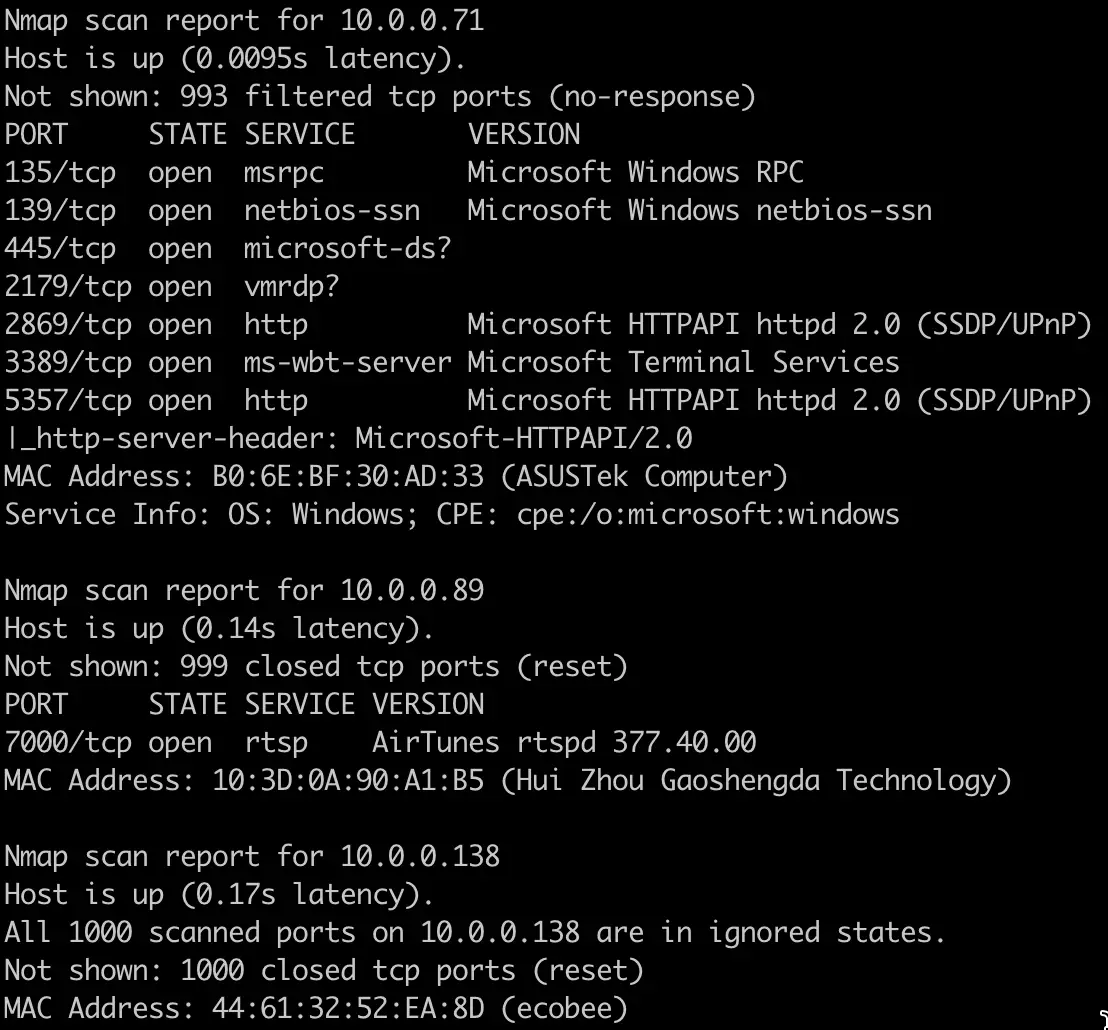
O Nmap em diferentes sistemas operacionais
Embora os comandos do Nmap sejam praticamente os mesmos em todos os sistemas operacionais, algumas dicas e considerações valem mais para sistemas específicos.
Linux
- Executar o Nmap: no Linux, abra o terminal e digite o comando desejado
- Atualizar o Nmap:
- No Debian e no Ubuntu, use sudo apt update && sudo apt install nmap
- No Fedora/RHEL, o comando é sudo dnf upgrade nmap
- Desinstalar o Nmap:
- sudo apt remove nmap # Debian/Ubuntu
- sudo dnf remove nmap # Fedora/RHEL
Windows
- Executar o Nmap: no Windows, abra o Prompt de Comando ou o PowerShell e digite o comando desejado.
- Atualizar o Nmap: acesse a página de download do Nmap para ver as versões mais recentes.
- Desinstalar o Nmap: abra a pasta onde o Nmap está instalado e dê um duplo clique no script de desinstalação para iniciar o processo.
- Desempenho: embora o Windows seja um pouco menos eficiente que o Linux ou o Unix em escaneamentos com pacotes brutos, o Nmap 7.96 e o Npcap 1.80+ já suportam interfaces Ethernet e Wi-Fi e incluem a captura de tráfego de loopback.
Mac
- Executar o Nmap: abra o aplicativo de terminal e digite o comando desejado.
- Atualizar o Nmap
- Se instalou pelo Homebrew, execute brew upgrade nmap
- Se instalou pelo DMG, compare a versão instalada (use nmap -V) com a versão estável mais recente e atualize conforme necessário.
- Desinstalar o Nmap: se instalou o Nmap pelo Homebrew, execute brew uninstall nmap para desinstalá-lo. Se instalou pelo site oficial, execute sudo rm -rf /usr/local/bin/nmap /usr/local/share/man/man1/nmap.1.
O Nmap é ótimo para descoberta de rede, mas NinjaOne faz isso e muito mais. Gerencie tudo na sua rede, de patches a tickets, em uma única plataforma.
Comece hoje mesmo seu teste grátis.
Quer aprender a manter suas redes seguras e eficientes? Assista ao nosso vídeo Como usar o Nmap: guia completo com exemplos.
Use todo o potencial do Nmap para reforçar a segurança da rede
O Nmap é um aliado valioso quando o objetivo é manter a rede segura. Com várias técnicas de escaneamento, ele revela hosts ativos, sonda portas abertas e identifica possíveis vulnerabilidades. A Nmap Scripting Engine (NSE) ajuda a automatizar essas avaliações e a tratar preocupações de segurança específicas.
Para aproveitar o Nmap ao máximo:
- adapte os escaneamentos a objetivos e escopos específicos;
- aplique patches nos sistemas com regularidade para se proteger de vulnerabilidades conhecidas;
- faça auditorias de segurança periódicas para se antecipar às ameaças.
Com o Nmap como copiloto de confiança na segurança, dá para navegar pelo cenário complexo da segurança de rede, proteger os ativos digitais e se defender das ameaças cibernéticas.