Schlüsselpunkte
- Intune verwaltet cloudbasierte Geräte-Updates über Konfigurationsrichtlinien und ermöglicht so BYOD sowie die Installation von Patches auf Mobilgeräten, allerdings ohne direkte, detaillierte Kontrolle.
- WSUS übernimmt die direkte Verteilung von Updates. SCCM verwaltet lokale Geräte. Intune konzentriert sich auf cloudverwaltete Endpunkte und Mobilgeräte.
- Intune verwendet „Windows Update for Business“, um Updates über Richtlinien zu automatisieren, anstatt Patches direkt zu installieren, und eignet sich daher am besten für cloudverwaltete Windows-Geräte.
- Intune eignet sich am besten für Unternehmen mit reinen Microsoft-Ökosystemen, die eine schlanke, cloudbasierte Verwaltung für Windows- und Mobilgeräte suchen, die bereits in Microsoft-Dienste integriert sind.
- Intune allein bietet keine umfassende Patch-Verwaltung für plattformübergreifende Anwendungen oder Anwendungen von Drittanbietern, weshalb viele Unternehmen es mit einer speziellen Patch-Management-Lösung kombinieren, um eine breitere Abdeckung zu gewährleisten.
- Der Einsatz von Intune für Mobilgeräte- und Windows-Updates in Verbindung mit NinjaOne für eine umfassendere Abdeckung von Betriebssystemen und Anwendungen gewährleistet ein autonomes Patch-Management und die Einhaltung von Compliance-Vorgaben.
Ja, Microsoft Intune verfügt über einige Funktionen zur Patch-Verwaltung, allerdings fehlt es an einer direkten, detaillierten Patch-Steuerung, und die Lösung eignet sich am besten für Windows- und Mobilgeräte, die bereits Teil des Microsoft-Ökosystems sind.
Patching ist ein wichtiges Thema in IT-Umgebungen. Tatsächlich machen Angriffe, die ungepatchte Schwachstellen ausnutzen, 95 % aller Cyberangriffe aus. IT-Teams möchten sicherstellen, dass die von ihnen gewählten IT-Management-Tools Patches zuverlässig bereitstellen, bevor Angreifer Sicherheitsschwachstellen ausnutzen können.
Microsofts Intune-Produktfamilie konzentriert sich auf das Endpunkt-Management in der Cloud, während Microsoft Configuration Manager für die lokale Verwaltung eingesetzt wird. Intune ist zudem Microsofts Lösung für Mobile Device Management (MDM) und moderne Geräteverwaltung.
Bevorzugen Sie Videoinhalte? Sehen Sie sich unseren visuellen Leitfaden an: Übernimmt Microsoft Intune das Patch-Management?
→ Erfahren Sie, warum NinjaOne die bestbewertete Patch-Management-Lösung auf G2 ist
Sehen Sie sich eine kostenlose Demo der NinjaOne-Software in Aktion an.
Übernimmt Microsoft Intune das Patch-Management?
Microsoft Intune verfügt über Patch-Management-Funktionen. Um Ihnen jedoch ein besseres Verständnis des Produkts zu vermitteln, wollen wir zunächst andere Microsoft-Produkte für das Patch-Management, wie WSUS und Microsoft Configuration Manager, näher betrachten, damit deutlich wird, wo sich das Patch-Management von Intune in dieses Gesamtbild einordnet.
Was ist WSUS?
WSUS, das für Windows Server Update Services steht, ist eine kostenlose Standardrolle, die es Ihnen ermöglicht, Patches mithilfe von Push-Style-Patching zu verteilen und bereitzustellen. Es kann in der Cloud mit Microsoft Azure verwendet werden.
Seit September 2024 hat Microsoft WSUS als veraltet eingestuft, wobei es über den gesamten Lifecycle von Windows Server 2025 hinweg weiterhin unterstützt wird und funktionsfähig bleibt. Allerdings erhält WSUS keine neuen Funktionen mehr, da Microsoft Organisationen für Neubereitstellungen zunehmend in Richtung cloudbasierter Alternativen wie Windows Autopatch, Intune und Azure Update Manager lenkt. Erfahren Sie mehr über die Auswirkungen der WSUS-Einstufung als veraltet.
Was ist SCCM?
SCCM, das inzwischen offiziell Microsoft Configuration Manager (ConfigMgr oder MECM) genannt wird, ist ein lokales Endpunktverwaltungstool, das auch das Patch-Management unterstützt. Im Hintergrund stützt es sich dabei auf WSUS, um Metadaten und Inhalte zu aktualisieren. IT-Teams benutzen ConfigMgr, um Geräte gezielt anzusprechen und Bereitstellungsfenster zu planen. Für sich allein bietet WSUS nur eingeschränkte Möglichkeiten zur gezielten Ansprache und Berichterstellung, weshalb MSPs und Unternehmen es in Kombination mit ConfigMgr einsetzen.
Was ist Intune?
Microsoft Intune ist ein Endpunktverwaltungs-Tool, das cloudbasiert arbeitet und für Bring-your-own-Device (BYOD) sowie MDM konzipiert wurde. Auf indirektem Wege ermöglicht es dabei auch ein Patch-Management mittels Richtlinien und Konfigurationen. Im Gegensatz zu WSUS arbeitet es über die Cloud, benötigt keine lokale Infrastruktur und bietet keine direkte Form der Patch-Bereitstellung. Zudem unterscheidet es sich von SCCM dadurch, dass es für Mobilgeräte konzipiert wurde und nicht für andere Endpunktgeräte.
Mit diesem Produkt können Sie einen Endpunkt, sei es ein Server oder ein Mobilgerät, konfigurieren und ihm im Grunde vorgeben, wie er sich selbst aktualisieren soll. Dies wird mittels Windows Update for Business realisiert. Anstatt einzelne Updates im Blick zu behalten, müssen Sie lediglich die Update-Einstellungen auf den Geräten konfigurieren und den entsprechenden Anwendungen Update-Richtlinien zuweisen. Im Vergleich zu Alternativen zu Microsoft Intune fehlt dieser Lösung jedoch die präzise Kontrolle über das Patch-Management. IT-Administrator:innen müssen Intune daher mit WSUS und SCCM kombinieren, um fortgeschrittenere Patch-Funktionen zu erhalten.
Darüber hinaus konzentriert sich Intune auf die Geräteregistrierung sowie die weitergehende Benutzerverwaltung und Kontrolle einzelner Geräte. Zwar steht dies nicht unmittelbar mit dem Patch-Management in Zusammenhang, doch stellt es eine weitere Möglichkeit dar, die Sicherheit von Endpunkten zu gewährleisten.
Was kann Intune patchen?
Die Patch-Management-Funktionen von Intune gehen inzwischen über einfache Update-Richtlinien hinaus und unterstützen unter anderem:
- Update-Ringe, mit denen sich die Verteilung von Windows-Updates über verschiedene Gerätegruppen hinweg zeitlich versetzt steuern lässt, samt konfigurierbaren Aufschubfenstern und Fristen.
- Windows Autopatch, einen verwalteten Dienst, der Update-Ringe für Windows-Qualitäts- und Funktionsupdates sowie für Microsoft 365 Apps, Edge und Teams automatisiert.
- Die Verwaltung von Treiber- und Firmware-Updates für unterstützte OEM-Hardware.
- Plattformübergreifende Update-Richtlinien für macOS, iOS, iPadOS und Android, wobei Nicht-Windows-Systeme über einen geringeren Funktionsumfang verfügen. Für Linux-Systeme unterstützt Intune hingegen weder das Patching des Betriebssystems noch das von Drittanbieteranwendungen.
Trotz dieses erweiterten Funktionsumfangs fehlt es Intune weiterhin an der präzisen Kontrolle und der detaillierten Berichterstattung auf Patch-Ebene, die dedizierte Patch-Management-Plattformen bieten. Zudem verfügt Intune über keine native Unterstützung für das Patching von Drittanbieteranwendungen.
Für wen ist das Patch-Management von Microsoft Intune geeignet?
Unternehmen, deren IT-Umgebung ausschließlich auf Microsoft-Windows-Geräten basiert, profitieren vom Patching mit Intune, da sich ihre Mobilgeräte dadurch fortlaufend über die Cloud aktualisieren lassen. Wer bereits Microsoft-Tools zur Überwachung und Wartung seiner Geräte einsetzt, dürfte es zudem als weniger aufwendig empfinden, ein weiteres Microsoft-Produkt zu ergänzen, als ein völlig neues MDM-Tool zu evaluieren und einzuführen.
Vorteile von Intune Patch Management:
- Updates für BYODs und Mobilgeräte
- Kann vordefinierte Richtlinien für Geräte-Updates festlegen
- Aktive Benutzerverwaltung und Kontrolle von Off-Premise-Geräten
Die Patch-Management-Funktionen von Microsoft Intune sind allerdings recht begrenzt. Da Intune für die Verwaltung von mobilen Remote-Geräten konzipiert wurde, fehlt es an Unterstützung für andere Arten von Endpunkten. Da eine direkte Kontrolle darüber, wie Patches oder Updates bereitgestellt und angewendet werden, nicht gegeben ist, hängt vieles von den ursprünglich festgelegten Konfigurationen ab. Für IT-Teams ist es jedoch entscheidend, gerade die Mobilgeräte patchen zu können, die am häufigsten außerhalb des Arbeitsplatzes genutzt werden, um Daten zu schützen, Endpunkte abzusichern und Compliance-Anforderungen zu erfüllen.
Nachteile von Intune Patch Management:
- Fehlende präzise Kontrolle beim Patching
- Der Fokus auf Remote-Geräte lässt Lücken im allgemeinen Endpunkt-Management entstehen
Tools, die häufig ergänzend zu Microsoft Intune eingesetzt werden, um Lücken im Patch-Management und im Remote-Support zu schließen
Um Lücken im Patch-Management zu schließen, greifen Unternehmen am häufigsten auf dedizierte Patch-Management-Software zurück, mit der sich die Bereitstellung von Drittanbieteranwendungen planen und durchführen lässt. Patch-Management-Software verschafft IT-Teams außerdem eine bessere Kontrolle über die Verteilung von Updates, liefert detailliertere Audit-Protokolle zum Patch-Status und umfasst häufig auch Tools zum Schwachstellenmanagement, mit denen sich ungepatchte Geräte aufspüren lassen.
Im Bereich des Remote-Supports verfügt Intune nur über ein eingeschränktes integriertes Remote-Zugriffstool, sodass Unternehmen mit komplexeren Anforderungen an den Helpdesk in der Regel ein dediziertes Remote-Support-Tool ergänzen. Manche Endpunkt-Management-Lösungen, wie etwa NinjaOne, vereinen das Patch-Management und die Remote-Zugriffsfunktionen in einer einzigen zentralisierten Benutzeroberfläche, sodass IT-Expert:innen sicherstellen können, dass auf jedem Gerät die aktuellsten Sicherheitspatches installiert sind, während Techniker:innen fehlende Patches und andere Probleme aus der Ferne beheben können.
Ergänzen Sie Intune mit NinjaOne Patch Management
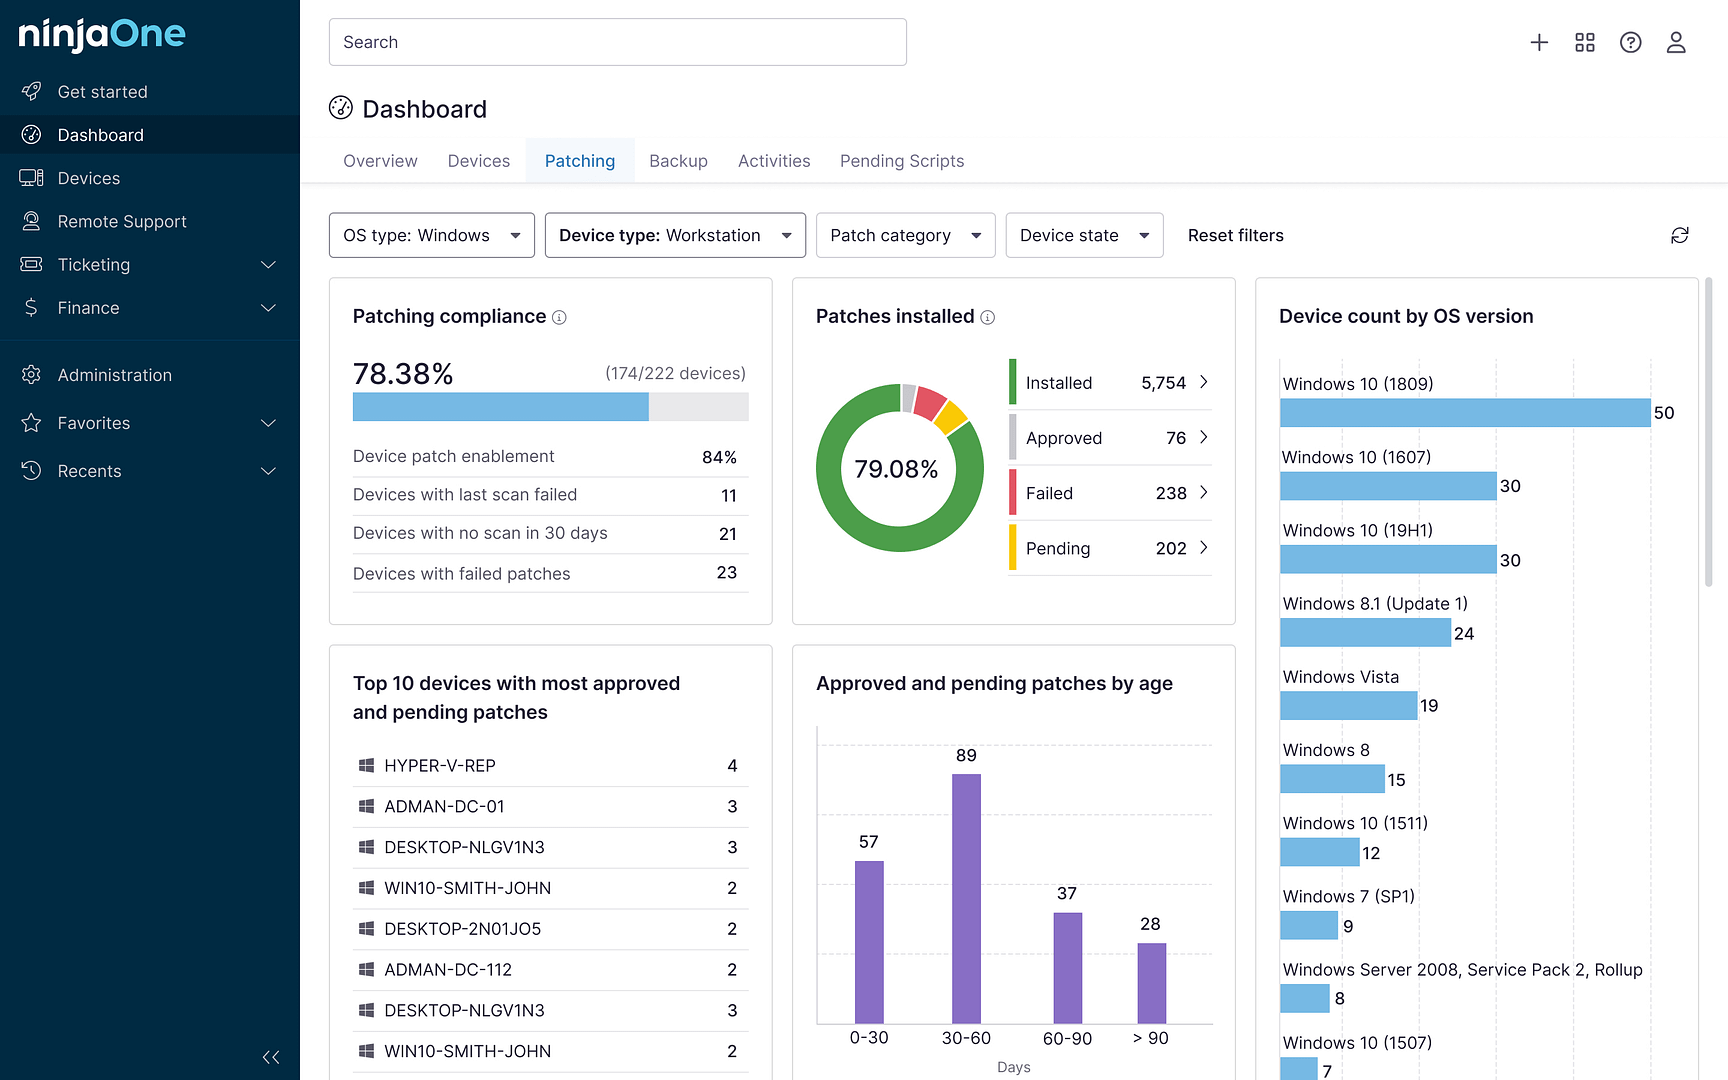
Während Intune die Patch-Anforderungen für Windows-Geräte in Ihrer IT-Umgebung abdeckt, bietet NinjaOne ein autonomes Patch-Management, mit dem Sie den Rest Ihrer Umgebung absichern können, also Endpunkte über verschiedene Betriebssysteme hinweg sowie über 6.000 Anwendungen von Drittanbietern.
Durch das umfassende und autonome Patching von NinjaOne können Unternehmen
- den manuellen Wartungsaufwand für Endpunkte auf Seiten der IT-Teams reduzieren,
- sicherstellen, dass ihre Geräte nicht nur vor Cyberbedrohungen geschützt sind, sondern auch den aktuellen Datenschutzbestimmungen entsprechen, und
- sich dank weniger Unterbrechungen und kürzerer (oder sogar vollständig entfallender) Ausfallzeiten stärker auf strategische Aufgaben konzentrieren.
Besonders hervorzuheben ist zudem, dass die Patching-Lösung von NinjaOne mit Patch Intelligence AI ausgestattet ist, welche instabile oder riskante Updates bereits vor der Bereitstellung erkennt und pausiert. Dies sorgt für zusätzliche Sicherheit und stellt einen deutlichen Schritt über den gängigen „Einrichten-und-vergessen“-Ansatz hinaus dar.
Das Patch-Management von NinjaOne verfolgt zudem einen anderen Zweck als das Patch-Management von Microsoft. Während sich NinjaOne auf das Erkennen und Beheben von Schwachstellen an Endpunkten konzentriert, liegt der Fokus von Intune darauf, die Systeme von Mobilgeräten aktuell zu halten.
Insgesamt zeichnet sich das Patch-Management von NinjaOne durch folgende zentrale Funktionen aus:
- Es identifiziert die erforderlichen Patches für Sie,
- es ermöglicht Ihnen, unmittelbar zu entscheiden, was gepatcht werden soll und was nicht,
- es liefert Berichte zu den Patching-Ergebnissen, und
- es gibt Ihnen die direkte Kontrolle über den gesamten Patching-Prozess
In Verbindung mit Microsoft Intune bietet NinjaOne eine umfassende Infrastruktur für das Patch-Management von Endpunkten.
Starten Sie noch heute Ihre kostenlose Testversion von NinjaOne Patch Management.
Starten Sie mit NinjaOne Patch Management
Patch-Management schützt Ihre IT-Umgebung vor externen Cyberbedrohungen. Erfahren Sie mehr über unser Patch-Management im Überblick und finden Sie heraus, warum es so ein unverzichtbarer Prozess und Bestandteil ist.
NinjaOnes Patch-Management-Lösung hilft Ihnen, Risiken zu minimieren und Ihre Endpunkte zu schützen. Dank Features wie automatisierter Patch-Verwaltung, übersichtlichen Patch-Berichten, Hilfsmitteln zur Behebung und vielem mehr stellen Sie sicher, dass Sie angemessene Schutzmaßnahmen gegen Malware getroffen haben.
Überzeugen Sie sich selbst, wie viel reibungsloser das Patch-Management mit NinjaOne ablaufen kann, und melden Sie sich für eine kostenlose Testversion an.