KB5082411: Visão geral com opiniões e comentários dos usuários
Última atualização 31 de maio de 2026
Probabilidade de instalação bem-sucedida e operação contínua da máquina
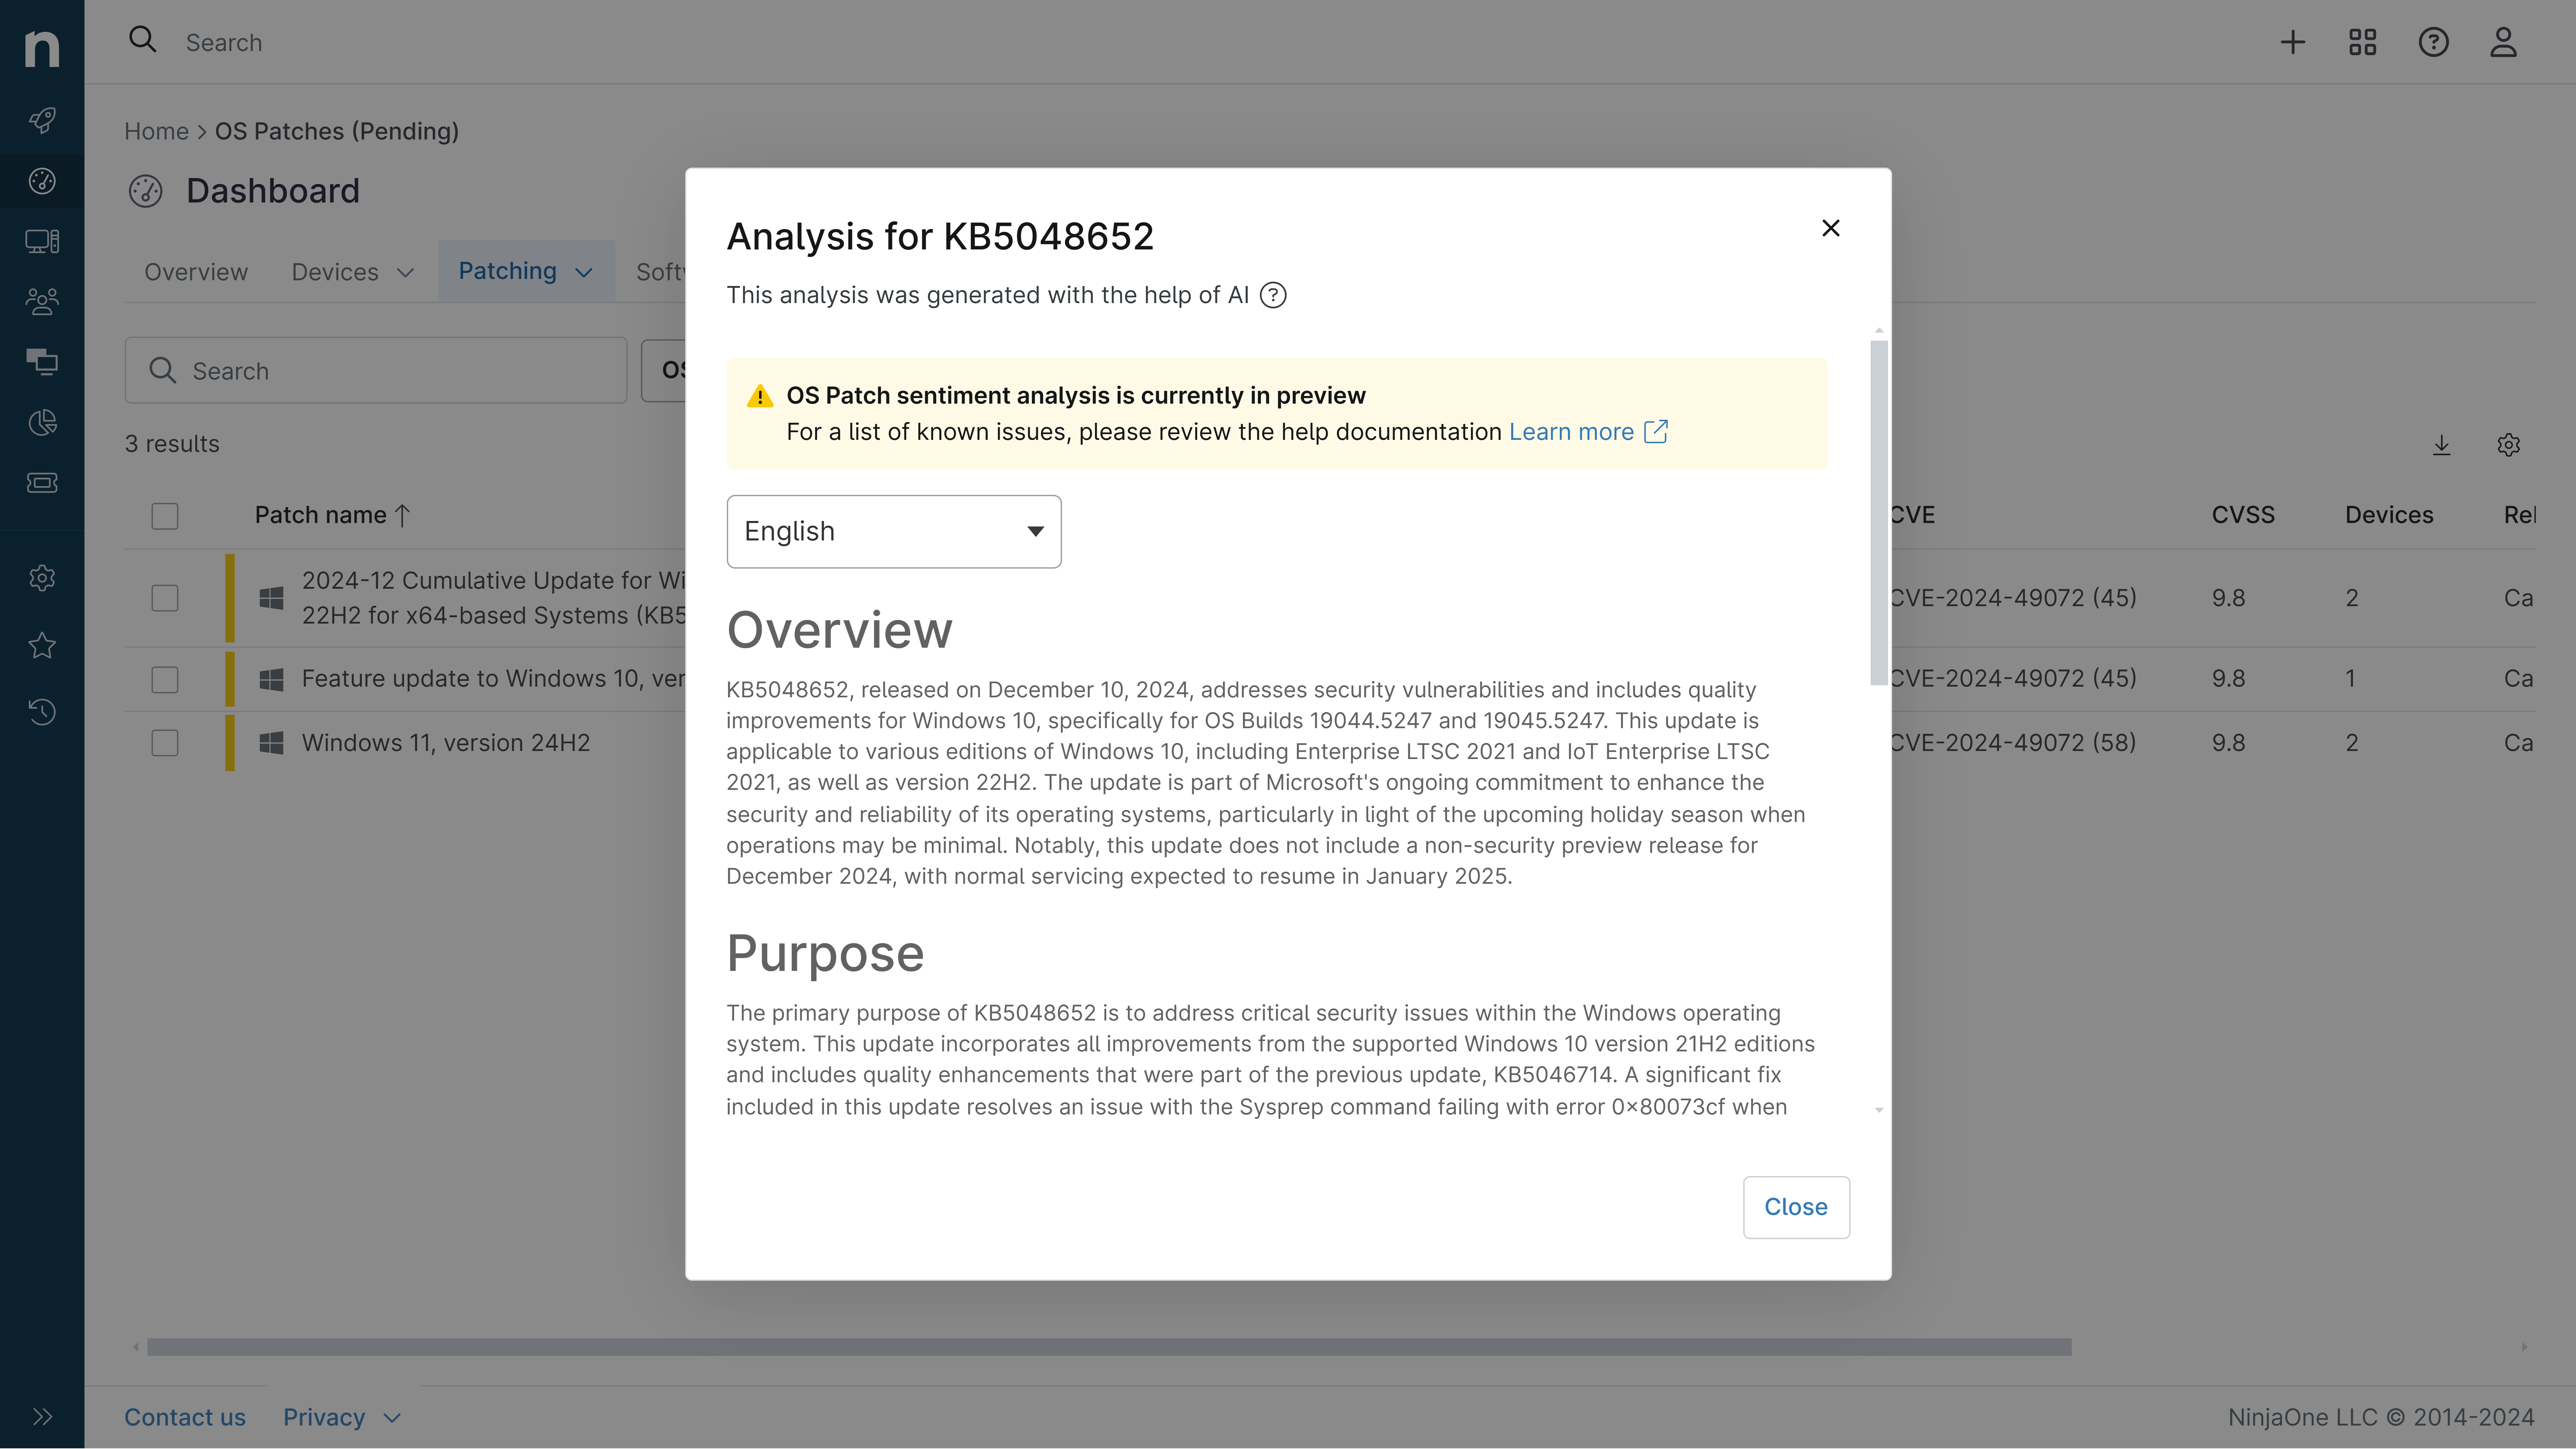
Visão Geral
KB5082411 é uma atualização cumulativa de segurança e confiabilidade para .NET Framework 4.8 lançada em 14 de abril de 2026, voltada para sistemas Windows 10 versão 1607 e Windows Server 2016. Este patch aborda diversas vulnerabilidades críticas de segurança no ambiente de execução do .NET Framework, juntamente com melhorias de qualidade para aprimorar a estabilidade e a confiabilidade do sistema.
A atualização é distribuída por meio de canais padrão da Microsoft, incluindo Windows Update, Windows Update for Business, Microsoft Update Catalog e Windows Server Update Services (WSUS). A Microsoft recomenda aplicar esta atualização como parte de rotinas regulares de manutenção para garantir que os sistemas permaneçam protegidos contra ameaças identificadas. O patch requer que o .NET Framework 4.8 esteja pré-instalado e requer uma reinicialização do sistema após a instalação.
Objetivo
Esta atualização cumulativa oferece seis soluções distintas de vulnerabilidade de segurança para o tempo de execução do .NET Framework 4.8. O mais importante é que ele aborda a CVE-2026-32178, uma vulnerabilidade de execução remota de código que pode permitir que invasores executem código arbitrário nos sistemas afetados. Além disso, o patch resolve diversas vulnerabilidades de negação de serviço (CVE-2026-32203, CVE-2026-32226 e CVE-2026-23666) que podem permitir que invasores interrompam a disponibilidade do serviço. A atualização também corrige CVE-2026-26171, uma vulnerabilidade de desvio de recurso de segurança, e CVE-2026-33116, uma vulnerabilidade de divulgação de informações que pode expor dados confidenciais do sistema. Além das correções de segurança, o patch inclui uma melhoria de qualidade no .NET Runtime que adiciona lógica de verificação para implantações ClickOnce, permitindo suporte para algoritmos criptográficos SHA384 e SHA512, o que fortalece os recursos de verificação de integridade dos mecanismos de implantação de aplicativos.
Sentimento Geral
O sentimento em torno do KB5082411 é decididamente positivo, pois o patch aborda uma vulnerabilidade significativa de execução remota de código junto com várias ameaças de segurança adicionais. A inclusão de seis correções distintas de CVE demonstra o compromisso da Microsoft em proteger o ecossistema .NET Framework. A melhoria de qualidade para suporte ClickOnce SHA384 e SHA512 representa um aprimoramento inovador para padrões criptográficos modernos. A declaração explícita da Microsoft de que nenhum problema conhecido foi identificado nesta atualização reforça ainda mais a confiança na sua implantação. A disponibilidade do patch através de múltiplos canais de distribuição garante ampla acessibilidade para usuários corporativos e individuais. No entanto, existem possíveis preocupações em relação ao requisito de reinicialização do sistema e à recomendação de sair de todos os aplicativos baseados no .NET Framework antes da instalação, o que pode exigir janelas de manutenção planejadas em ambientes de produção. O direcionamento para sistemas operacionais mais antigos (Windows 10 versão 1607 e Windows Server 2016) sugere que esta atualização é crítica para usuários que ainda operam em infraestrutura herdada e que podem ter planos de migração atrasados.
Problemas Conhecidos
- A Microsoft não identificou nenhum problema conhecido associado a esta atualização no momento do lançamento
Nota: Tomamos medidas para garantir que o conteúdo gerado por IA seja da mais alta qualidade possível, mas não podemos garantir sua precisão e recomendamos que os usuários façam sua própria pesquisa independente. Gerado em 2026-05-31 01:46 PM