Detecção de vulnerabilidades em tempo real para todos os clientes que você gerencia
Ferramenta avançada de gerenciamento de vulnerabilidades para MSPs
Análise em tempo real, sem janelas de varredura
Remediação, não só relatórios
Arquitetura livre de varreduras: zero impacto nos endpoints
Recursos de gerenciamento de vulnerabilidades adaptados às necessidades dos MSPs
Avaliação de vulnerabilidade de software em tempo real
Identifique até 90% das CVEs relacionadas a software em questão de minutos após a instalação, atualização ou alteração de configuração de um software em todos os endpoints dos seus clientes, sem necessidade de varreduras programadas.
Sem varredura: zero impacto nos endpoints
Visibilidade de exposição mesmo offline
Quando um dispositivo do cliente fica offline, suas informações de exposição não desaparecem com ele. NinjaOne compara as CVEs recém-divulgadas com os últimos estados conhecidos do software, para que você sempre saiba qual é a situação de cada cliente, mesmo antes que seus endpoints enviem um novo relatório.
Mapeamento entre vulnerabilidades e patches
Chega de fazer a correspondência manual entre CVEs e catálogos de patches em vários ambientes de clientes: NinjaOne associa automaticamente cada vulnerabilidade detectada ao patch que a corrige, para que os técnicos possam avançar diretamente para a correção.
Priorização baseada em riscos
NinjaOne utiliza informações sobre o contexto e a gravidade das explorações para sua equipe se concentrar nas vulnerabilidades que representam risco real para os clientes, e não apenas nas que têm as pontuações mais altas.
Acompanhe correções em tempo real
Monitore continuamente o que está exposto, o que já foi corrigido e o que ainda requer ação em toda a sua base de clientes, sem precisar aguardar notificações pós-varredura.
Gerenciamento autônomo de patches
Combine a avaliação de vulnerabilidades em tempo real com NinjaOne Autonomous Patch Management e nossa Patch Intelligence AI para, automaticamente, implantar atualizações estáveis e deter as que apresentam risco em todos os ambientes dos clientes.
Patch Intelligence AI
A inteligência artificial da Patch Intelligence AI analisa recomendações dos fornecedores, sinais de implantação e a telemetria real dos patches para determinar a integridade de cada patch. NinjaOne pode pausar CVEs de risco automaticamente, enquanto as atualizações estáveis prosseguem.
Execução de patches em circuito fechado
Desde o momento em que uma CVE é detectada até o patch ser verificado, todas as etapas ocorrem dentro do ambiente NinjaOne, eliminando a necessidade de alternar entre ferramentas, a transferência de responsabilidades entre as equipes de segurança e de TI e os acompanhamentos manuais.
Como NinjaOne Vulnerability Management funciona para MSPs?
Remediação baseada em risco e diretamente integrada às ferramentas de correção.
Por que MSPs escolhem NinjaOne
para gerenciamento de vulnerabilidades
- Redução nas janelas de exposição de semanas para minutos
- Da detecção à remediação numa única plataforma
- Priorização por exposições de maior risco
- Visão compartilhada para as equipes de TI e de segurança
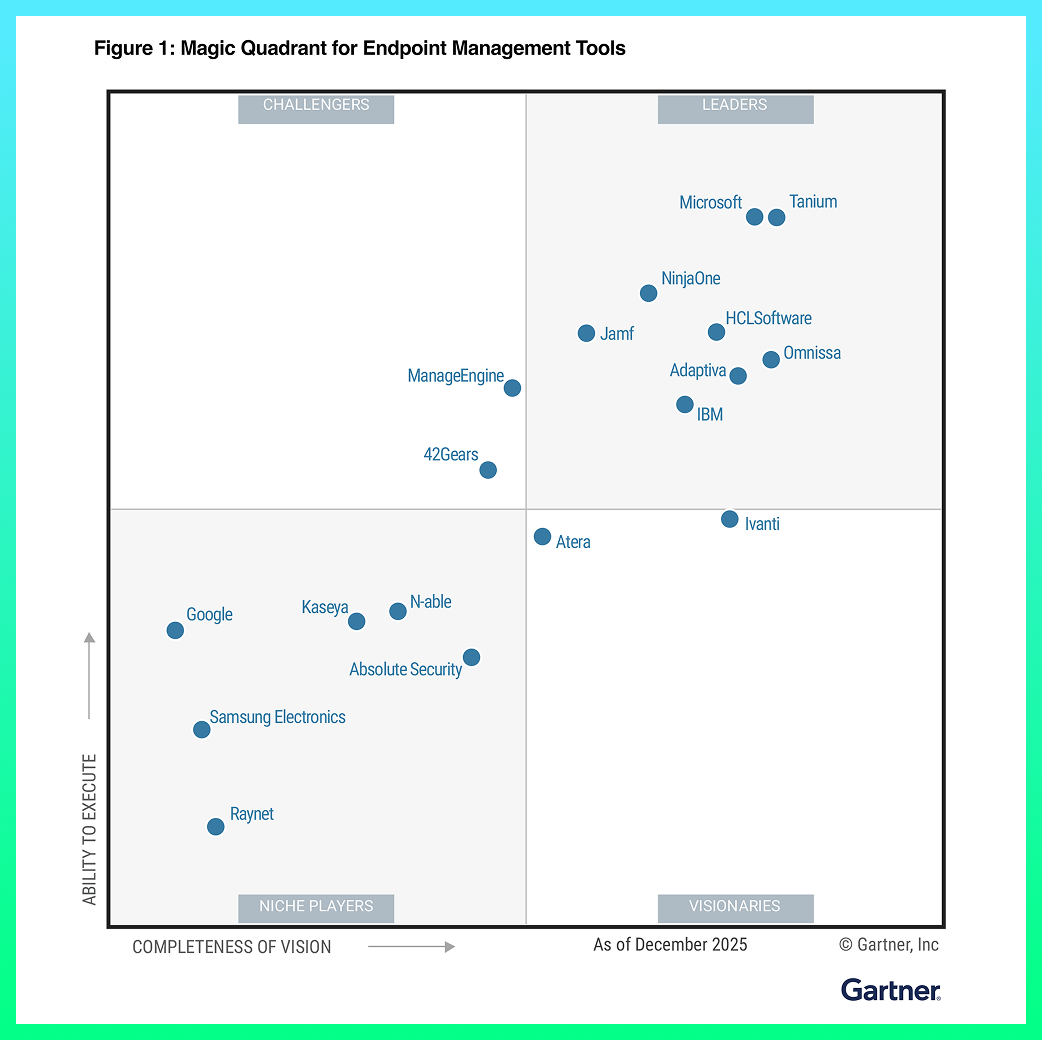
NinjaOne nomeada líder no Gartner®
Integração entre detecção e resposta
Chris Amalfi
Vice-Presidente de Operações, ERGOS Technology Partners
Os clientes amam NinjaOne
celebram a economia de tempo nas tarefas manuais devido à automação
substituíram 3-4 ferramentas com NinjaOne
Northeast IT Systems fica mais rápida e eficiente com NinjaOne
Eventos, atualizações e recursos
É por isso que os clientes nos amam
100.000
endpoints gerenciados
99%
menos tempo no patching
5
ferramentas substituídas por NinjaOne
95%
de redução no tempo de implantação de novos dispositivos
“NinjaOne é um grande multiplicador de forças para nós. Sinceramente, é como contratar dois funcionários em tempo integral.”
20%
menos atendimentos presenciais
25%
mais confiança no patching
60
horas economizadas por mês
Criado para você, MSP
Descubra valor em 5 minutos.
Campeão em avaliações no G2
Software de gerenciamento de patches avaliado como n.º 1 no G2
Controle total dos dispositivos. Zero adivinhação.
Respaldado por 93% de satisfação na facilidade de uso, NinjaOne foi o software de gerenciamento de patches mais bem avaliado no relatório G2 Verão 2026. Com a impecável pontuação de 100 em satisfação, clientes sabem a quem recorrer para simplificar a aplicação de patches!
“O gerenciamento de patches da NinjaOne é, sem dúvida, o melhor que já usamos. É consistente, confiável e nos dá a certeza de que nossos sistemas estão sempre atualizados.”
Christian C., Engenheiro de Segurança e Suporte na Nuvem
| NinjaOne | Média das avaliações | |
| Probabilidade de recomendar | 9,5 | 9,1 |
| O produto está indo na direção certa? | 9,8 | 9,1 |
| Fácil de administrar | 9,3 | 9,0 |
| Facilidade de negociação | 9,6 | 9,2 |
| Qualidade do suporte | 9,3 | 9,1 |
| Fácil de configurar | 9,3 | 8,9 |
| Facilidade de uso | 9,3 | 9,0 |
Recursos
O que é NinjaOne Vulnerability Management para MSPs?
NinjaOne Vulnerability Management oferece aos MSPs visibilidade contínua e em tempo real das vulnerabilidades de software em todos os ambientes dos clientes, sem a necessidade de ciclos de varredura, agentes adicionais ou interrupções aos endpoints. Em vez de programar varreduras periódicas que deixam os dispositivos lentos e geram resultados desatualizados, NinjaOne utiliza correlação baseada em IA para comparar os dados de telemetria de software em tempo real já coletados pelo agente NinjaOne com informações atuais sobre CVEs na nuvem. Novas vulnerabilidades são identificadas poucos minutos após uma alteração no software, e não dias depois, no início de uma janela de varredura.
Para MSPs, isso significa detectar riscos assim que surgirem, realizar remediação diretamente via NinjaOne Autonomous Patch Management e apresentar as evidências de conformidade necessárias aos seus clientes — tudo a partir da mesma plataforma já usada para gerenciar endpoints.
É preciso implantar agentes adicionais para usar NinjaOne Vulnerability Management?
Não. NinjaOne Vulnerability Management utiliza os dados de telemetria de software coletados pelo mesmo agente NinjaOne implantado para gerenciamento de endpoints. Toda a correlação de CVEs ocorre na nuvem, no lado do servidor. Não há agentes adicionais a instalar, infraestrutura de varredura a manter ou impacto no desempenho dos dispositivos dos seus clientes. Assim, você obtém informações sempre atualizadas sobre vulnerabilidades sem aumentar a carga operacional.
É possível fornecer relatórios de vulnerabilidades aos clientes?
Cada informação sobre vulnerabilidades que NinjaOne detecta, prioriza e corrige é automaticamente registrada, versionada e armazenada como evidência, que você pode compartilhar diretamente com os clientes. Recursos como visibilidade de CVEs em tempo real, metadados detalhados de software e registros unificados de correção oferecem aos clientes comprovação contínua e pronta para auditoria do trabalho de gerenciamento de vulnerabilidades realizado em nome deles.
Como NinjaOne Vulnerability Management funciona com ferramentas de PSA?
NinjaOne se integra às principais plataformas de PSA, incluindo HaloPSA e NinjaOne PSA, para que as ações de correção baseadas em vulnerabilidades possam ser incorporadas diretamente às suas operações de gerenciamento de tickets e prestação de serviços. Após a configuração, alertas acionados por CVEs recém-detectadas podem gerar tickets no seu PSA, mantendo os técnicos informados e garantindo que o trabalho de remediação seja registrado, acompanhado e faturado corretamente.
Com quais sistemas operacionais NinjaOne Vulnerability Management é compatível?
Atualmente, NinjaOne Vulnerability Management é compatível com endpoints Windows. A detecção é realizada com base no inventário de software em tempo real já coletado pelo agente NinjaOne. Assim, os dispositivos Windows de todos os seus clientes têm visibilidade contínua de CVEs com tecnologia de IA, sem agentes ou configurações adicionais.
NinjaOne se integra aos scanners de vulnerabilidades que já utilizamos para os clientes?
Sim. Se você já utilizar scanners de vulnerabilidades para clientes específicos, como Tenable, Qualys ou Rapid7, a plataforma NinjaOne pode importar esses dados de varredura e mapeá-los diretamente aos endpoints na sua plataforma. Assim, seus fluxos de trabalho de correção, priorização de patches e relatórios de conformidade vão ocorrer num único lugar, independentemente da origem da detecção. NinjaOne Autonomous Patch Management foi desenvolvido para usar dados de vulnerabilidades de várias fontes, funcionando como a camada de correção e verificação da sua infraestrutura de segurança existente.