


Points clés
- Une visibilité continue sur l’ensemble des actifs technologiques cliniques et opérationnels constitue une exigence fondamentale de la gestion des vulnérabilités dans le secteur de la santé.
- Selon la règle de sécurité de l’HIPAA, les établissements de santé doivent mettre en place un processus formel de gestion de la sécurité.
- Les dispositifs médicaux fonctionnent sous des contraintes particulières qui rendent leur mise à jour difficile. Les établissements doivent donc disposer d’une visibilité spécifiquement conçue pour ces équipements et appliquer des mesures compensatoires lorsque la correction est impossible.
- Les décisions doivent être coordonnées entre les équipes pluridisciplinaires pour aboutir à une gouvernance solide des vulnérabilités.
- Les établissements devraient hiérarchiser les corrections en fonction de l’impact sur les patients, du risque opérationnel clinique, de l’exploitabilité et de l’exposition réglementaire.
Les établissements de santé gèrent certains des environnements les plus sensibles sur le plan opérationnel de toute l’informatique d’entreprise moderne : une faille de sécurité peut y avoir des conséquences directes sur les soins aux patients.
À mesure que les surfaces d’exposition aux attaques s’étendent à l’ensemble des systèmes, les conséquences des vulnérabilités non gérées deviennent plus graves. Ce guide explique comment les établissements de santé peuvent rendre opérationnelle une gestion des vulnérabilités dans le secteur de la santé réellement efficace.
Le secteur de la santé, l’un des environnements les plus difficiles à sécuriser
Les établissements de santé évoluent dans des environnements d’une complexité unique. Contrairement à tout autre secteur, les décisions de cybersécurité n’y perturbent pas seulement le flux de travail : elles influent directement sur les soins aux patients.
Dans la distribution, par exemple, la mise à jour relève surtout de la planification. Il suffit de définir une fenêtre de maintenance, d’appliquer la mise à jour, et l’affaire est réglée. Dans la santé, le calcul est tout autre. Impossible de mettre hors ligne une pompe à perfusion pour une mise à jour du firmware si elle administre un médicament à cet instant précis.
La nécessité de maintenir les systèmes cliniques en fonctionnement, parce que les soins en dépendent, crée des contraintes de correction généralement très marquées dans la santé et bien plus rares dans l’informatique d’entreprise classique.
Ce que les établissements de santé gèrent réellement
Outre la contrainte de correction évoquée, la diversité même des actifs à sécuriser rend la centralisation de la sécurité particulièrement ardue :
| Type d’actif | Rôle dans l’environnement de santé |
| Systèmes de dossier patient informatisé (DPI) | Conservent des décennies de données de santé protégées, ce qui en fait des cibles de grande valeur |
| Dispositifs médicaux connectés (IdO) | Pompes à perfusion, respirateurs et moniteurs de surveillance fonctionnant en temps réel |
| Systèmes d’imagerie | Plateformes IRM, scanner et PACS qui soutiennent les parcours diagnostiques |
| Applications connectées au cloud | Prennent en charge la télésanté, la prise de rendez-vous, la facturation et d’autres services aux patients |
| Terminaux cliniques distants | Utilisés par le personnel dans des environnements de soins dispersés et mobiles |
| Logiciels de santé tiers | Intégrés aux laboratoires, aux pharmacies et aux organismes d’assurance |
| Infrastructures héritées | Systèmes antérieurs aux architectures de sécurité modernes, mais toujours indispensables au fonctionnement |
| Environnements multisites | Groupements de santé répartis sur plusieurs sites, avec des mesures de sécurité inégales |
Obtenir une visibilité continue sur les environnements de santé
La visibilité continue est déterminante pour les établissements de santé : elle leur permet de conserver une vue complète et à jour de chaque actif porteur de risque. Voici les domaines parmi les plus critiques à surveiller.
Visibilité sur les dispositifs médicaux
La visibilité doit être continue sur :
- Les dispositifs médicaux connectés aux réseaux cliniques
- Les systèmes d’exploitation non pris en charge ou en fin de vie
- Les postes de travail cliniques utilisés dans la prise en charge
- Les systèmes d’imagerie : IRM, scanner, échographie et PACS
- Toute infrastructure interconnectée au sein de l’hôpital
Les établissements qui s’appuient sur des outils de découverte informatique classiques passent souvent complètement à côté de cette couche. Les dispositifs médicaux ne réagissent pas aux mêmes méthodes de scan que les terminaux et, sans visibilité spécifiquement conçue pour eux, ils forment un pan entier non surveillé de la surface d’exposition aux attaques.
Connaissance des actifs critiques pour les données de santé
Les établissements devraient également maintenir une connaissance précise des systèmes qui interviennent dans :
- Le traitement ou le stockage des données de santé protégées (PHI)
- La gestion des dossiers patients dans les processus cliniques et administratifs
- La prise en charge de la gestion des identités et des accès du personnel clinique
- L’exécution des applications de santé essentielles liées à la prise en charge
Lorsqu’une vulnérabilité est détectée, savoir si l’actif concerné stocke, traite ou transmet des données de santé protégées pèse souvent lourdement dans la décision sur l’urgence du traitement.
Surveillance continue des vulnérabilités
La surveillance continue comble l’écart entre ce que vous avez scanné et la réalité de l’instant présent. Elle surveille en permanence :
- Les correctifs manquants sur les terminaux et les systèmes cliniques
- Les vulnérabilités nouvellement découvertes sur des actifs déjà inventoriés
- Les erreurs de configuration qui créent une exposition sans être rattachées à une CVE
- Le risque lié aux logiciels tiers provenant de fournisseurs et de partenaires d’intégration
- Les risques émergents sur les infrastructures héritées, impossibles à corriger mais à suivre impérativement
L’une des erreurs les plus fréquentes des établissements de santé consiste à traiter la gestion des vulnérabilités comme une évaluation régulière plutôt que comme un processus opérationnel continu.
Aligner la gestion des vulnérabilités sur la gouvernance HIPAA
Dans la santé, la gouvernance doit s’exercer dans un cadre réglementaire précis. La règle de sécurité de l’HIPAA impose aux entités couvertes et à leurs partenaires commerciaux de mettre en place un processus formel de gestion de la sécurité, comprenant l’analyse et la gestion des risques.
Autrement dit, le programme de gestion des vulnérabilités de chaque établissement de santé doit être structuré, documenté et défendable en cas d’audit.
Normaliser les politiques de gestion des vulnérabilités
Un même problème peut toucher simultanément les opérations cliniques, l’infrastructure, la conformité et la sécurité des patients. C’est pourquoi plusieurs équipes doivent collaborer pour assurer une gouvernance efficace des vulnérabilités. Voici les grands domaines de politique qui soutiennent des pratiques cohérentes de gestion des vulnérabilités.
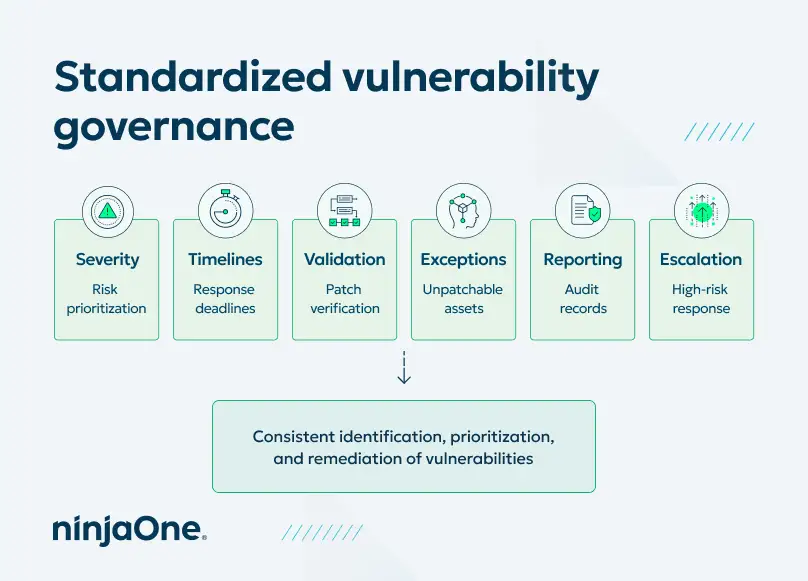
Avec des politiques ainsi normalisées, les équipes peuvent identifier, hiérarchiser et traiter les vulnérabilités de façon plus cohérente dans toute l’entreprise.
Être prêt pour les audits
Lors d’un audit HIPAA, votre outil le plus précieux reste la preuve documentée que votre établissement a identifié les risques et agi en conséquence. Voici comment une documentation centralisée sert à la fois le pilotage opérationnel et le reporting de conformité.
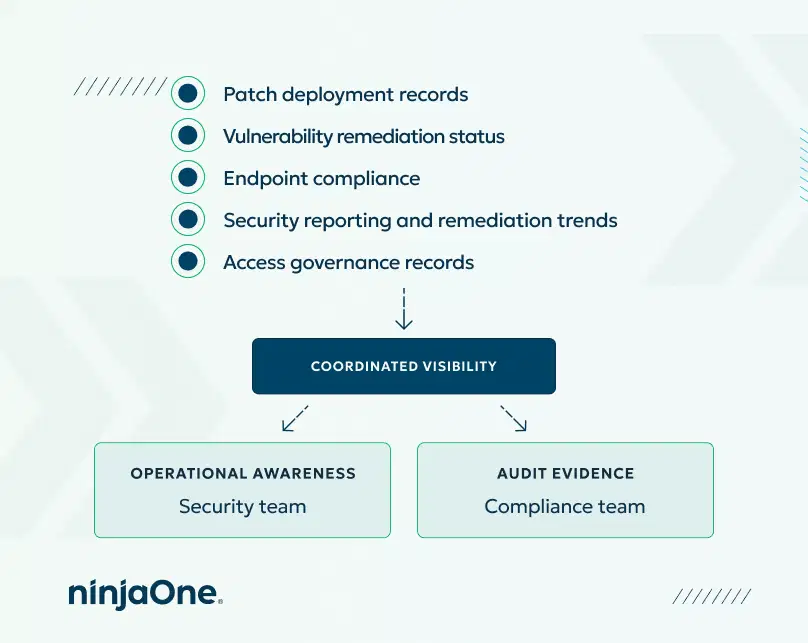
La documentation maintient votre équipe de sécurité informée sur le plan opérationnel tout en fournissant à votre équipe conformité les preuves nécessaires face aux questions des régulateurs.
Coordonner conformité et opérations de sécurité
Une gouvernance efficace des vulnérabilités exige un alignement entre plusieurs équipes, car les vulnérabilités restent rarement confinées à un seul domaine. Voici comment les établissements alignent leurs décisions de correction entre ces différents domaines.
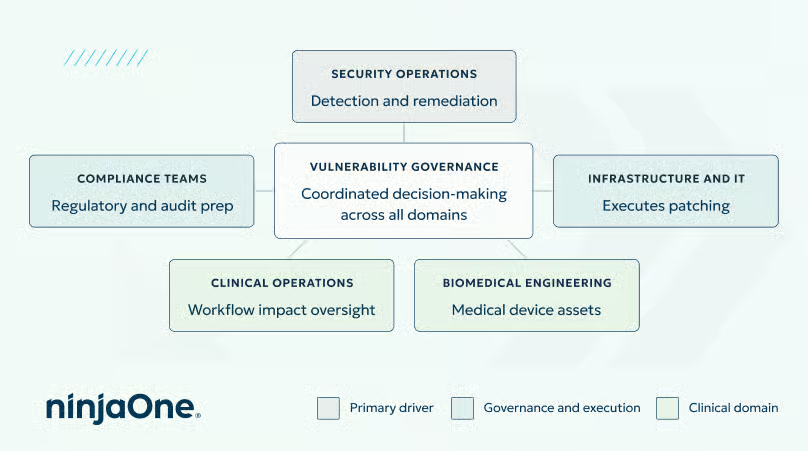
Quand les décisions sont coordonnées, les vulnérabilités ont moins de chances de passer entre les mailles du filet, car les responsabilités sont clairement réparties entre les équipes.
Mettre en œuvre une correction fondée sur le risque dans la santé
Une fois la visibilité acquise, l’objectif suivant consiste à traduire vos données de vulnérabilité en décisions de correction qui tiennent compte de l’impact clinique et de la sécurité des patients. Voici à quoi cela ressemble :
Protéger les données et la vie privée des patients
Tout cadre de priorisation des corrections commence par la connaissance des actifs dont la compromission causerait le plus de dommages. Les opérations de sécurité devraient rester concentrées en permanence sur :
- La protection des données de santé sur tous les systèmes qui stockent, traitent ou transmettent des données patients
- La gouvernance du contrôle d’accès, pour empêcher tout accès non autorisé aux données
- L’intégrité des données, avec détection des modifications non autorisées des dossiers patients
- La visibilité sur les terminaux qui manipulent des données patients
- L’accès à distance sécurisé pour les équipes de soins réparties
Réduire l’exposition de la surface d’attaque liée à :
Avant d’ordonnancer la correction des vulnérabilités une à une, les établissements devraient réduire méthodiquement le nombre de points d’exposition accessibles aux attaquants. Cela suppose de traiter :
- Les systèmes non pris en charge ou en fin de vie – isoler ou décommissionner les infrastructures en fin de vie qui ne peuvent plus recevoir de correctifs
- Les appareils non corrigés – accélérer la correction des actifs pour lesquels des correctifs existent mais n’ont pas été appliqués
- Les services exposés sur Internet – passer en revue et restreindre les points d’exposition externes qui n’ont pas besoin d’être accessibles publiquement
- L’authentification faible – imposer la MFA (authentification forte) sur les systèmes cliniques et administratifs
- Les intégrations tierces – évaluer et encadrer les accès accordés aux systèmes des fournisseurs et partenaires
Hiérarchiser les corrections selon le risque, à partir de :
Les établissements de santé ont besoin d’un cadre de priorisation qui superpose le contexte clinique et opérationnel aux scores de gravité habituels. La priorité de correction devrait être déterminée par :
- L’impact sur les patients – l’exploitation de cette vulnérabilité a-t-elle un effet direct ou indirect sur les soins ou la sécurité des patients ?
- Le risque opérationnel clinique – la correction elle-même perturberait-elle la prise en charge et, si oui, quelle est la fenêtre appropriée ?
- L’exploitabilité – cette vulnérabilité fait-elle l’objet d’une exploitation active ?
- L’impact sur la continuité d’activité – qu’advient-il des opérations si ce système est compromis ou mis hors ligne pendant la correction ?
- L’exposition réglementaire – cette vulnérabilité crée-t-elle un risque direct au regard de l’HIPAA ou d’autres réglementations ?
Ensemble, ces priorités aident les établissements de santé à aligner leurs décisions de correction sur la sécurité des patients, la résilience opérationnelle et les exigences de conformité.
Ce que les établissements de santé devraient privilégier dans une plateforme de gestion des vulnérabilités
Les établissements de santé doivent examiner les plateformes de gestion des vulnérabilités avec attention : la plupart sont conçues pour des environnements d’informatique d’entreprise standards, et la santé est tout sauf standard. Voici les critères à privilégier lors de l’évaluation.
| Visibilité centralisée La plateforme devrait offrir : | Surveillance continue La plateforme devrait prendre en charge : | Coordination des corrections La plateforme devrait simplifier : | Reporting de conformité Les capacités de reporting de conformité devraient inclure : |
| Visibilité multisite | Évaluations récurrentes des vulnérabilités | Les processus de gestion des correctifs | L’alignement sur l’HIPAA |
| Prise en compte des dispositifs médicaux | Visibilité en temps réel sur l’exposition | L’escalade des flux de travail | La préparation aux audits |
| Reporting sur les terminaux | Validation des terminaux | Le reporting des risques | Le risque d’exposition des données de santé |
| Tableaux de bord de conformité | Reporting opérationnel | L’alignement sur la conformité | Les indicateurs de sécurité |
| La gouvernance des terminaux |
La gestion des vulnérabilités dans les environnements cliniques complexes
La gestion des vulnérabilités est l’une des disciplines les plus critiques dans la santé, car dans ce secteur une vulnérabilité ne met pas seulement un flux de travail en pause : elle met directement en danger les soins et la sécurité des patients. Pour être efficaces, les établissements doivent rendre opérationnelle une visibilité centralisée, aligner leurs programmes sur la gouvernance HIPAA et coordonner les corrections de manière cohérente entre les équipes.
Guide de démarrage rapide
Pour évaluer pleinement NinjaOne au regard de vos besoins en gestion des vulnérabilités dans le secteur de la santé, pensez à :
- Discuter de vos exigences de conformité spécifiques (HIPAA, HITRUST, etc.) avec votre interlocuteur NinjaOne
- Passer en revue en détail les capacités de gestion des correctifs et de reporting
- Évaluer l’intégration avec vos outils et processus de sécurité existants
- Examiner les fonctionnalités de reporting d’audit et de conformité de la plateforme
En associant gestion des correctifs, suivi des actifs et application des politiques, NinjaOne offre une base solide pour la gestion des vulnérabilités dans le secteur de la santé.
Sujets connexes :