
Thema
In diesem Artikel wird erläutert, wie Sie die NinjaOne-Mehrfaktor-Authentifizierung (MFA) umgehen können, wenn Sie in NinjaOne einen Identitätsanbieter (IdP) hinzufügen.
Umgebung
NinjaOne-Plattform
Beschreibung
Die MFA-Umgehung bei der Anmeldung überspringt die NinjaOne-MFA unter bestimmten Voraussetzungen, basierend auf dem Nachweis in der SAML-Antwort (Security Assertion Markup Language), dass die MFA während der Anmeldung des Benutzers über einen IdP durchgeführt wurde. Dadurch wird sichergestellt, dass der Benutzer die MFA nicht zweimal eingeben muss, um auf NinjaOne zuzugreifen.
Auswählen Sie ein Thema, um mehr zu erfahren:
Wichtige Hinweise
Beachten Sie die folgenden Informationen.
- NinjaOne unterstützt alle Identitätsanbieter (IdPs) für die Umgehung der MFA. Wenn Sie eine gebrandete Website verwenden, müssen Sie sowohl die native als auch die gebrandete URL zur Liste der verbundenen URLs (Uniform Resource Locator) Ihres Identitätsanbieters hinzufügen.
- Beispiel:
https://<BRANDING_HOSTNAME>/ws/account/SAML-Anmeldung.
- Beispiel:
- Es gibt zwei verschiedene Workflows im Zusammenhang mit SAML.
- Vom Dienstanbieter (SP) initiierter Arbeitsablauf: Sie navigieren zu NinjaOne, um sich anzumelden, und werden zum Identitätsanbieter weitergeleitet.
- Vom Identitätsanbieter (IdP) initiierter Arbeitsablauf: Sie navigieren zu Ihrem Identitätsanbieter, um sich anzumelden, und werden zur Anmeldung an NinjaOne weitergeleitet.
MFA für „Anmeldung überspringen“ konfigurieren
Das folgende Beispiel ist über Okta konfiguriert.
- Navigieren Sie zu „Administration“ → „Konten“ → „Identitätsanbieter“.
- Klicken Sie auf „+ Anbieter hinzufügen“.
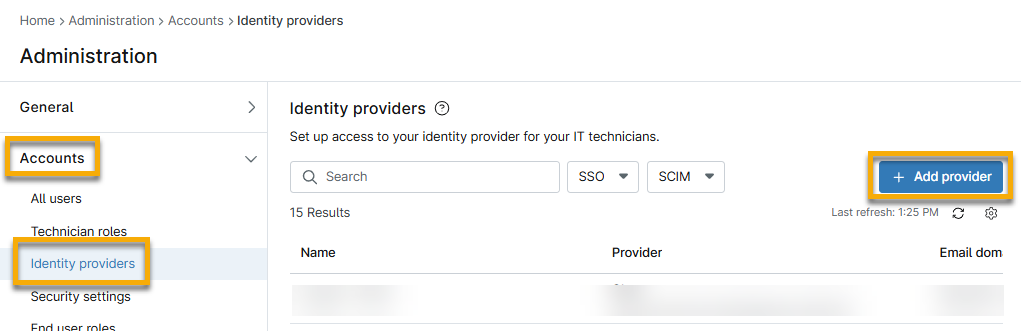
- Fügen Sie Ihre IdP-Metadaten hinzu. Anweisungen finden Sie unter „NinjaOne Identity Access Management: Single Sign-On konfigurieren “.
- Klicken Sie auf „Verbindung testen“.
- Die Plattform Ihres Identitätsanbieters sollte sich in einem neuen Tab öffnen. Geben Sie Ihre Anmeldedaten ein und melden Sie sich an.
- Wenn Sie aufgefordert werden, eine Push-Benachrichtigung zu erhalten, klicken Sie auf „Senden“. Das SSO-Konfigurationsdialogfeld wird geöffnet und zeigt an, dass die Verbindung validiert wurde.
- Befolgen Sie alle Aufforderungen des Identitätsanbieters, um die Behauptung zu validieren.
Wenn Sie die Metadaten erfolgreich von Ihrem IdP importiert haben, können Sie den Schalter „Bedingte Umgehung von NinjaOne MFA aktivieren“ umlegen.
- Sie können diese Informationen jederzeit aktualisieren. Um die Einstellungen für einen bestehenden IdP zu ändern, öffnen Sie die IdP-Details auf der Seite „Identitätsanbieter“, klicken Sie auf „Bearbeiten“ und anschließend auf „SSO bearbeiten“.
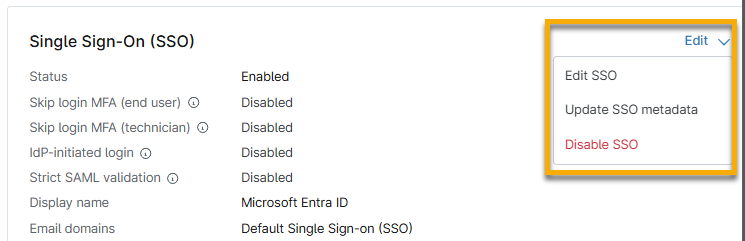
- Klicken Sie im Seitenleistenmenü auf „MFA-Bypass“ und wählen Sie den entsprechenden Schalter aus, je nachdem, ob Sie den MFA-Bypass für Techniker oder Endbenutzer aktivieren möchten.

- Das Konfigurationsdialogfeld wird geöffnet. Kopieren Sie den MFA-Attributnamen und den Wert von Ihrem Identitätsanbieter und fügen Sie diese in das Feld „SAML-MFA-Attributname*“ ein, um die NinjaOne-MFA zu umgehen.
- Wählen Sie die Option für das MFA-Attribut aus, die den Anforderungen Ihrer Organisation am besten entspricht. Es stehen zwei Optionen zur Verfügung:
- Enthält irgendwelche SAML-MFA-Attributwerte
- Enthält ALLE SAML-MFA-Attributwerte
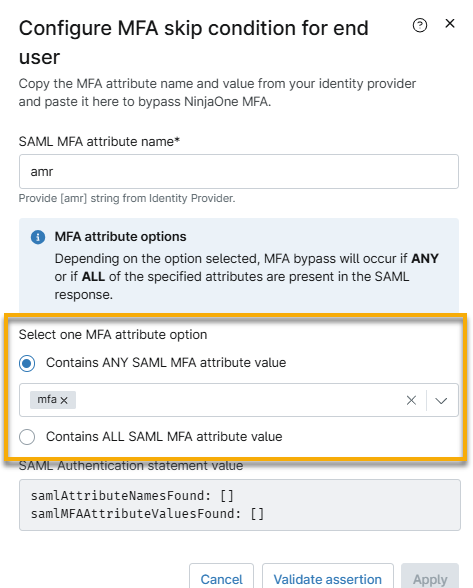
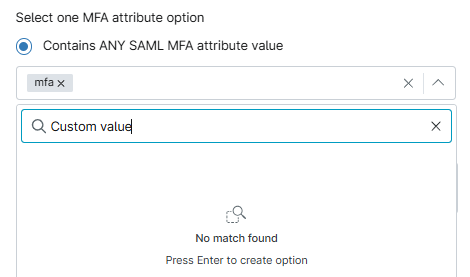
- Nachdem Sie die MFA-Attributoption ausgewählt haben, wählen Sie den Wert aus dem Dropdown-Menü aus. Sie können einen benutzerdefinierten Wert verwenden, indem Sie ihn in das Feld eingeben und anschließend die Eingabetaste auf Ihrer Tastatur drücken. Die Aktion „Assertion validieren“ wertet die SAML-Assertion aus, um zu überprüfen, ob der eingegebene Attributname und -wert vorhanden waren.
- Klicken Sie auf „Behauptung validieren“, um die Verbindung zu testen, und klicken Sie anschließend auf „Anwenden“.
- Klicken Sie auf „Speichern“.
Zusätzliche Ressourcen
Um mehr über die Identitätsdienste von NinjaOne zu erfahren, besuchen Sie „Identitätsauthentifizierung und -verwaltung: Ressourcenkatalog“.